• BitMAT
  • BitMATv
  • Top Trade
  • Linea EDP
  • Itis Magazine
  • Industry 5.0
  • Sanità Digitale
  • ReStart in Green
  • Speciale Sicurezza
  • Contattaci
Close Menu
LineaEDPLineaEDP
    Facebook X (Twitter) Vimeo Instagram LinkedIn RSS
    Trending
    • Backup a prova di ransomware: Cinetica sceglie Object First
    • Sicurezza della catena del freddo: proteggere il perimetro
    • Truffe con deepfake: come proteggere la famiglia
    • Salotto 2026: a Milano l’evento sulle infrastrutture digitali
    • XV Forum Fiscale Wolters Kluwer: fisco e intelligenza artificiale
    • VMware Cloud Foundation: più sicurezza e velocità
    • Edilizia digitale, perché il cantiere connesso parte dalla gestione dei materiali
    • AI agentica, S2E e CNP Assicura lanciano ORCHESTRA
    Facebook X (Twitter) Vimeo Instagram LinkedIn RSS
    LineaEDPLineaEDP
    • Cio
    • Cloud
    • Mercato
    • News
    • Tecnologia
    • Case History
    • Report
    • Sicurezza
    • IOT
    LineaEDPLineaEDP
    Sei qui:Home»Categorie Funzionali»Posizione Home-Page»A Mosca funivie sotto attacco ransomware

    A Mosca funivie sotto attacco ransomware

    By Redazione LineaEDP06/02/20193 Mins Read
    Facebook Twitter LinkedIn Reddit Telegram WhatsApp Email

    Una rilevazione a cura di FireEye evidenzia come i sistemi di trasporto siano obiettivi a rischio

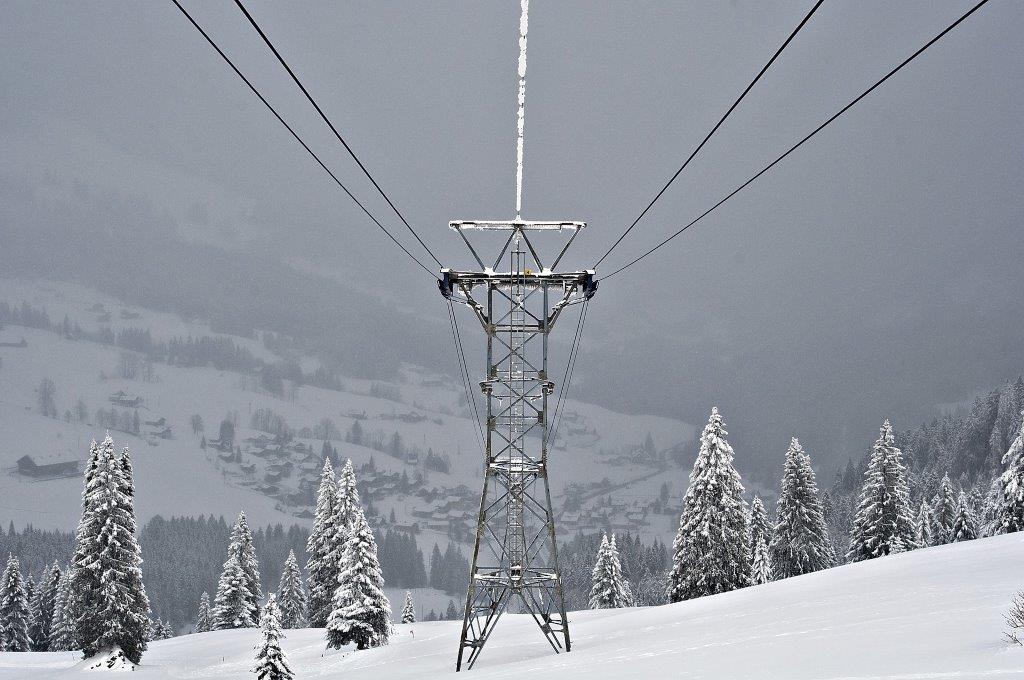
    Lo scorso 28 novembre un sistema funiviario di Mosca è stato messo offline a seguito di un attacco ransomware che ne ha infettato i server principali, rendendo necessario il blocco della funivia per due giorni.

    Lo ha reso noto FireEye sottolineando ancora una volta come i ransomware destinati ai sistemi di controllo industriali (ICS), come quelli relativi al settore dei trasporti, hanno elevate possibilità di successo e alti tassi di rendimento, in quanto questi sistemi devono essere sempre operativi e accessibili.

    Due giorni di inattività operativa
    La MKD, la nuova funivia di Mosca aperta al pubblico il 26 novembre, appena due giorni dopo ha subito l’attacco. A seguito del blocco dovuto al ransomware, dopo aver fatto scendere tutti i passeggeri, sono stati eseguiti test diagnostici su tutti i sistemi e sono state svolte azioni per contenere l’infezione del ransomware, che hanno consentito la riapertura della funivia al pubblico il 30 novembre.

    L’Amministratore Delegato dell’azienda ha riferito di aver ricevuto una email il giorno dell’attacco che informava che i file sul computer principale erano stati cifrati e che era necessario disporre il pagamento di un riscatto in Bitcoin per la loro decifratura. I media russi hanno successivamente riferito che la funivia potrebbe essere stata vittima di un attacco mirato e che le forze dell’ordine hanno subito identificato i responsabili.

    Perché è meglio non esporre i sistemi operativi critici a Internet
    Non è chiaro, dalle informazioni disponibili, se nell’attacco ad MKD i sistemi colpiti siano stati quelli di controllo industriale (ICS) o altri sistemi di supporto all’operatività della funivia, ma dalla dichiarazione secondo cui “i sistemi atti a garantire la sicurezza della operatività della funiva” sembra abbastanza certo che alcuni ICS siano stati colpiti durante l’attacco.

    Nonostante il ransomware non sia una minaccia specifica per gli ICS, in questi contesti vi è un’alta probabilità di successo in quanto sono sistemi che devono essere sempre operativi e disponibili, sia dal punto di vista economico sia dei servizi erogati al pubblico.

    Le organizzazioni che usano sistemi ICS, come quelle attive nel settore dei trasporti, possono essere più predisposte a pagare un riscatto piuttosto che a recuperare i dati da backup, poiché potrebbe richiedere una notevole quantità di tempo a seconda della tipologia di sistemi interessati. Queste condizioni e l’alta remunerabilità degli attacchi potrebbero rendere gli ICS particolarmente interessanti per gli attaccanti che tentano di utilizzare il ransomware in modo mirato e a scopo di lucro, come sembra sia stato il caso di MKD.

    Se tali sistemi devono essere necessariamente collegati a Internet, FireEye consiglia di mettere in atto adeguati controlli di rete, prestando particolare attenzione ai controlli di autenticazione e autorizzazione.

    Controllo industriale FireEye Funivie Ics MKD ransomware Sistema funiviario
    Share. Facebook Twitter LinkedIn Reddit Telegram WhatsApp Email
    Redazione LineaEDP
    • Facebook
    • X (Twitter)

    LineaEDP è parte di BitMAT Edizioni, una casa editrice che ha sede a Milano con copertura a 360° per quanto riguarda la comunicazione rivolta agli specialisti dell'lnformation & Communication Technology.

    Correlati

    Sicurezza della catena del freddo: proteggere il perimetro

    06/11/2026

    Truffe con deepfake: come proteggere la famiglia

    06/11/2026

    Salotto 2026: a Milano l’evento sulle infrastrutture digitali

    06/11/2026
    Newsletter

    Iscriviti alla Newsletter per ricevere gli aggiornamenti dai portali di BitMAT Edizioni.

    Security Words

    INFRASTRUTTURA APPLICATIVA: PROTEGGIAMOLA

    29/01/2024

    PASSWORD E STRATEGIA

    29/01/2024
    BitMATv – I video di BitMAT
    Meno password, più cure
    Data center, CTS Group punta sull’Italia
    Jabra PanaCast U30 alla prova: fare “Call” intelligenti con un solo cavo USB-C
    Transizione energetica, a Casa Siemens nasce Engage X
    TrendAI rafforza l’ecosistema: partnership, competenze e innovazione per la cybersecurity del futuro
    Defence Tech

    Truffe con deepfake: come proteggere la famiglia

    06/11/2026

    Cybersecurity OT, quando un frigorifero diventa un rischio

    05/11/2026

    AI e cybersecurity, il tempo della risposta

    05/11/2026

    Attacchi DDoS: i cybercriminali usano classifiche e AI per vendere i servizi

    04/11/2026
    Report

    Intelligenza artificiale, 8 agenti su 10 lavorano dietro le quinte

    22/10/2026

    Governance dell’AI agentica, il 70% delle aziende non è pronto

    15/10/2026

    Modernizzazione IT, l’AI accelera la trasformazione

    09/10/2026

    Data center in Italia, investimenti potenziali per 37 miliardi di euro

    09/10/2026
    Rete BitMAT
    • Bitmat
    • BitMATv
    • Top Trade
    • LineaEdp
    • ItisMagazine
    • Speciale Sicurezza
    • Industry 4.0
    • Sanità Digitale
    • Redazione
    • Contattaci
    NAVIGAZIONE
    • Cio
    • Cloud
    • Mercato
    • News
    • Tecnologia
    • Case History
    • Report
    • Sicurezza
    • IOT
    Chi Siamo
    Chi Siamo

    LineaEDP è una testata giornalistica appartenente al gruppo BitMAT Edizioni, una casa editrice che ha sede a Milano con una copertura a 360° per quanto riguarda la comunicazione online ed offline rivolta agli specialisti dell'lnformation & Communication Technology.

    Facebook X (Twitter) Instagram Vimeo LinkedIn RSS
    • Contattaci
    • Cookies Policy
    • Privacy Policy
    • Redazione
    © 2012 - 2026 BitMAT Edizioni - P.Iva 09091900960 - tutti i diritti riservati - Iscrizione al tribunale di Milano n° 293 del 28-11-2018 - Testata giornalistica iscritta al ROC

    Type above and press Enter to search. Press Esc to cancel.