



• BitMAT
  • BitMATv
  • Top Trade
  • Linea EDP
  • Itis Magazine
  • Industry 5.0
  • Sanità Digitale
  • ReStart in Green
  • Speciale Sicurezza
  • Contattaci
Close Menu
LineaEDPLineaEDP
    Facebook X (Twitter) Vimeo Instagram LinkedIn RSS
    Trending
    • Data center, Butti: «L’Italia deve attrarre gli investimenti internazionali»
    • AI factory, Vertiv e NVIDIA accelerano il deployment
    • Intelligenza artificiale, 8 agenti su 10 lavorano dietro le quinte
    • Social engineering: proteggere le identità dagli attacchi
    • Cybersecurity, proteggere i dati oltre il perimetro aziendale
    • SAP Commerce Cloud e Vercel accelerano il digital commerce
    • La rendicontazione di sostenibilità come leva strategica: trasparenza e metodo operativo per l’impresa
    • SOC agentico: SentinelOne accelera le indagini con l’AI
    Facebook X (Twitter) Vimeo Instagram LinkedIn RSS
    LineaEDPLineaEDP
    • Cio
    • Cloud
    • Mercato
    • News
    • Tecnologia
    • Case History
    • Report
    • Sicurezza
    • IOT
    LineaEDPLineaEDP
    Sei qui:Home»Categorie Funzionali»Posizione Home-Page»Accesso a dati di terze parti con Cortex XDR 2.0 di Palo Alto Networks

    Accesso a dati di terze parti con Cortex XDR 2.0 di Palo Alto Networks

    By Redazione LineaEDP19/11/20193 Mins Read
    Facebook Twitter LinkedIn Reddit Telegram WhatsApp Email

    Cortex XDR 2.0 offre una nuova piattaforma unificata che garantisce più prevenzione, detection, investigation e response

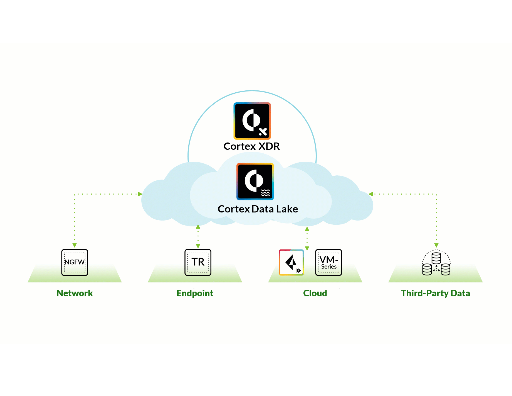
    Palo Alto Networks ha annunciato Cortex XDR 2.0, ulteriore miglioramento della prima e unica piattaforma di detection e response del mercato, che integra in modo nativo i dati dal network, dagli endpoint e dal cloud.

    Cortex XDR 2.0 conferma così la sua unicità con l’aggiunta dell’accesso a dati di terze parti per analisi e indagini, condensando capacità di prevenzione, detection, investigation e response in un’unica piattaforma per una sicurezza e un’efficienza operativa senza pari.

    Tra i miglioramenti che aiuteranno le organizzazioni a difendersi con avanzate funzionalità analitiche sui dati, si citano:

    • Accesso ai dati di terze parti: Le funzionalità brevettate di analisi comportamentale di Cortex XDR sono state estese ai log raccolti da firewall di terze parti, consentendo così il rilevamento anche in ambienti multi-vendor e integrando avvisi firewall di terze parti, per ottenere una vista unica sulle minacce.
    • Esperienza di utilizzo coerente: Le capacità di prevenzione, detection, investigation e response sono state unificate in un’unica piattaforma, con una riprogettazione completa del servizio di gestione Traps in Cortex XDR. La nuova console di gestione dispone di un supporto end-to-end per tutte le funzionalità che in precedenza facevano parte di Traps e Cortex XDR, a coprire la gestione delle policy che riguardano gli endpoint, la revisione degli eventi di sicurezza e l’analisi dei log degli endpoint, sotto gli aspetti di detection, investigation e response.
    • Prevenzione malware basata su Intelligenza Artificiale: Il nuovo motore di analisi locale di Cortex XDR, basato sul machine learning, viene personalizzato per un apprendimento e una prevenzione continui. Sulla base del set di formazione più esteso al mondo, fornito da WildFire, il motore offre i più elevati tassi di individuazione di malware del settore e include un unico framework agile per un aggiornamento rapido dei modelli, per rimanere al passo con l’evoluzione delle tecniche degli aggressori.
    • Nuova funzionalità di controllo dei dispositivi: Il nuovo modulo Device Control, primo di una serie di nuovi moduli della piattaforma di protezione degli endpoint, consentirà alle organizzazioni una gestione granulare degli accessi USB sull’endpoint per prevenire attacchi malware e la perdita di dati causata da dispositivi non autorizzati.

    Come riferito in una nota ufficiale da Lee Klarich, chief product officer di Palo Alto Networks: «Con Cortex XDR, intendiamo eliminare i punti ciechi che derivano dall’uso di prodotti indipendenti slegati tra loro, e aiutare le organizzazioni a fermare anche gli attacchi più sofisticati grazie a una maggiore visibilità e a capacità analitiche più approfondite. In nove mesi, abbiamo consentito alle aziende di ridurre di 50 volte il volume degli alert e di accelerare i tempi di indagine fino a 8 volte, filtrando in sostanza il rumore inutile di fondo, e consentendo agli analisti di concentrarsi sulle minacce più critiche».

    Per Dave Gruber, senior analyst di Enterprise Strategy Group: «Un fattore fondamentale che influisce sulla velocità nell’individuare e rispondere alle minacce è la quantità di tempo necessario per raccogliere e consolidare i dati relativi agli avvisi e alle attività provenienti da endpoint, rete, cloud e altri device di sicurezza, tradizionalmente distribuiti su più prodotti indipendenti. Un approccio XDR automatizza questo processo, consolidando i dati in un unico luogo per fornire agli analisti un contesto immediato per comprendere la portata dell’attacco e velocizzare indagini e possibili contromisure».

    Cortex XDR 2.0 detection e response palo alto networks
    Share. Facebook Twitter LinkedIn Reddit Telegram WhatsApp Email
    Redazione LineaEDP
    • Facebook
    • X (Twitter)

    LineaEDP è parte di BitMAT Edizioni, una casa editrice che ha sede a Milano con copertura a 360° per quanto riguarda la comunicazione rivolta agli specialisti dell'lnformation & Communication Technology.

    Correlati

    Social engineering: proteggere le identità dagli attacchi

    22/10/2026

    Cybersecurity, proteggere i dati oltre il perimetro aziendale

    22/10/2026

    La rendicontazione di sostenibilità come leva strategica: trasparenza e metodo operativo per l’impresa

    22/10/2026
    Newsletter

    Iscriviti alla Newsletter per ricevere gli aggiornamenti dai portali di BitMAT Edizioni.

    Security Words

    INFRASTRUTTURA APPLICATIVA: PROTEGGIAMOLA

    29/01/2024

    PASSWORD E STRATEGIA

    29/01/2024
    BitMATv – I video di BitMAT
    Jabra PanaCast U30 alla prova: fare “Call” intelligenti con un solo cavo USB-C
    Transizione energetica, a Casa Siemens nasce Engage X
    TrendAI rafforza l’ecosistema: partnership, competenze e innovazione per la cybersecurity del futuro
    TrendAI punta sul canale: competenze, consulenza e servizi gestiti al centro della strategia
    Perché sono importanti i protocolli?
    Defence Tech

    Social engineering: proteggere le identità dagli attacchi

    22/10/2026

    Cybersecurity, proteggere i dati oltre il perimetro aziendale

    22/10/2026

    SOC agentico: SentinelOne accelera le indagini con l’AI

    21/10/2026

    AI security: TrendAI e NVIDIA per il cloud sovrano

    21/10/2026
    Report

    Intelligenza artificiale, 8 agenti su 10 lavorano dietro le quinte

    22/10/2026

    Governance dell’AI agentica, il 70% delle aziende non è pronto

    15/10/2026

    Modernizzazione IT, l’AI accelera la trasformazione

    09/10/2026

    Data center in Italia, investimenti potenziali per 37 miliardi di euro

    09/10/2026
    Rete BitMAT
    • Bitmat
    • BitMATv
    • Top Trade
    • LineaEdp
    • ItisMagazine
    • Speciale Sicurezza
    • Industry 4.0
    • Sanità Digitale
    • Redazione
    • Contattaci
    NAVIGAZIONE
    • Cio
    • Cloud
    • Mercato
    • News
    • Tecnologia
    • Case History
    • Report
    • Sicurezza
    • IOT
    Chi Siamo
    Chi Siamo

    LineaEDP è una testata giornalistica appartenente al gruppo BitMAT Edizioni, una casa editrice che ha sede a Milano con una copertura a 360° per quanto riguarda la comunicazione online ed offline rivolta agli specialisti dell'lnformation & Communication Technology.

    Facebook X (Twitter) Instagram Vimeo LinkedIn RSS
    • Contattaci
    • Cookies Policy
    • Privacy Policy
    • Redazione
    © 2012 - 2026 BitMAT Edizioni - P.Iva 09091900960 - tutti i diritti riservati - Iscrizione al tribunale di Milano n° 293 del 28-11-2018 - Testata giornalistica iscritta al ROC

    Type above and press Enter to search. Press Esc to cancel.