



• BitMAT
  • BitMATv
  • Top Trade
  • Linea EDP
  • Itis Magazine
  • Industry 5.0
  • Sanità Digitale
  • ReStart in Green
  • Speciale Sicurezza
  • Contattaci
Close Menu
LineaEDPLineaEDP
    Facebook X (Twitter) Vimeo Instagram LinkedIn RSS
    Trending
    • ESET Threat Intelligence Investigation Lab contro l’alert fatigue
    • Con Agentic Adversary Emulation, CrowdStrike chiude i percorsi di attacco
    • IoT: tre pilastri per proteggere i dispositivi connessi
    • Ransomware Citrus: Kaspersky rileva attacchi con l’AI
    • Microsoft Pavilion: la nuova sede di Microsoft a Roma
    • Reti mobili per l’AI: Ericsson punta su fiducia e 5G SA
    • Telefonia, Snom punta su PMI e mobilità
    • Servizi investigativi e compliance: come condurre verifiche nel rispetto delle regole
    Facebook X (Twitter) Vimeo Instagram LinkedIn RSS
    LineaEDPLineaEDP
    • Cio
    • Cloud
    • Mercato
    • News
    • Tecnologia
    • Case History
    • Report
    • Sicurezza
    • IOT
    LineaEDPLineaEDP
    Sei qui:Home»Categorie Funzionali»Posizione Home-Page»Microsoft Exchange Server: gli exploit raddoppiano ogni 2/3 ore

    Microsoft Exchange Server: gli exploit raddoppiano ogni 2/3 ore

    By Redazione LineaEDP15/03/20212 Mins Read
    Facebook Twitter LinkedIn Reddit Telegram WhatsApp Email

    In seguito alla rivelazione di ben 4 vulnerabilità zero-day che stanno danneggiando Microsoft Exchange Server, Check Point Research rivela le sue ultime osservazioni

    Microsoft Exchange Server

    In seguito alla rivelazione di ben 4 vulnerabilità zero-day che stanno danneggiando Microsoft Exchange Server, Check Point Research (CPR) la divisione Threat Intelligence di Check Point Software Technologies, rivela le sue ultime osservazioni sui tentativi di sfruttamento contro le organizzazioni di cui tiene traccia in tutto il mondo – e l’Italia è al terzo posto in questa classifica “negativa”.

    CPR sta notando centinaia di tentativi di sfruttamento contro organizzazioni sparse in tutto il mondo; tentativi collegati alle quattro vulnerabilità zero-day che attualmente colpiscono Microsoft Exchange Server. CPR ha osservato che, solo nelle ultime 24 ore, il numero di tentativi è raddoppiato ogni due o tre ore.

    Nel caso in cui un’organizzazione con Microsoft Exchange Server non abbia patchato la versione all’ultima disponibile è da considerarsi una realtà a rischio. I server compromessi potrebbero consentire a un aggressore non autorizzato di estrarre e-mail aziendali ed eseguire codice dannoso all’interno dell’organizzazione con accessi e privilegi elevati.

    Paesi e settori più bersagliati

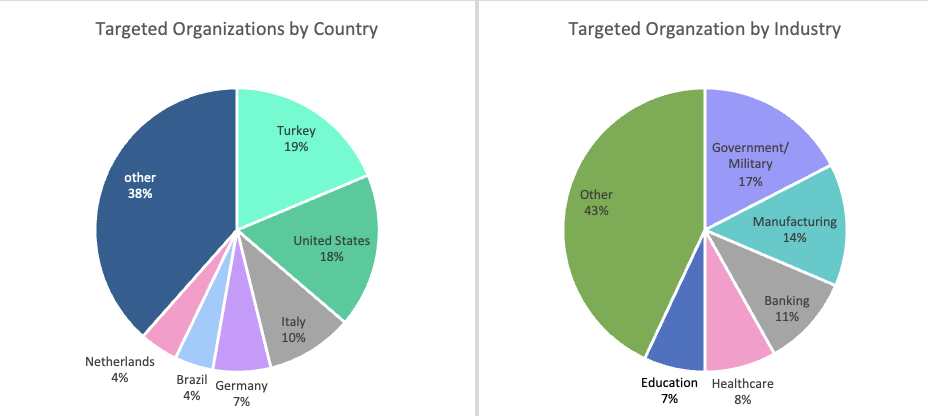
    Il Paese più attaccato è stato la Turchia (19% di tutti i tentativi di sfruttamento), seguita dagli Stati Uniti (18%). Al terzo posto, con una percentuale del 10% c’è l’Italia. Il settore industriale più bersagliato è stato quello governativo/militare (17%), seguito dal settore manifatturiero (14%) e poi da quello bancario (11%).

    Di seguito è riportato un grafico a torta che mostra la distribuzione degli attacchi.
    Microsoft Exchange Server Check Point

    Check Point Software Technologies Microsoft Exchange Server
    Share. Facebook Twitter LinkedIn Reddit Telegram WhatsApp Email
    Redazione LineaEDP
    • Facebook
    • X (Twitter)

    LineaEDP è parte di BitMAT Edizioni, una casa editrice che ha sede a Milano con copertura a 360° per quanto riguarda la comunicazione rivolta agli specialisti dell'lnformation & Communication Technology.

    Correlati

    ESET Threat Intelligence Investigation Lab contro l’alert fatigue

    17/11/2026

    IoT: tre pilastri per proteggere i dispositivi connessi

    17/11/2026

    Ransomware Citrus: Kaspersky rileva attacchi con l’AI

    17/11/2026
    Newsletter

    Iscriviti alla Newsletter per ricevere gli aggiornamenti dai portali di BitMAT Edizioni.

    Security Words

    INFRASTRUTTURA APPLICATIVA: PROTEGGIAMOLA

    29/01/2024

    PASSWORD E STRATEGIA

    29/01/2024
    BitMATv – I video di BitMAT
    AI agentica: come cambia il futuro del SOC
    Meno password, più cure
    Data center, CTS Group punta sull’Italia
    Jabra PanaCast U30 alla prova: fare “Call” intelligenti con un solo cavo USB-C
    Transizione energetica, a Casa Siemens nasce Engage X
    Defence Tech

    ESET Threat Intelligence Investigation Lab contro l’alert fatigue

    17/11/2026

    IoT: tre pilastri per proteggere i dispositivi connessi

    17/11/2026

    Ransomware Citrus: Kaspersky rileva attacchi con l’AI

    17/11/2026

    NIS2 e sicurezza delle comunicazioni: perché conta

    16/11/2026
    Report

    Adozione dell’AI, le priorità delle imprese italiane

    13/11/2026

    Cyber resilienza: le priorità delle imprese europee

    10/11/2026

    Intelligenza artificiale, 8 agenti su 10 lavorano dietro le quinte

    22/10/2026

    Governance dell’AI agentica, il 70% delle aziende non è pronto

    15/10/2026
    Rete BitMAT
    • Bitmat
    • BitMATv
    • Top Trade
    • LineaEdp
    • ItisMagazine
    • Speciale Sicurezza
    • Industry 4.0
    • Sanità Digitale
    • Redazione
    • Contattaci
    NAVIGAZIONE
    • Cio
    • Cloud
    • Mercato
    • News
    • Tecnologia
    • Case History
    • Report
    • Sicurezza
    • IOT
    Chi Siamo
    Chi Siamo

    LineaEDP è una testata giornalistica appartenente al gruppo BitMAT Edizioni, una casa editrice che ha sede a Milano con una copertura a 360° per quanto riguarda la comunicazione online ed offline rivolta agli specialisti dell'lnformation & Communication Technology.

    Facebook X (Twitter) Instagram Vimeo LinkedIn RSS
    • Contattaci
    • Cookies Policy
    • Privacy Policy
    • Redazione
    © 2012 - 2026 BitMAT Edizioni - P.Iva 09091900960 - tutti i diritti riservati - Iscrizione al tribunale di Milano n° 293 del 28-11-2018 - Testata giornalistica iscritta al ROC

    Type above and press Enter to search. Press Esc to cancel.