



• BitMAT
  • BitMATv
  • Top Trade
  • Linea EDP
  • Itis Magazine
  • Industry 5.0
  • Sanità Digitale
  • ReStart in Green
  • Speciale Sicurezza
  • Contattaci
Close Menu
LineaEDPLineaEDP
    Facebook X (Twitter) Vimeo Instagram LinkedIn RSS
    Trending
    • Come configurare un backup su cloud in meno di 15 minuti
    • VM API per Kubernetes entra nella CNCF Sandbox
    • Networking self-driving, HPE unifica rete e sicurezza
    • AWS European Sovereign Cloud dimostra la sua indipendenza
    • Crittografia post-quantistica: i settori critici sono in ritardo
    • Acquisizione di Soluzione 1: SYS-DAT rileva il 60%
    • Cybersecurity delle infrastrutture critiche: 3.271 eventi in Italia
    • Uptonica, l’AI italiana che vuole liberare le imprese dalla frammentazione digitale
    Facebook X (Twitter) Vimeo Instagram LinkedIn RSS
    LineaEDPLineaEDP
    • Cio
    • Cloud
    • Mercato
    • News
    • Tecnologia
    • Case History
    • Report
    • Sicurezza
    • IOT
    LineaEDPLineaEDP
    Sei qui:Home»News»Attacco alla rete di oleodotti di Colonial Pipeline: è solo l’inizio

    Attacco alla rete di oleodotti di Colonial Pipeline: è solo l’inizio

    By Redazione LineaEDP11/05/20212 Mins Read
    Facebook Twitter LinkedIn Reddit Telegram WhatsApp Email

    Per Max Heinemeyer, Director of Threat Hunting di Darktrace, l’attacco ransomware a Colonial Pipeline è un avvertimento

    L’attacco ransomware ai danni di Colonial Pipeline ha costretto la società a chiudere uno dei più grandi oleodotti degli Stati Uniti. Secondo Reuters, si tratterebbe di uno degli attacchi ransomware più gravi e dirompenti mai segnalato: la Casa Bianca sta lavorando con Colonial Pipeline per ristabilire il funzionamento della rete il più presto possibile.
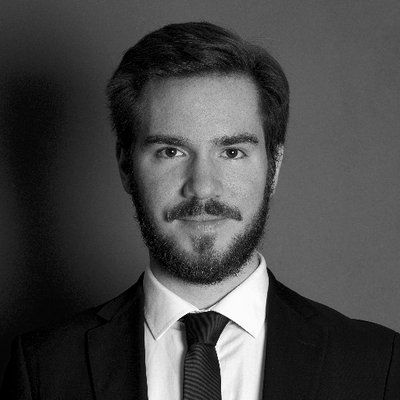
    Max Heinemeyer, Darktrace

    A parere di Max Heinemeyer, Director of Threat Hunting di Darktrace: «È ormai evidente come gli approcci tradizionali alla sicurezza dei sistemi di controllo industriale non siano più sufficienti e l’attacco ransomware a Colonial Pipeline dovrebbe essere un segnale chiaro per tutti i fornitori di infrastrutture critiche nazionali nel mondo».

    Sempre secondo Heinemeyer: «Se è vero che l’incidenza delle minacce ransomware sta aumentando in tutti i settori, l’aggravante nell’industria Oil & Gas è che un attacco di questo tipo non solo causa interruzioni diffuse e blocchi forzati, ma rischia di mettere in pericolo anche l’ambiente, per non parlare delle vite umane!».

    Infine: «Di per sé il ransomware è un metodo di attacco molto comune, caratterizzato dalla presenza di malware che si spostano rapidamente all’interno delle organizzazioni colpite per disabilitarne i sistemi e criptare i file a una velocità che supera di gran lunga quella umana. E qui è il punto dolente, non si tratta più di un problema affrontabile su scala umana; per combattere con successo questo tipo di attacchi è necessario che le organizzazioni utilizzino le tecnologie autonome e l’IA in grado di rilevare e bloccare tempestivamente la minaccia prima ancora che questa si evolva in un vero e proprio attacco».

    Attacco ransomware Colonial Pipeline Darktrace Max Heinemeyer
    Share. Facebook Twitter LinkedIn Reddit Telegram WhatsApp Email
    Redazione LineaEDP
    • Facebook
    • X (Twitter)

    LineaEDP è parte di BitMAT Edizioni, una casa editrice che ha sede a Milano con copertura a 360° per quanto riguarda la comunicazione rivolta agli specialisti dell'lnformation & Communication Technology.

    Correlati

    VM API per Kubernetes entra nella CNCF Sandbox

    19/11/2026

    AWS European Sovereign Cloud dimostra la sua indipendenza

    19/11/2026

    Uptonica, l’AI italiana che vuole liberare le imprese dalla frammentazione digitale

    19/11/2026
    Newsletter

    Iscriviti alla Newsletter per ricevere gli aggiornamenti dai portali di BitMAT Edizioni.

    Security Words

    INFRASTRUTTURA APPLICATIVA: PROTEGGIAMOLA

    29/01/2024

    PASSWORD E STRATEGIA

    29/01/2024
    BitMATv – I video di BitMAT
    Agenti AI: BMC Helix trasforma la gestione IT
    AI agentica: come cambia il futuro del SOC
    Meno password, più cure
    Data center, CTS Group punta sull’Italia
    Jabra PanaCast U30 alla prova: fare “Call” intelligenti con un solo cavo USB-C
    Defence Tech

    Crittografia post-quantistica: i settori critici sono in ritardo

    19/11/2026

    Cybersecurity delle infrastrutture critiche: 3.271 eventi in Italia

    19/11/2026

    ESET Threat Intelligence Investigation Lab contro l’alert fatigue

    17/11/2026

    IoT: tre pilastri per proteggere i dispositivi connessi

    17/11/2026
    Report

    Adozione dell’AI, le priorità delle imprese italiane

    13/11/2026

    Cyber resilienza: le priorità delle imprese europee

    10/11/2026

    Intelligenza artificiale, 8 agenti su 10 lavorano dietro le quinte

    22/10/2026

    Governance dell’AI agentica, il 70% delle aziende non è pronto

    15/10/2026
    Rete BitMAT
    • Bitmat
    • BitMATv
    • Top Trade
    • LineaEdp
    • ItisMagazine
    • Speciale Sicurezza
    • Industry 4.0
    • Sanità Digitale
    • Redazione
    • Contattaci
    NAVIGAZIONE
    • Cio
    • Cloud
    • Mercato
    • News
    • Tecnologia
    • Case History
    • Report
    • Sicurezza
    • IOT
    Chi Siamo
    Chi Siamo

    LineaEDP è una testata giornalistica appartenente al gruppo BitMAT Edizioni, una casa editrice che ha sede a Milano con una copertura a 360° per quanto riguarda la comunicazione online ed offline rivolta agli specialisti dell'lnformation & Communication Technology.

    Facebook X (Twitter) Instagram Vimeo LinkedIn RSS
    • Contattaci
    • Cookies Policy
    • Privacy Policy
    • Redazione
    © 2012 - 2026 BitMAT Edizioni - P.Iva 09091900960 - tutti i diritti riservati - Iscrizione al tribunale di Milano n° 293 del 28-11-2018 - Testata giornalistica iscritta al ROC

    Type above and press Enter to search. Press Esc to cancel.