



• BitMAT
  • BitMATv
  • Top Trade
  • Linea EDP
  • Itis Magazine
  • Industry 5.0
  • Sanità Digitale
  • ReStart in Green
  • Speciale Sicurezza
  • Contattaci
Close Menu
LineaEDPLineaEDP
    Facebook X (Twitter) Vimeo Instagram LinkedIn RSS
    Trending
    • AI Act: l’UE proroga alcune scadenze, ma resta la responsabilità delle aziende
    • Cybersecurity e AI: come cambiano gli attacchi e la difesa delle imprese
    • Sicurezza sul lavoro: cultura aziendale e digitalizzazione per prevenire i rischi
    • Cybersecurity OT: solo il 7,9% delle aziende ha implementato l’AI
    • Data center in Italia: 95 GW di richieste a Terna, l’energia frena il mercato
    • Cybersecurity satellitare: i rischi degli attacchi informatici nello spazio
    • Akamai: le truffe AI superano il phishing tradizionale
    • AI e cybersecurity: come controllare i rischi dei modelli avanzati
    Facebook X (Twitter) Vimeo Instagram LinkedIn RSS
    LineaEDPLineaEDP
    • Cio
    • Cloud
    • Mercato
    • News
    • Tecnologia
    • Case History
    • Report
    • Sicurezza
    • IOT
    LineaEDPLineaEDP
    Sei qui:Home»News»Qualys aggiunge funzionalità di sicurezza ai container per Google Cloud Artifact Registry

    Qualys aggiunge funzionalità di sicurezza ai container per Google Cloud Artifact Registry

    By Laura Del Rosario23/11/20202 Mins Read
    Facebook Twitter LinkedIn Reddit Telegram WhatsApp Email

    Qualys aggiunge una nuova integrazione, nata dalla collaborazione con Google Cloud, che mette a disposizione i servizi della soluzione Container Security per supportare Artifact Registry di Google Cloud, senza necessità di configurazione

    Philippe Courtot, CEO di Qualys
    Philippe Courtot, CEO di Qualys

    Qualys, fornitore di soluzioni IT di sicurezza e compliance altamente innovative basate sul cloud, ha annunciato una nuova integrazione, nata dalla collaborazione con Google Cloud, che mette a disposizione i servizi della soluzione Container Security per supportare Artifact Registry di Google Cloud, senza necessità di configurazione.

    Questa integrazione, già disponibile sul mercato, permette ai responsabili DevOps e della sicurezza di impostare scansioni di sicurezza automatizzate degli oggetti dei container in Artifact Registry. Le scansioni effettuate da Qualys Container Security potranno valutare tutte le immagini alla ricerca di vulnerabilità ed errori di configurazione e compileranno un inventario software per offrire una visione centralizzata dei diversi ambienti di Google Cloud. I clienti potranno quindi utilizzare l’API della postura di sicurezza di Qualys delle immagini dei container per automatizzare i flussi di sicurezza dei workflow, come il deployment di container in Google Cloud Build o l’integrazione dei sistemi di ticketing DevOps.
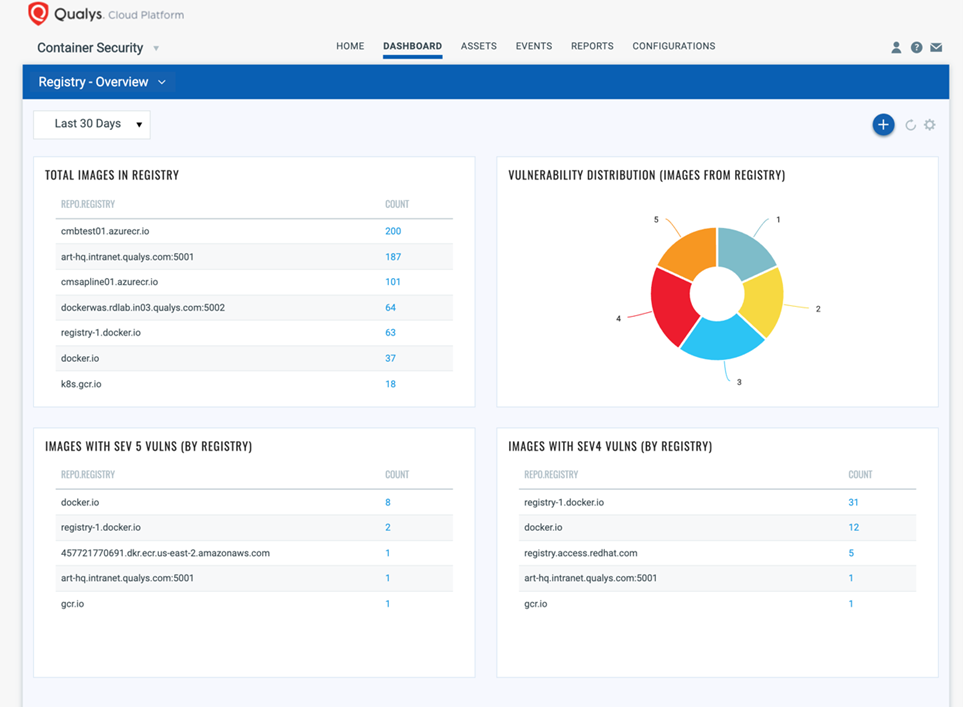
    Qualys Cloud Artifact Registry

    “Artifact Registry di Google Cloud è un servizio pratico e totalmente gestito che consente ai clienti di impostare un archivio centrale in cui registrare tutti i propri software artifact” ha dichiarato Philippe Courtot, Presidente e CEO di Qualys. “Grazie alla nostra integrazione, ora i clienti potranno combinare rapidamente nella pipeline DevOps questa soluzione di gestione degli artifact di Google Cloud con le funzionalità integrate della nostra soluzione Container Security.”

    “Considerato quanto sia importante che i team DevOps e IT possano distribuire il software in modo rapido e sicuro, è un’ottima notizia che Qualys abbia scelto di integrare le proprie funzionalità di protezione dei container con Artifact Registry di Google Cloud” ha dichiarato Juan Sebastian Oviedo, Product Manager di Google Cloud.

    Qualys Container Security

    Realizzata sulla piattaforma Qualys Cloud Platform, Qualys Container Security scopre, traccia e protegge i container dalle fasi di sviluppo al runtime. Container Security effettua continue segnalazioni e risponde ai problemi di sicurezza e conformità nei container in tutto l’ambiente IT ibrido. L’implementazione della runtime protection estende queste capacità e provvede ad avere una completa e granulare visibilità durante un esecuzione del container permettendo di controllare e monitorare l’esecuzione secondo diverse regole. Di conseguenza è possibile riconoscere una deviazione dal comportamento atteso che potenzialmente crea un rischio di sicurezza a causa di una vulnerabilità o di errate configurazioni.

    Share. Facebook Twitter LinkedIn Reddit Telegram WhatsApp Email
    Laura Del Rosario

    Correlati

    AI Act: l’UE proroga alcune scadenze, ma resta la responsabilità delle aziende

    02/11/2026

    Sicurezza sul lavoro: cultura aziendale e digitalizzazione per prevenire i rischi

    02/11/2026

    Data center in Italia: 95 GW di richieste a Terna, l’energia frena il mercato

    02/11/2026
    Newsletter

    Iscriviti alla Newsletter per ricevere gli aggiornamenti dai portali di BitMAT Edizioni.

    Security Words

    INFRASTRUTTURA APPLICATIVA: PROTEGGIAMOLA

    29/01/2024

    PASSWORD E STRATEGIA

    29/01/2024
    BitMATv – I video di BitMAT
    Meno password, più cure
    Data center, CTS Group punta sull’Italia
    Jabra PanaCast U30 alla prova: fare “Call” intelligenti con un solo cavo USB-C
    Transizione energetica, a Casa Siemens nasce Engage X
    TrendAI rafforza l’ecosistema: partnership, competenze e innovazione per la cybersecurity del futuro
    Defence Tech

    Cybersecurity e AI: come cambiano gli attacchi e la difesa delle imprese

    02/11/2026

    Cybersecurity OT: solo il 7,9% delle aziende ha implementato l’AI

    02/11/2026

    Cybersecurity satellitare: i rischi degli attacchi informatici nello spazio

    02/11/2026

    Akamai: le truffe AI superano il phishing tradizionale

    30/10/2026
    Report

    Intelligenza artificiale, 8 agenti su 10 lavorano dietro le quinte

    22/10/2026

    Governance dell’AI agentica, il 70% delle aziende non è pronto

    15/10/2026

    Modernizzazione IT, l’AI accelera la trasformazione

    09/10/2026

    Data center in Italia, investimenti potenziali per 37 miliardi di euro

    09/10/2026
    Rete BitMAT
    • Bitmat
    • BitMATv
    • Top Trade
    • LineaEdp
    • ItisMagazine
    • Speciale Sicurezza
    • Industry 4.0
    • Sanità Digitale
    • Redazione
    • Contattaci
    NAVIGAZIONE
    • Cio
    • Cloud
    • Mercato
    • News
    • Tecnologia
    • Case History
    • Report
    • Sicurezza
    • IOT
    Chi Siamo
    Chi Siamo

    LineaEDP è una testata giornalistica appartenente al gruppo BitMAT Edizioni, una casa editrice che ha sede a Milano con una copertura a 360° per quanto riguarda la comunicazione online ed offline rivolta agli specialisti dell'lnformation & Communication Technology.

    Facebook X (Twitter) Instagram Vimeo LinkedIn RSS
    • Contattaci
    • Cookies Policy
    • Privacy Policy
    • Redazione
    © 2012 - 2026 BitMAT Edizioni - P.Iva 09091900960 - tutti i diritti riservati - Iscrizione al tribunale di Milano n° 293 del 28-11-2018 - Testata giornalistica iscritta al ROC

    Type above and press Enter to search. Press Esc to cancel.