La crescente diffusione dei servizi cloud, degli ambienti ibridi e degli strumenti di intelligenza artificiale amplia le possibilità di utilizzo delle informazioni aziendali, ma aumenta anche la complessità della loro protezione. I dati si distribuiscono tra piattaforme, applicazioni e infrastrutture differenti, mentre le autorizzazioni di accesso e le modalità di condivisione possono cambiare nel tempo. Il risultato è una superficie di rischio difficile da controllare senza una visione aggiornata del patrimonio informativo.
Non basta, infatti, sapere quali sistemi sono presenti nell’infrastruttura IT: occorre conoscere anche quali informazioni custodiscono, dove si trovano, chi può accedervi e con quali livelli di autorizzazione. File sensibili condivisi con utenti non autorizzati, permessi eccessivi, archivi dimenticati e configurazioni non adeguate possono esporre l’organizzazione a violazioni, perdite di dati e interruzioni operative.
La questione assume particolare rilevanza alla luce degli obblighi normativi. La direttiva NIS2 richiede ai soggetti che rientrano nel suo ambito di applicazione misure tecniche, operative e organizzative proporzionate ai rischi informatici, con l’obiettivo di rafforzare la resilienza e la capacità di prevenire e gestire gli incidenti. Il GDPR, dal canto suo, impone di adottare misure tecniche e organizzative adeguate a garantire un livello di sicurezza commisurato al rischio per i diritti e le libertà delle persone.
In entrambi i casi, la sicurezza non può ridursi a un insieme di policy formalmente definite. Servono processi capaci di individuare le criticità, stabilire le priorità d’intervento, verificare l’efficacia delle misure adottate e mantenere nel tempo un adeguato livello di controllo.
DSPM: dalla scoperta dei dati alla gestione del rischio
In questo scenario si inserisce il Data Security Posture Management (DSPM), un approccio che consente di ottenere maggiore visibilità sul patrimonio informativo aziendale e di comprendere i rischi associati alla sua gestione.
Le soluzioni DSPM aiutano a individuare e classificare i dati sensibili nei diversi ambienti IT, analizzando le modalità di accesso, le autorizzazioni e le possibili condizioni di esposizione. Queste informazioni permettono di superare una gestione basata su controlli occasionali e di concentrare le risorse sulle vulnerabilità con il maggiore impatto potenziale.
La piattaforma DSPM di Proofpoint, per esempio, è progettata per identificare e classificare le informazioni strategiche e sensibili negli ambienti cloud e ibridi, evidenziando i rischi legati agli accessi, alle configurazioni e alla condivisione dei dati. Le funzionalità di prioritizzazione aiutano inoltre a individuare le criticità più rilevanti e a orientare le attività di correzione.
La tecnologia, tuttavia, rappresenta soltanto una parte della strategia. Per trasformare le informazioni raccolte in un miglioramento effettivo della sicurezza occorre affiancare agli strumenti di analisi processi operativi continuativi, capaci di seguire l’evoluzione dei rischi, verificare l’avanzamento delle azioni correttive e documentare i risultati.
È proprio dall’integrazione tra visibilità tecnologica e gestione operativa che può nascere un modello di protezione più efficace, nel quale la conformità normativa si accompagna a una maggiore consapevolezza dei rischi e a una capacità di intervento misurabile.
Proofpoint e Reti: un webinar sulla sicurezza dei dati
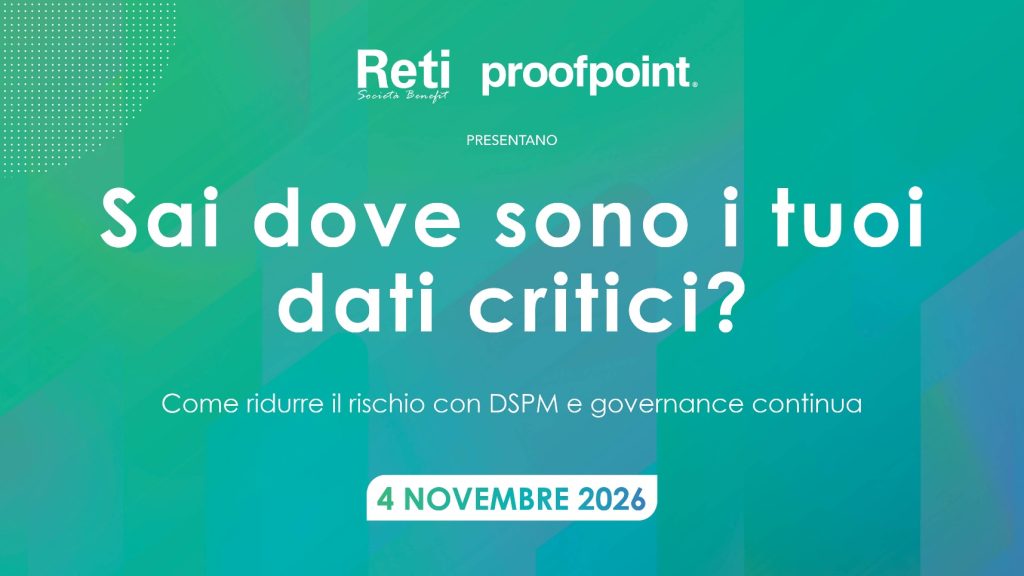
Come integrare le funzionalità DSPM con servizi continuativi per rendere la sicurezza dei dati un processo concreto e verificabile? È la domanda al centro del webinar organizzato da Proofpoint e Reti, in programma il 4 novembre, dalle 12:00 alle 13:00, dal titolo “Sai dove sono i tuoi dati critici? Come ridurre il rischio con DSPM e governance continua” (ISCRIVITI QUI).
L’incontro approfondirà come combinare le capacità di Data Security Posture Management di Proofpoint con i servizi continuativi di Reti per identificare le informazioni critiche, valutare le esposizioni e supportare la governance dei dati in ottica NIS2 e GDPR.
Nel corso del webinar saranno affrontati alcuni passaggi fondamentali per una gestione consapevole del rischio: individuare i dati più importanti e comprenderne la distribuzione negli ambienti aziendali; rilevare le criticità legate ad accessi, autorizzazioni e configurazioni; definire le priorità d’intervento sulla base dei rischi identificati.
Un’attenzione specifica sarà dedicata anche al monitoraggio delle azioni correttive e alla verifica nel tempo dell’evoluzione della postura di sicurezza. L’obiettivo è mostrare come passare dalla semplice individuazione delle vulnerabilità a un percorso strutturato di miglioramento, nel quale le attività di protezione siano monitorate e i progressi possano essere verificati.
Per le organizzazioni chiamate a rispondere a requisiti normativi sempre più articolati, disporre di una fotografia aggiornata dei dati e dei relativi rischi costituisce infatti un punto di partenza essenziale. Ma è la capacità di mantenere questa visibilità e tradurla in interventi coerenti nel tempo a fare la differenza.
Il webinar rappresenta quindi un’occasione per approfondire come integrare tecnologia e servizi nella gestione quotidiana della sicurezza, rafforzando il controllo sui dati aziendali e sostenendo un approccio alla conformità basato sulla valutazione del rischio e sul miglioramento continuo.
Gli Speaker: Dario Giordano, Delivery Manager di Reti e Antonio Ieranò, Channel SE di Proofpoint