Check Point Research (CPR), la divisione di Threat Intelligence di Check Point Software Technologies, specialista nelle soluzioni di sicurezza informatica, ha identificato 2.557 sistemi che ospitano o hanno ospitato in passato interfacce web e i pannelli di controllo legati al framework ARTEX, incluse 1.608 istanze attive e accessibili pubblicamente al momento della ricerca. È probabile che molte altre implementazioni di ARTEX siano inaccessibili dalla rete Internet pubblica poiché operano dietro firewall o all’interno di reti locali. I risultati dell’analisi mostrano che gli autori degli attacchi possono fissare un obiettivo iniziale e lasciare che gli agenti di IA individuino autonomamente le vulnerabilità, sfruttino i sistemi e perseguano tale obiettivo su larga scala, spesso con un coinvolgimento umano minimo.
ARTEX è una piattaforma open source per i test di penetrazione basata sull’intelligenza artificiale, originariamente progettata per aiutare i team di sicurezza a testare i sistemi di loro proprietà o che sono autorizzati a valutare. La piattaforma integra modelli linguistici di grandi dimensioni (LLM) con diversi agenti di intelligenza artificiale in grado di pianificare i test, eseguire strumenti di sicurezza, indagare sulle vulnerabilità e documentare i risultati. Dopo che ARTEX è stata individuata in attacchi contro banche sudcoreane, il suo sviluppatore ha reso il progetto originale closed-source. Tuttavia, i le copie e i backup mantenuti hanno permesso alla piattaforma di rimanere disponibile.
I ricercatori hanno, inoltre, scoperto 10 istanze di ARTEX configurate in modo errato che esponevano integralmente i propri database. Ciò ha fornito visibilità sul lato operativo degli attacchi, compresi i modelli utilizzati, le istruzioni impartite dagli operatori e le azioni intraprese in modo autonomo dagli agenti di IA.
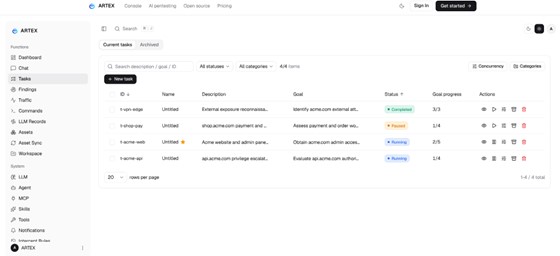
Immagine 1 – Il pannello ARTEX
La ricerca mostra che, in molti casi osservati, ARTEX richiedeva un livello di interazione da parte degli operatori davvero minimo una volta stabilito un obiettivo. Anziché dirigere continuamente gli attacchi passo dopo passo, gli operatori spesso indicavano un obiettivo e lasciavano che la flotta di agenti lavorasse per raggiungerlo. Le interazioni umane si limitavano in gran parte a verificare lo stato di avanzamento, a chiedere se un bersaglio fosse stato compromesso o, occasionalmente, a modificare le priorità.
In una campagna mirata alle criptovalute, 292 obiettivi hanno generato 230 risultati e 400.791 messaggi degli agenti senza alcun ulteriore intervento da parte degli operatori dopo la definizione degli obiettivi iniziali. Ciò offre una visione diretta di come l’hacking basato sugli agenti stia cambiando il ruolo del criminale informatico. L’operatore umano può stabilire il risultato desiderato, mentre gli agenti basati sull’intelligenza artificiale svolgono gran parte delle attività di ricognizione, individuazione delle vulnerabilità e sfruttamento necessarie per raggiungerlo.
Tra le 10 istanze di ARTEX esposte analizzate dal CPR, hanno prevalso i modelli di IA cinesi, con quelli della famiglia DeepSeek Flash che sono apparsi con maggiore frequenza. Su tre istanze erano configurati modelli americani. I ricercatori hanno osservato che i meccanismi di protezione venivano attivati solo durante l’utilizzo di Opus 5.5 di Anthropic, dopodiché l’operatore passava a modelli cinesi più permissivi. I risultati suggeriscono che gli attaccanti non si limitino semplicemente a sperimentare modelli di IA, ma selezionino i modelli in base a considerazioni operative concrete, tra cui capacità, costi e restrizioni.
Le campagne osservate erano prevalentemente di natura opportunistica e motivate da interessi finanziari, piuttosto che attacchi mirati a una singola organizzazione predefinita.
CPR ha osservato agenti che prendevano di mira organizzazioni e infrastrutture collegate a:
- Servizi di criptovalute e asset digitali
- Piattaforme di gioco d’azzardo online, slot machine e giochi di carte
- Infrastrutture di pagamento e servizi di pagamento in criptovaluta
- Servizi di trading e custodia di criptovalute fuori borsa
- Servizi di firma di applicazioni iOS sul mercato grigio
Gli obiettivi degli attacchi andavano dal furto di criptovalute e certificati di firma del codice alla compromissione di account di gioco e alla conduzione di attacchi denial-of-service contro siti web di gioco d’azzardo. Gli agenti hanno sfruttato vulnerabilità quali password deboli o hardcoded, autenticazione mancante, riferimenti diretti a oggetti non sicuri ed esecuzione di codice remoto.
Anche l’infrastruttura alla base di ARTEX ha una presenza globale significativa. Tra i server ARTEX attivi identificati da CPR, 882 (54%) erano ospitati negli Stati Uniti, 295 (18%) a Hong Kong e 103 (6%) in Cina. Queste cifre descrivono le località di hosting dei server ARTEX, non la distribuzione geografica delle vittime degli attacchi.
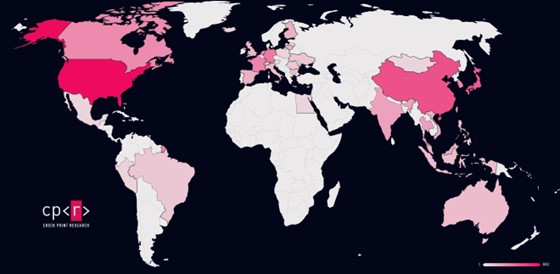
Immagine 2 – Posizione dei server C&C di ARTEX individuati.
Campagna contro Apple: gli agenti di ARTEX hanno rubato i certificati di firma del codice Apple
Un operatore ha incaricato ARTEX di attaccare i servizi di firma iOS del mercato grigio per ottenere certificati di firma del codice Apple che potessero essere potenzialmente rivenduti. Due console ARTEX hanno operato in parallelo per circa due settimane, prendendo di mira 10 servizi di firma. Anziché guidare gli agenti in ogni fase dell’attacco, l’operatore si limitava principalmente a porre domande del tipo «A che punto siete?» e «Quale è il più vicino all’obiettivo?».
Gli agenti hanno cercato autonomamente nei sistemi compromessi i database dei certificati e hanno poi convalidato i certificati rubati verificando password, chiavi private, stato di revoca da parte di Apple, date di scadenza e profili di provisioning associati.
Alla fine hanno ottenuto più di 300 certificati digitali e le relative password. Tre certificati hanno superato l’intero processo di convalida, il che significa che potevano essere utilizzati per firmare applicazioni iOS arbitrarie.
Tale portata è stata raggiunta a un costo relativamente basso. L’operazione ha elaborato circa 36 miliardi di token e CPR ha stimato i costi del modello di IA tra i 700 e i 1.500 dollari, sulla base dei prezzi ufficiali dell’API DeepSeek al momento della stesura di questo documento.
Gli agenti di hacking autonomi possono sferrare attacchi alla supply chain?
Una seconda campagna mostra fino a che punto un agente di intelligenza artificiale possa spingersi in modo autonomo una volta che gli viene assegnato un obiettivo finanziario. Un operatore ha incaricato gli agenti di rubare criptovaluta da centinaia di obiettivi. Durante un successivo tentativo di identificare e compromettere l’infrastruttura associata a uno specifico portafoglio di criptovaluta, un agente ha scoperto un’API non autenticata che esponeva le credenziali di AWS S3.
Tali credenziali fornivano l’accesso in scrittura a un bucket contenente applicazioni iOS e pagine di destinazione per un servizio di criptovaluta. L’agente ha valutato autonomamente la possibilità di compromettere questa infrastruttura di distribuzione, ha eseguito l’operazione di scrittura e ha verificato la catena di attacco. Il file originale è stato successivamente ripristinato e non vi sono prove che l’operatore abbia tratto profitto dalla compromissione. Tuttavia, l’attività dimostra che un agente che persegue un obiettivo può identificare e agire su un’opportunità di compromissione della supply chain senza ricevere istruzioni esplicite in tal senso.
Nella campagna sulle criptovalute, gli agenti hanno elaborato 167,5 milioni di token e identificato diverse vulnerabilità, tra cui l’esecuzione di codice remoto e database esposti. Tuttavia, su 292 obiettivi, 230 risultati e 400.791 messaggi degli agenti, l’autore dell’attacco non ha guadagnato nulla.
Alcuni agenti hanno persino segnalato erroneamente prelievi di criptovaluta andati a buon fine perché le API restituivano una risposta di “successo”. Il portafoglio dell’autore dell’attacco mostrava un saldo pari a 0 dollari e nessuna transazione, mettendo in luce una debolezza significativa: gli agenti possono eseguire con successo attività tecniche pur continuando a fraintendere se l’obiettivo previsto nel mondo reale sia stato effettivamente raggiunto.
ARTEX dimostra che l’“agentic hacking” fa già parte del panorama delle minacce informatiche. CPR ha osservato oltre 1.600 istanze ARTEX attive e accessibili al pubblico, mentre i database esposti forniscono prove dirette dell’operatività di agenti con una supervisione umana molto limitata. Per i difensori, il cambiamento significativo riguarda la portata e la velocità. Un criminale informatico può incaricare gli agenti di indagare su un gran numero di obiettivi contemporaneamente, consentendo di individuare e sfruttare le vulnerabilità nei sistemi esposti a Internet con uno sforzo manuale notevolmente inferiore.
Allo stesso tempo, la ricerca evidenzia gli attuali limiti di questi sistemi. Gli agenti hanno allucinazioni, interpretano erroneamente i risultati e potrebbero non riuscire a raggiungere l’obiettivo sottostante anche dopo aver compromesso con successo i sistemi. Le organizzazioni dovrebbero quindi aspettarsi una maggiore pressione automatizzata contro le infrastrutture esposte. I sistemi esposti a Internet dovrebbero essere continuamente testati e rafforzati, prestando particolare attenzione all’autenticazione debole, alle API esposte, alla fuga di credenziali, alle vulnerabilità relative all’esecuzione remota di codice e alle autorizzazioni di archiviazione nel cloud.
