



Un’azione di contrasto ha recentemente colpito un gruppo di attori di minacce di lingua cinese e l’infrastruttura che supportava le loro attività di phishing delle credenziali.
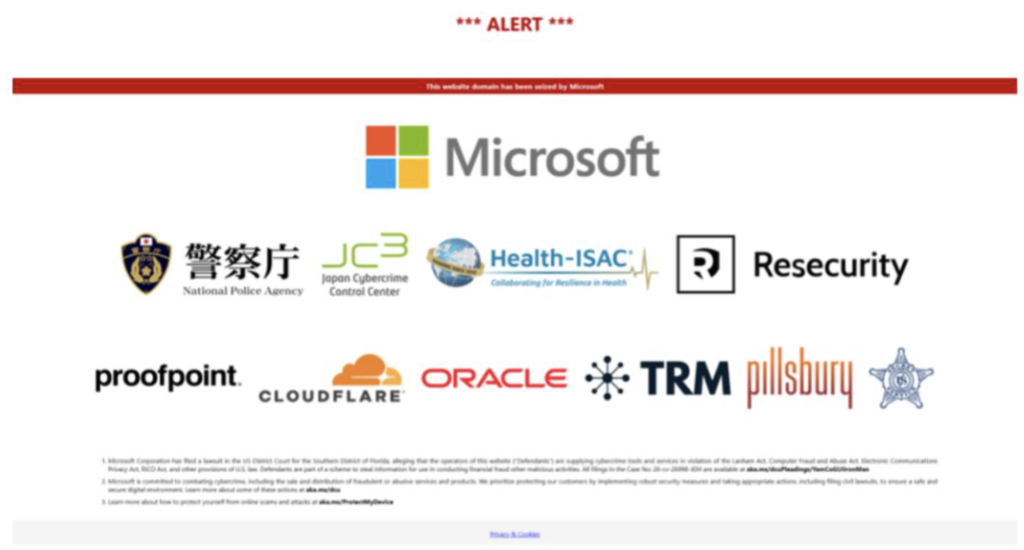
CoGUI e l’infrastruttura correlata sono stati bloccati con un’operazione che ha visto la collaborazione di partner privati e pubblici, tra cui Proofpoint, Microsoft, Japan Cybercrime Control Center (JC3), Resecurity, Cloudflare, Oracle e TRM Labs. Microsoft, insieme a Health-ISAC, ha inoltre intentato causa contro gli attori di minacce di YAM Store e gli individui collegati alle operazioni di phishing. Le due organizzazioni hanno sequestrato e reindirizzato i domini che facilitavano le frodi di YAM Store, CoGUI e Iron Man.
L’operazione di contrasto e la causa civile associata presso la Corte Distrettuale degli Stati Uniti per il Distretto Meridionale della Florida avranno probabilmente un impatto significativo sulle operazioni di CoGUI e sull’attività di minaccia complessiva.
Proofpoint ha supportato l’azione di Microsoft con dati sulle minacce derivanti dalla propria visibilità, inclusi domini malevoli e informazioni relative alle campagne CoGUI, CoAceV e CoFish_ws, fornendo inoltre una dichiarazione per la causa.
Oltre all’operazione di contrasto, sui domini sequestrati è stata visualizzata la seguente splash page:
L’operazione rivolta agli attori di minacce responsabili di centinaia di milioni di messaggi malevoli con scopi di frode finanziaria avrà probabilmente un impatto misurabile sull’ecosistema di phishing cinese e causerà significative difficoltà operative a diversi altri gruppi criminali.
Verso la fine del 2024, i ricercatori di Proofpoint hanno identificato un cluster emergente di attività di phishing che prendeva di mira in modo costante il Giappone con volumi molto elevati di campagne email, e successivamente rilasciato dettagli pubblici su un kit che i ricercatori hanno chiamato “CoGUI”, evidenziando come lo strumento si spacciasse per aziende giapponesi o internazionali note al fine di rubare nomi utente, password e dati di pagamento come informazioni delle carte di credito.
Nei giorni successivi alla pubblicazione, lo sviluppatore del kit ha introdotto quella che sembrava essere una burla come risposta al nostro report, dato che abbiamo visto apparire un nuovo pattern “coguicogui” nelle comunicazioni di rete.
Da allora, questo kit altamente evasivo ha reso il Giappone uno dei paesi più colpiti nei dati di Proofpoint in base ai volumi delle campagne, che ha rilevato e bloccato oltre 100 milioni di messaggi email al mese rivolti ad aziende che utilizzano il kit di phishing CoGUI per rubare nomi utente, password e dati di pagamento.
Dopo oltre un anno, CoGUI è ancora regolarmente utilizzato dai cyber criminali, secondo dati Proofpoint, tuttavia, sono apparsi anche altri due kit strettamente correlati, ampliando l’ecosistema degli strumenti di phishing di lingua cinese. Proofpoint ha denominato questi kit CoAceV e CoFish_Ws, valutando con elevata confidenza come tutti e tre siano correlati, facendo parte dell’ecosistema più ampio.
Secondo dati Microsoft, YAM Store, CoGUI e Iron Man hanno abilitato oltre un miliardo di messaggi malevoli rivolti a più di 75.000 aziende in tutto il mondo, da gennaio 2026.
In totale, Proofpoint ha osservato 66 diversi brand impersonati da questi kit, la maggior parte dei quali giapponesi. Tra gli esempi figurano Amazon, PayPay, MyJCB, Apple, Orico, Rakuten, SMBC, Saison Card, Aeon Card, UC Card, Matsui Securities, DHL e Yamato Transport.
Complessivamente, Proofpoint ha osservato circa 17.000 domini unici utilizzati da questi tre kit da quando ha iniziato a monitorarne l’utilizzo, con i gruppi che creano e ruotano i domini frequentemente: tra il 1° luglio e il 17 settembre 2026, ad esempio, sono stati osservati 3.788 nomi di dominio completi unici utilizzati dai tre kit. Questo indica un’operazione dinamica che dispone delle capacità e risorse necessarie per acquistare e gestire infrastrutture di phishing su larga scala.
Le esche email variano e possono riguardare informazioni finanziarie e bancarie, dettagli di carte di credito o dei conti bancari, informazioni retail consumer o spedizioni e trasporti, tra gli altri. I messaggi contengono URL che, dopo vari filtri, tra cui i CAPTCHA, conducono a landing page che si spacciano per portali di login o di pagamento delle aziende impersonate.
Impatto globale
La stragrande maggioranza delle campagne CoGUI/CoAceV/CoFish_Ws monitorate colpisce il Giappone, ma alcune hanno avuto impatto anche su Stati Uniti, Australia e Italia. Secondo i dati di Proofpoint sulle minacce email, servizi finanziari e sanità sono i settori colpiti più frequentemente, con governo, istruzione e manifatturiero che completano la top five.
Gli attori di minacce sembrano particolarmente interessati ad accedere ai servizi finanziari. Nel 2025, le autorità giapponesi hanno pubblicato dettagli su un aumento dell’attività di phishing rivolta ad aziende del settore finanziario. L’obiettivo degli attaccanti era in apparenza di ottenere accesso agli account delle vittime per guadagno finanziario e, nella maggior parte dei casi, utilizzare i proventi illeciti per acquistare azioni cinesi. Sulla base dell’attività osservata e dei report di terze parti, è possibile che questa attività fosse collegata agli attori di minacce di phishing delle credenziali di CoGUI. Questo si allinea con l’obiettivo di furto finanziario e le campagne di frode del gruppo.
Gli account takeover possono causare danni significativi alle aziende colpite, finanziari e reputazionali. CoGUI e i kit correlati hanno volumi elevati e sono costantemente tra le minacce più attive nei dati di Proofpoint. Con questa operazione di contrasto rivolta all’ecosistema più ampio, inclusi YAM Store e Iron Man, si spera che questo cambi.
Grazie alla sua posizione privilegiata, Proofpoint è in grado di identificare le campagne di distribuzione di minacce email più estese e correlate tra loro, fornendo alle autorità informazioni essenziali sulle minacce più gravi per la società, che colpiscono il maggior numero di persone in tutto il mondo.
