



Stiamo assistendo a diversi casi concreti in cui l’intelligenza artificiale accelera l’individuazione e lo sfruttamento delle vulnerabilità, contribuendo anche a orchestrare attacchi end-to-end attraverso agenti autonomi. Più recentemente, abbiamo osservato aziende in tutto il mondo, tra cui Giappone, Corea del Sud, Canada e altri Paesi, prese di mira da criminali informatici che utilizzano ARTEX, uno strumento open source per il red teaming basato sull’IA, che adotta un approccio multimodale.
Nelle ultime 24 ore sono state divulgate due vulnerabilità critiche che risultano già sfruttate attivamente nel mondo reale. Le vulnerabilità interessano PHP, un linguaggio di programmazione ampiamente diffuso che alimenta quasi il 70% dei siti web su Internet. L’impiego di potenti modelli di IA rende più semplice individuare vulnerabilità di questo tipo e combinarle per realizzare attacchi su larga scala. Queste capacità consentono ai criminali informatici, indipendentemente dal loro livello di competenza, di sviluppare con estrema facilità exploit funzionanti.
Attacchi globali supportati dall’IA: dall’Asia alle aziende di tutto il mondo
L’indagine più recente effettuata da ThreatLabz, il team globale di ricerca sulla cybersecurity di Zscaler, analizza nel dettaglio una campagna di hacking supportata dall’intelligenza artificiale, il cui raggio d’azione si è rivelato molto più ampio rispetto a quanto inizialmente segnalato, quando l’attenzione si era concentrata sugli istituti finanziari sudcoreani. Il criminale informatico ha utilizzato ARTEX, un framework di penetration testing basato su agenti di IA, e diversi modelli di intelligenza artificiale (tra cui DeepSeek, GLM e Grok) per colpire le aziende di diversi settori e aree geografiche.
ThreatLabz ha ricostruito come il criminale informatico abbia sfruttato l’IA per:
- coordinare attività di ricerca e sfruttamento delle vulnerabilità attraverso modelli diversi;
- verificare il lavoro svolto da ciascun agente;
- salvare le informazioni e i progressi delle sessioni di attacco, consentendo a più agenti di IA di riprendere il lavoro da dove era stato interrotto.
I prompt permettono di comprendere gli obiettivi del criminale informatico: raccogliere grandi quantità di dati personali, numeri di telefono e dettagli sulle transazioni, oltre a individuare i marketplace clandestini in cui vendere i dati sottratti.
Tra i prompt registrati figuravano richieste di scansione o analisi di aziende in Canada, Cina, Cuba, Hong Kong, India, Indonesia, Giappone, Kazakistan, Kenya, Malaysia, Nigeria, Sudafrica, Corea del Sud, Taiwan, Thailandia, Emirati Arabi Uniti, Regno Unito, Stati Uniti e Vietnam.
La figura seguente mostra la distribuzione geografica degli obiettivi menzionati nella cronologia dei prompt del criminale informatico.
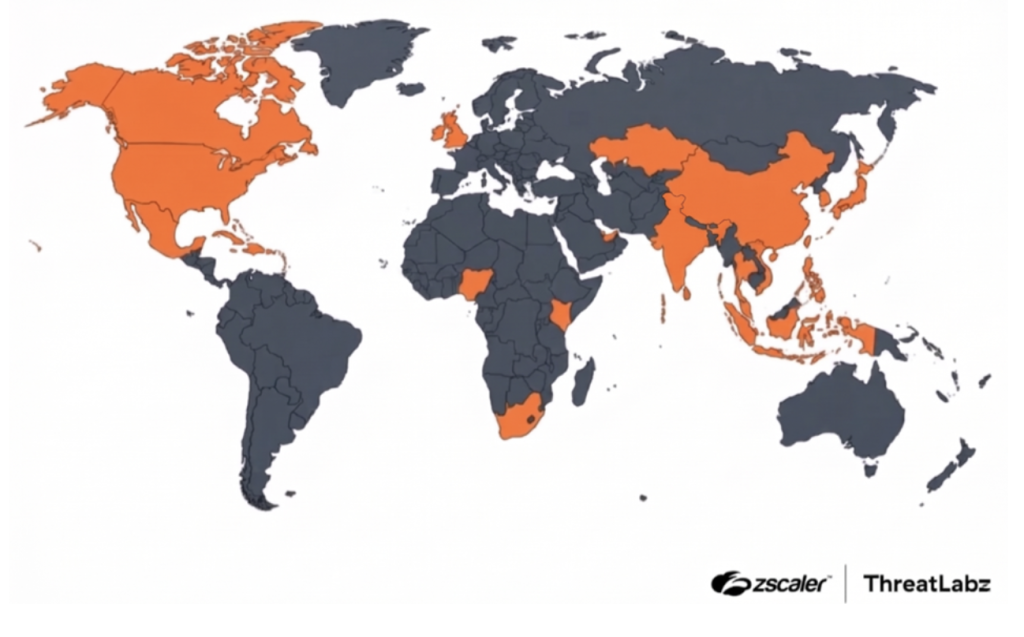
L’analisi di ThreatLabz approfondisce le modalità operative del criminale informatico e la portata globale degli obiettivi presi di mira.
PHP2Shell: l’IA porta alla luce vulnerabilità note da tempo
PHP2Shell dimostra come l’intelligenza artificiale possa abbassare le barriere tecniche per lo sfruttamento di vulnerabilità complesse. I ricercatori hanno utilizzato modelli di IA avanzati per individuare falle critiche in PHP e sviluppare e adattare, nel giro di poche ore, exploit funzionanti per diverse applicazioni.
Due nuove vulnerabilità critiche del runtime PHP, rese pubbliche di recente e identificate come CVE-2026-109618 e CVE-2026-109619 (denominate congiuntamente «PHP2Shell»), consentono l’esecuzione remota di codice (RCE) senza autenticazione su qualsiasi server che esegua una versione vulnerabile di PHP e senza richiedere alcuna interazione da parte dell’utente. Entrambe hanno ottenuto un punteggio CVSS v4.0 di 9,2, corrispondente al livello critico.
Poiché PHP è alla base di una parte significativa delle infrastrutture web accessibili da Internet, comprese piattaforme ampiamente diffuse come WordPress, Drupal, Joomla e Magento, oltre ad apparati e sistemi embedded, il rischio di sfruttamento rapido e automatizzato su scala globale è elevato. Le potenziali minacce provengono sia da criminali informatici opportunisti sia da criminali informatici sostenuti da stati-nazione altamente sofisticati.
Dal punto di vista dei rischi per le aziende, si tratta di una situazione di emergenza che richiede l’applicazione immediata delle patch di sicurezza. Un eventuale sfruttamento delle vulnerabilità può compromettere completamente il server, consentire il furto di dati, esporre credenziali e token presenti nella memoria dei processi e permettere ai criminali informatici di spostarsi lateralmente all’interno di ambienti IT più ampi.
Le priorità per i CXO e i responsabili della sicurezza
- Ridurre al minimo la superficie di attacco esposta. Ciò che non è individuabile è più difficile da sfruttare attraverso l’AI.
- Utilizzare Zscaler Deception per rilevare e contenere gli attacchi condotti tramite agenti autonomi di AI.
- Adottare la soluzione di Exposure Management basata sull’AI per individuare e correggere le vulnerabilità prima che gli attaccanti possano scoprirle e sfruttarle.
- Applicare i principi Zero Trust Everywhere, anche all’interno degli uffici, e non soltanto per gli accessi da remoto.
- Limitare il raggio d’impatto degli attacchi attraverso la segmentazione e le tecniche di deception. Partire dal presupposto che una violazione possa verificarsi e intervenire rapidamente per contenerla.
- Modernizzare le attività di SecOps per rispondere alle minacce a velocità macchina, eseguendo attività di red teaming su tutti gli asset esposti all’esterno. Adottare flussi di lavoro basati su agenti autonomi, con controlli progettati per garantire che i test di sicurezza siano autorizzati.
