



• BitMAT
  • BitMATv
  • Top Trade
  • Linea EDP
  • Itis Magazine
  • Industry 5.0
  • Sanità Digitale
  • ReStart in Green
  • Speciale Sicurezza
  • Contattaci
Close Menu
LineaEDPLineaEDP
    Facebook X (Twitter) Vimeo Instagram LinkedIn RSS
    Trending
    • SOC agentico: SentinelOne accelera le indagini con l’AI
    • Sicurezza open source: perché conta la velocità di remediation
    • Everpure: AI in produzione con una gestione intelligente dei dati
    • Nativi AI: cosa cambia rispetto ai nativi digitali
    • Sangfor: virtualizzazione server, riconoscimento Gartner 2026
    • AI security: TrendAI e NVIDIA per il cloud sovrano
    • Veeam, la resilienza nell’era dell’AI passa dalla conoscenza dei dati
    • Sicurezza dei dati: visibilità e governance per affrontare NIS2 e GDPR. Webinar gratuito il 4 novembre
    Facebook X (Twitter) Vimeo Instagram LinkedIn RSS
    LineaEDPLineaEDP
    • Cio
    • Cloud
    • Mercato
    • News
    • Tecnologia
    • Case History
    • Report
    • Sicurezza
    • IOT
    LineaEDPLineaEDP
    Sei qui:Home»Categorie Funzionali»Posizione Home-Page»Ramsomware: il pericolo arriva nell’indirizzo mittente e in allegato

    Ramsomware: il pericolo arriva nell’indirizzo mittente e in allegato

    By Redazione LineaEDP08/09/20172 Mins Read
    Facebook Twitter LinkedIn Reddit Telegram WhatsApp Email

    Barracuda ha rilevato 20 milioni di tentativi di attacco ransomware in sole 24 ore. Nel mirino tecniche di “impersonation” e minacce avanzate nelle email

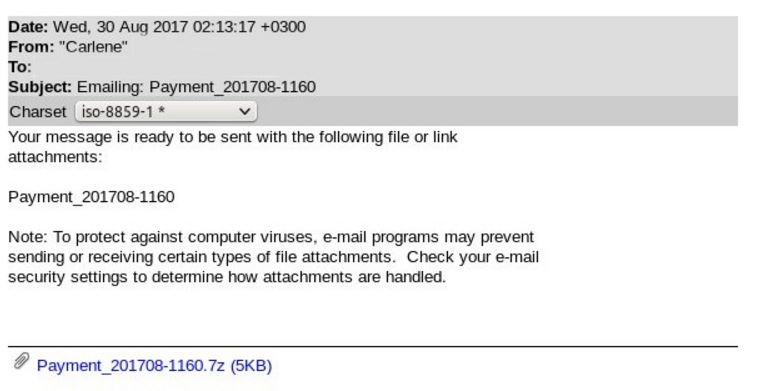
    Alla fine dello scorso agosto, in sole 24 ore, il team di sicurezza di Barracuda ha osservato circa 20 milioni di tentativi di attacco ransomware tramite un allegato email chiamato “Payment_201708-6165.7z.”.
    In questo attacco l’indirizzo mittente imitava un indirizzo reale e nome e numero dell’allegato erano riportati sia nell’oggetto sia nel corpo del messaggio. 
    In questo particolare esempio, l’oggetto completo era “Emailing: Payment_201708-6165” e il numero nel nome dell’allegato poteva variare.
    Si tratta di un file JavaScript compresso in un archivio 7zip che l’ATP Dynamic Analysis Layer di Barracuda identifica come un virus di tipo “file-encryption/ransomware”.

    Le conseguenze dell’attacco
    Un attacco “file-encryption/ransomware” di questo genere comporta una serie di passaggi, primo fra tutti la consegna: una volta arrivato nella casella di posta del destinatario, l’allegato cerca di fingersi qualcun altro e di guadagnarsi la fiducia del destinatario. Se ci riesce la minaccia viene eseguita e inizia il processo di cifratura.
    Una volta che l’attacco ransomware raggiunge una soglia predeterminata, comparirà un documento che richiede il pagamento di una somma in denaro per ricevere il file di decrittazione. A questo punto, la vittima ha poche opzioni: pagare il riscatto, ripristinare i file da un backup o cercare una chiave di decrittazione online su risorse come NoMoreRansom.

    Barracuda, che offre fin da subito un servizio di sicurezza email come Barracuda Essentials for Email Security e Barracuda Essentials for Office 365 per far sì che questi attacchi siano bloccati prima che raggiungano la rete locale, sconsiglia vivamente di cedere a questi criminali sia perché anche pagando la vittima non ha alcuna garanzia di decrittazione dei file, sia perché così facendo li incoraggerebbe a colpire di nuovo.


    Barracuda ransomware
    Share. Facebook Twitter LinkedIn Reddit Telegram WhatsApp Email
    Redazione LineaEDP
    • Facebook
    • X (Twitter)

    LineaEDP è parte di BitMAT Edizioni, una casa editrice che ha sede a Milano con copertura a 360° per quanto riguarda la comunicazione rivolta agli specialisti dell'lnformation & Communication Technology.

    Correlati

    SOC agentico: SentinelOne accelera le indagini con l’AI

    21/10/2026

    Sicurezza open source: perché conta la velocità di remediation

    21/10/2026

    Nativi AI: cosa cambia rispetto ai nativi digitali

    21/10/2026
    Newsletter

    Iscriviti alla Newsletter per ricevere gli aggiornamenti dai portali di BitMAT Edizioni.

    Security Words

    INFRASTRUTTURA APPLICATIVA: PROTEGGIAMOLA

    29/01/2024

    PASSWORD E STRATEGIA

    29/01/2024
    BitMATv – I video di BitMAT
    Jabra PanaCast U30 alla prova: fare “Call” intelligenti con un solo cavo USB-C
    Transizione energetica, a Casa Siemens nasce Engage X
    TrendAI rafforza l’ecosistema: partnership, competenze e innovazione per la cybersecurity del futuro
    TrendAI punta sul canale: competenze, consulenza e servizi gestiti al centro della strategia
    Perché sono importanti i protocolli?
    Defence Tech

    SOC agentico: SentinelOne accelera le indagini con l’AI

    21/10/2026

    AI security: TrendAI e NVIDIA per il cloud sovrano

    21/10/2026

    Sicurezza dei dati: visibilità e governance per affrontare NIS2 e GDPR. Webinar gratuito il 4 novembre

    20/10/2026

    Phishing, Proofpoint contribuisce a bloccare i kit CoGUI

    20/10/2026
    Report

    Governance dell’AI agentica, il 70% delle aziende non è pronto

    15/10/2026

    Modernizzazione IT, l’AI accelera la trasformazione

    09/10/2026

    Data center in Italia, investimenti potenziali per 37 miliardi di euro

    09/10/2026

    AI, la sfida è organizzativa

    08/10/2026
    Rete BitMAT
    • Bitmat
    • BitMATv
    • Top Trade
    • LineaEdp
    • ItisMagazine
    • Speciale Sicurezza
    • Industry 4.0
    • Sanità Digitale
    • Redazione
    • Contattaci
    NAVIGAZIONE
    • Cio
    • Cloud
    • Mercato
    • News
    • Tecnologia
    • Case History
    • Report
    • Sicurezza
    • IOT
    Chi Siamo
    Chi Siamo

    LineaEDP è una testata giornalistica appartenente al gruppo BitMAT Edizioni, una casa editrice che ha sede a Milano con una copertura a 360° per quanto riguarda la comunicazione online ed offline rivolta agli specialisti dell'lnformation & Communication Technology.

    Facebook X (Twitter) Instagram Vimeo LinkedIn RSS
    • Contattaci
    • Cookies Policy
    • Privacy Policy
    • Redazione
    © 2012 - 2026 BitMAT Edizioni - P.Iva 09091900960 - tutti i diritti riservati - Iscrizione al tribunale di Milano n° 293 del 28-11-2018 - Testata giornalistica iscritta al ROC

    Type above and press Enter to search. Press Esc to cancel.