



• BitMAT
  • BitMATv
  • Top Trade
  • Linea EDP
  • Itis Magazine
  • Industry 5.0
  • Sanità Digitale
  • ReStart in Green
  • Speciale Sicurezza
  • Contattaci
Close Menu
LineaEDPLineaEDP
    Facebook X (Twitter) Vimeo Instagram LinkedIn RSS
    Trending
    • Italian Cable Company sceglie SAP S/4HANA Cloud per l’ERP
    • Cloudflare lancia Basin per semplificare la gestione dei dati
    • Intelligent Document Processing: l’AI entra nella supply chain
    • Pubblica amministrazione e AI: il 73% delle infrastrutture non è pronto
    • Supply chain, Stesi digitalizza la logistica di Cherubini
    • Sovranità digitale, la piena indipendenza non è un obiettivo realistico
    • Agentic AI: dall’intelligenza che risponde a quella che agisce
    • TA419: impersonificazione e phishing per infiltrarsi nei circoli USA sull’AI
    Facebook X (Twitter) Vimeo Instagram LinkedIn RSS
    LineaEDPLineaEDP
    • Cio
    • Cloud
    • Mercato
    • News
    • Tecnologia
    • Case History
    • Report
    • Sicurezza
    • IOT
    LineaEDPLineaEDP
    Sei qui:Home»Rubriche»Attualità»Malware: JasperLoader cresce e si perfeziona

    Malware: JasperLoader cresce e si perfeziona

    By Redazione LineaEDP29/05/20193 Mins Read
    Facebook Twitter LinkedIn Reddit Telegram WhatsApp Email

    L’analisi di Talos sulle funzionalità associate alla nuova minaccia informatica che continua a colpire in Italia

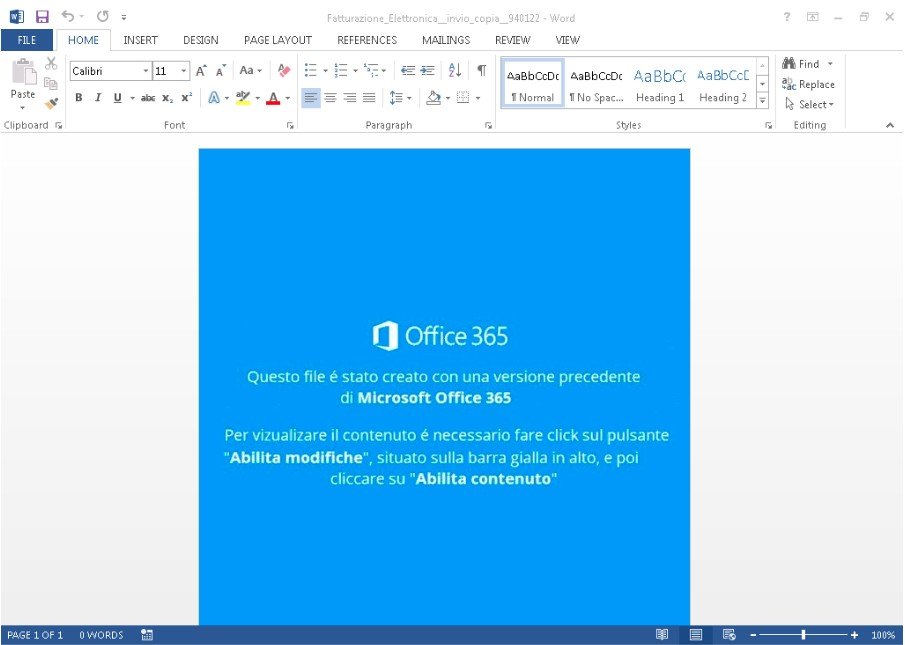
    Negli ultimi mesi è emerso un nuovo malware loader utilizzato per colpire l’Italia e altri Paesi europei con trojan come Gootkit che intercettano e rubano dati bancari. A tale riguardo, Talos il centro di ricerca per l’intelligence e la cyber security di Cisco, ha recentemente rilasciato un’analisi completa delle funzionalità associate a JasperLoader.

    Poco dopo la pubblicazione di questo report, abbiamo osservato che l’attività di distribuzione associata a queste campagne si è fermata. Dopo diverse settimane con volumi di attività relativamente bassi, abbiamo riscontrato la diffusione di una nuova versione di JasperLoader che presenta numerose funzionalità e miglioramenti rispetto alla versione iniziale precedentemente analizzata.

    I cybercriminali che si celano dietro questa minaccia hanno implementato ulteriori meccanismi per controllare i punti di diffusione del malware, e oggi stanno intraprendendo ulteriori azioni per aggirare le attività di analisi condotte da sandbox e aziende antivirus, introducendo un nuovo meccanismo di comando e controllo (C2) per facilitare le comunicazioni tra i sistemi infetti e l’infrastruttura utilizzata per controllarli.

    Le campagne attualmente in corso per la distribuzione di JasperLoader continuano a colpire vittime italiane e dimostrano ulteriormente che, sebbene JasperLoader sia una minaccia relativamente nuova nello spazio di distribuzione del malware, gli sviluppatori che lo gestiscono continuano a perfezionare e migliorare attivamente questo malware a un ritmo sempre più veloce e con una sofisticazione senza precedenti nell’ambito dei malware a sfondo finanziario che attualmente colpiscono le organizzazioni di tutto il mondo.

    Quando la minaccia evolve con i controlli di sicurezza
    Come dimostrato da queste nuove campagne JasperLoader, gli avversari stanno adottando misure sempre nuove per migliorare la loro capacità di infettare le vittime, evitando allo stesso tempo di essere scoperti e analizzati sia dalle tecnologie che dai ricercatori. La maggior parte di questi cambiamenti sono avvenuti rapidamente e dimostrano la volontà dell’autore di rendere JasperLoader una minaccia stabile e flessibile che può essere aggiornata rapidamente man mano che cambiano i controlli di sicurezza e le capacità di rilevamento. Nonostante ciò, siamo ancora in grado di ottenere informazioni sufficienti per svelare le loro attività e proteggere i nostri clienti e le persone dalle loro intenzioni malevole.

    Come riferito in una nota ufficiale da Fabio Panada, Consulting Systems Engineer Security di Cisco Italia: «JasperLoader è un malware loader esaminato qualche settimana fa. È in rapida evoluzione e in fase di sviluppo, ma ciò che è importante sapere è che le infezioni si stanno limitando agli utenti italiani. È quindi necessario essere su uno spazio IP italiano per ricevere il file maligno iniziale. Da un punto di vista tecnico sono stati aggiunti ulteriori livelli di oscuramento, riuscendo in questo modo a eludere i controlli di macchine virtuali e geo-fence delle loro vittime in Italia. Inoltre, sembra che sia stato aggiunto un nuovo Paese di esclusione (Romania), portando il numero totale di Paesi che non verranno infettati a cinque (Cina, Russia, Bielorussia, Ucraina e Romania)».


    cisco JasperLoader Talos
    Share. Facebook Twitter LinkedIn Reddit Telegram WhatsApp Email
    Redazione LineaEDP
    • Facebook
    • X (Twitter)

    LineaEDP è parte di BitMAT Edizioni, una casa editrice che ha sede a Milano con copertura a 360° per quanto riguarda la comunicazione rivolta agli specialisti dell'lnformation & Communication Technology.

    Correlati

    Agentic AI: dall’intelligenza che risponde a quella che agisce

    01/10/2026

    NATO CAX Forum 2026: l’AI accelera la nuova simulazione della difesa

    30/09/2026

    Direttiva EED: il futuro dei data center passa dal retrofit

    30/09/2026
    Newsletter

    Iscriviti alla Newsletter per ricevere gli aggiornamenti dai portali di BitMAT Edizioni.

    Security Words

    INFRASTRUTTURA APPLICATIVA: PROTEGGIAMOLA

    29/01/2024

    PASSWORD E STRATEGIA

    29/01/2024
    BitMATv – I video di BitMAT
    TrendAI rafforza l’ecosistema: partnership, competenze e innovazione per la cybersecurity del futuro
    TrendAI punta sul canale: competenze, consulenza e servizi gestiti al centro della strategia
    Perché sono importanti i protocolli?
    Titanium: l’evoluzione del Motion Control
    IA in azienda: obblighi normativi, governance e protezione dei dati
    Defence Tech

    TA419: impersonificazione e phishing per infiltrarsi nei circoli USA sull’AI

    01/10/2026

    Agentic SOC, dai dati alla risposta automatizzata agli attacchi

    01/10/2026

    Data-Centric Security, la nuova frontiera della sicurezza dei dati

    01/10/2026

    Attacchi DDoS, sul darknet offerte a partire da 30 dollari

    30/09/2026
    Report

    Pubblica amministrazione e AI: il 73% delle infrastrutture non è pronto

    02/10/2026

    Sovranità digitale, la piena indipendenza non è un obiettivo realistico

    01/10/2026

    SAS: la Trustworthy AI moltiplica il ROI dell’intelligenza artificiale

    21/09/2026

    Le PMI italiane preoccupate dall’AI: rischi per la competitività

    15/09/2026
    Rete BitMAT
    • Bitmat
    • BitMATv
    • Top Trade
    • LineaEdp
    • ItisMagazine
    • Speciale Sicurezza
    • Industry 4.0
    • Sanità Digitale
    • Redazione
    • Contattaci
    NAVIGAZIONE
    • Cio
    • Cloud
    • Mercato
    • News
    • Tecnologia
    • Case History
    • Report
    • Sicurezza
    • IOT
    Chi Siamo
    Chi Siamo

    LineaEDP è una testata giornalistica appartenente al gruppo BitMAT Edizioni, una casa editrice che ha sede a Milano con una copertura a 360° per quanto riguarda la comunicazione online ed offline rivolta agli specialisti dell'lnformation & Communication Technology.

    Facebook X (Twitter) Instagram Vimeo LinkedIn RSS
    • Contattaci
    • Cookies Policy
    • Privacy Policy
    • Redazione
    © 2012 - 2026 BitMAT Edizioni - P.Iva 09091900960 - tutti i diritti riservati - Iscrizione al tribunale di Milano n° 293 del 28-11-2018 - Testata giornalistica iscritta al ROC

    Type above and press Enter to search. Press Esc to cancel.