



• BitMAT
  • BitMATv
  • Top Trade
  • Linea EDP
  • Itis Magazine
  • Industry 5.0
  • Sanità Digitale
  • ReStart in Green
  • Speciale Sicurezza
  • Contattaci
Close Menu
LineaEDPLineaEDP
    Facebook X (Twitter) Vimeo Instagram LinkedIn RSS
    Trending
    • Backup a prova di ransomware: Cinetica sceglie Object First
    • Sicurezza della catena del freddo: proteggere il perimetro
    • Truffe con deepfake: come proteggere la famiglia
    • Salotto 2026: a Milano l’evento sulle infrastrutture digitali
    • XV Forum Fiscale Wolters Kluwer: fisco e intelligenza artificiale
    • VMware Cloud Foundation: più sicurezza e velocità
    • Edilizia digitale, perché il cantiere connesso parte dalla gestione dei materiali
    • AI agentica, S2E e CNP Assicura lanciano ORCHESTRA
    Facebook X (Twitter) Vimeo Instagram LinkedIn RSS
    LineaEDPLineaEDP
    • Cio
    • Cloud
    • Mercato
    • News
    • Tecnologia
    • Case History
    • Report
    • Sicurezza
    • IOT
    LineaEDPLineaEDP
    Sei qui:Home»Categorie Funzionali»Posizione Home-Page»Malware: anche i messaggi di testo sono a rischio

    Malware: anche i messaggi di testo sono a rischio

    By Redazione LineaEDP05/11/20192 Mins Read
    Facebook Twitter LinkedIn Reddit Telegram WhatsApp Email

    Il gruppo APT cinese APT41 utilizza MESSAGETAP per monitorare e salvare il traffico SMS di specifici numeri di telefono

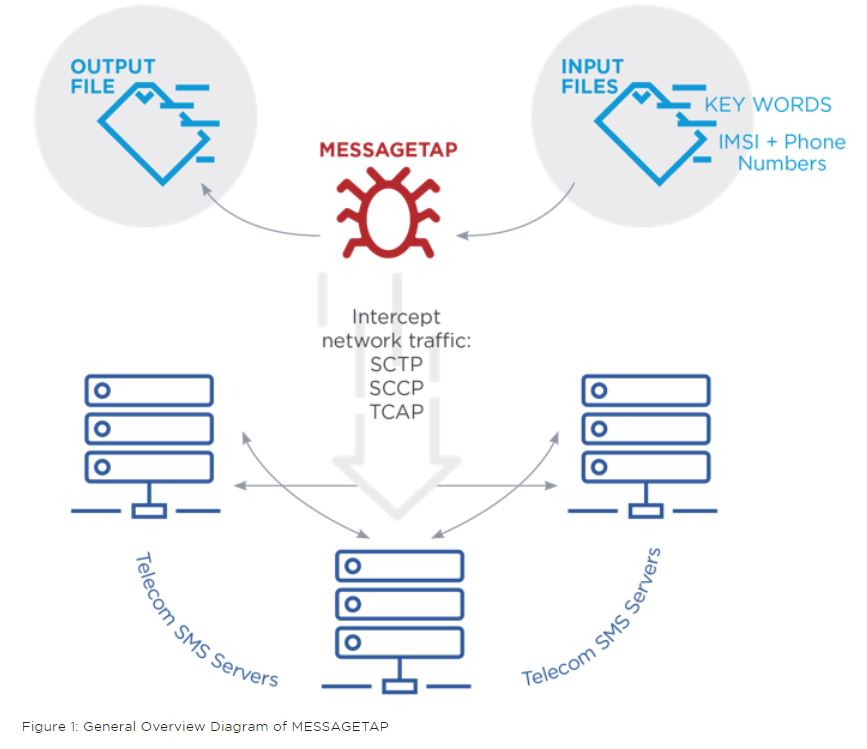
    A seguito di un’indagine presso un fornitore di rete nel settore delle telecomunicazioni, FireEye ha rilevato all’interno di un cluster di server Linux una nuova famiglia di malware utilizzata da APT41 (il gruppo APT cinese), progettata per monitorare e salvare il traffico SMS di specifici numeri di telefono, numeri IMSI e keyword, da utilizzare per successivi furti.

    Denominato MESSAGETAP, lo strumento è stato sviluppato e utilizzato da APT41 contro un fornitore di rete del settore delle telecomunicazioni a sostegno degli sforzi di spionaggio cinese.

    Le operazioni di APT41 hanno incluso missioni di spionaggio informatico sponsorizzate dallo stato e intrusioni a scopo finanziario. Parliamo di operazioni perpetrate dal 2012 a oggi ma segnalate per la prima volta come MESSAGETAP agli utenti del FireEye Threat Intelligence lo scorso agosto.

    Nello specifico, secondo quanto suggerito in un apposito post dagli esperti di FireEye, l’uso di MESSAGETAP, il target dei messaggi sensibili e la registrazione del dettaglio delle chiamate su larga scala sarebbero rappresentativi della natura in evoluzione delle campagne di spionaggio informatico in atto.

    Non a caso, oltre alle società di TLC, APT41 ha preso di mira anche clienti di mercati verticali che possiedono registri contenenti dati sensibili relativi a specifici soggetti di interesse, come operatori sanitari e grandi agenzie di viaggio.

    APT41 FireEye malware MESSAGETAP spionaggio cinese
    Share. Facebook Twitter LinkedIn Reddit Telegram WhatsApp Email
    Redazione LineaEDP
    • Facebook
    • X (Twitter)

    LineaEDP è parte di BitMAT Edizioni, una casa editrice che ha sede a Milano con copertura a 360° per quanto riguarda la comunicazione rivolta agli specialisti dell'lnformation & Communication Technology.

    Correlati

    Sicurezza della catena del freddo: proteggere il perimetro

    06/11/2026

    Salotto 2026: a Milano l’evento sulle infrastrutture digitali

    06/11/2026

    XV Forum Fiscale Wolters Kluwer: fisco e intelligenza artificiale

    06/11/2026
    Newsletter

    Iscriviti alla Newsletter per ricevere gli aggiornamenti dai portali di BitMAT Edizioni.

    Security Words

    INFRASTRUTTURA APPLICATIVA: PROTEGGIAMOLA

    29/01/2024

    PASSWORD E STRATEGIA

    29/01/2024
    BitMATv – I video di BitMAT
    Meno password, più cure
    Data center, CTS Group punta sull’Italia
    Jabra PanaCast U30 alla prova: fare “Call” intelligenti con un solo cavo USB-C
    Transizione energetica, a Casa Siemens nasce Engage X
    TrendAI rafforza l’ecosistema: partnership, competenze e innovazione per la cybersecurity del futuro
    Defence Tech

    Truffe con deepfake: come proteggere la famiglia

    06/11/2026

    Cybersecurity OT, quando un frigorifero diventa un rischio

    05/11/2026

    AI e cybersecurity, il tempo della risposta

    05/11/2026

    Attacchi DDoS: i cybercriminali usano classifiche e AI per vendere i servizi

    04/11/2026
    Report

    Intelligenza artificiale, 8 agenti su 10 lavorano dietro le quinte

    22/10/2026

    Governance dell’AI agentica, il 70% delle aziende non è pronto

    15/10/2026

    Modernizzazione IT, l’AI accelera la trasformazione

    09/10/2026

    Data center in Italia, investimenti potenziali per 37 miliardi di euro

    09/10/2026
    Rete BitMAT
    • Bitmat
    • BitMATv
    • Top Trade
    • LineaEdp
    • ItisMagazine
    • Speciale Sicurezza
    • Industry 4.0
    • Sanità Digitale
    • Redazione
    • Contattaci
    NAVIGAZIONE
    • Cio
    • Cloud
    • Mercato
    • News
    • Tecnologia
    • Case History
    • Report
    • Sicurezza
    • IOT
    Chi Siamo
    Chi Siamo

    LineaEDP è una testata giornalistica appartenente al gruppo BitMAT Edizioni, una casa editrice che ha sede a Milano con una copertura a 360° per quanto riguarda la comunicazione online ed offline rivolta agli specialisti dell'lnformation & Communication Technology.

    Facebook X (Twitter) Instagram Vimeo LinkedIn RSS
    • Contattaci
    • Cookies Policy
    • Privacy Policy
    • Redazione
    © 2012 - 2026 BitMAT Edizioni - P.Iva 09091900960 - tutti i diritti riservati - Iscrizione al tribunale di Milano n° 293 del 28-11-2018 - Testata giornalistica iscritta al ROC

    Type above and press Enter to search. Press Esc to cancel.