



• BitMAT
  • BitMATv
  • Top Trade
  • Linea EDP
  • Itis Magazine
  • Industry 5.0
  • Sanità Digitale
  • ReStart in Green
  • Contattaci
Close Menu
LineaEDPLineaEDP
    Facebook X (Twitter) Vimeo Instagram LinkedIn RSS
    Trending
    • AI agentica, Akamai lancia l’allarme sulla sicurezza delle identità non umane
    • Cyber resilience: ransomware e AI impongono un nuovo modello di sicurezza
    • Voucher Cloud & Cybersecurity: TrendAI abilitata dal MIMIT
    • Intelligenza Artificiale, Exprivia ottiene la certificazione ISO/IEC 42001
    • Pubblica Amministrazione digitale: da tre settimane a 13 ore per un permesso
    • AI agentica, Oracle lancia Fusion Claw per automatizzare processi complessi
    • Cybersecurity, tra AI e ransomware cresce la minaccia degli attacchi multilivello
    • IUNGO acquisita da Smart Software Group: spinta su AI e mercati globali
    Facebook X (Twitter) Vimeo Instagram LinkedIn RSS
    LineaEDPLineaEDP
    • Cio
    • Cloud
    • Mercato
    • News
    • Tecnologia
    • Case History
    • Report
    • Sicurezza
    • IOT
    LineaEDPLineaEDP
    Sei qui:Home»Rubriche»Sicurezza»Ransomware: +131% solo a marzo 2020

    Ransomware: +131% solo a marzo 2020

    By Redazione LineaEDP17/06/2020Updated:17/06/20203 Mins Read
    Facebook Twitter LinkedIn Reddit Telegram WhatsApp Email

    Dai FortiGuard Labs uno sguardo al panorama attuale dei ransomware mentre Fortinet consiglia le aziende su come difendersi

    ransomware_ryuk

    Fortinet ha analizzato l’andamento dei ransomware negli ultimi mesi riscontrando che i lavoratori da remoto, un tempo protetti dal perimetro della rete aziendale, sono stati presi di mira con falsi contenuti relativi al Covid-19 e altri attacchi ai social network. Gli hacker hanno sondato nuovi scenari, alla ricerca di vulnerabilità e nella speranza di cogliere impreparate le aziende nell’implementare adeguate protezioni e controlli di sicurezza.
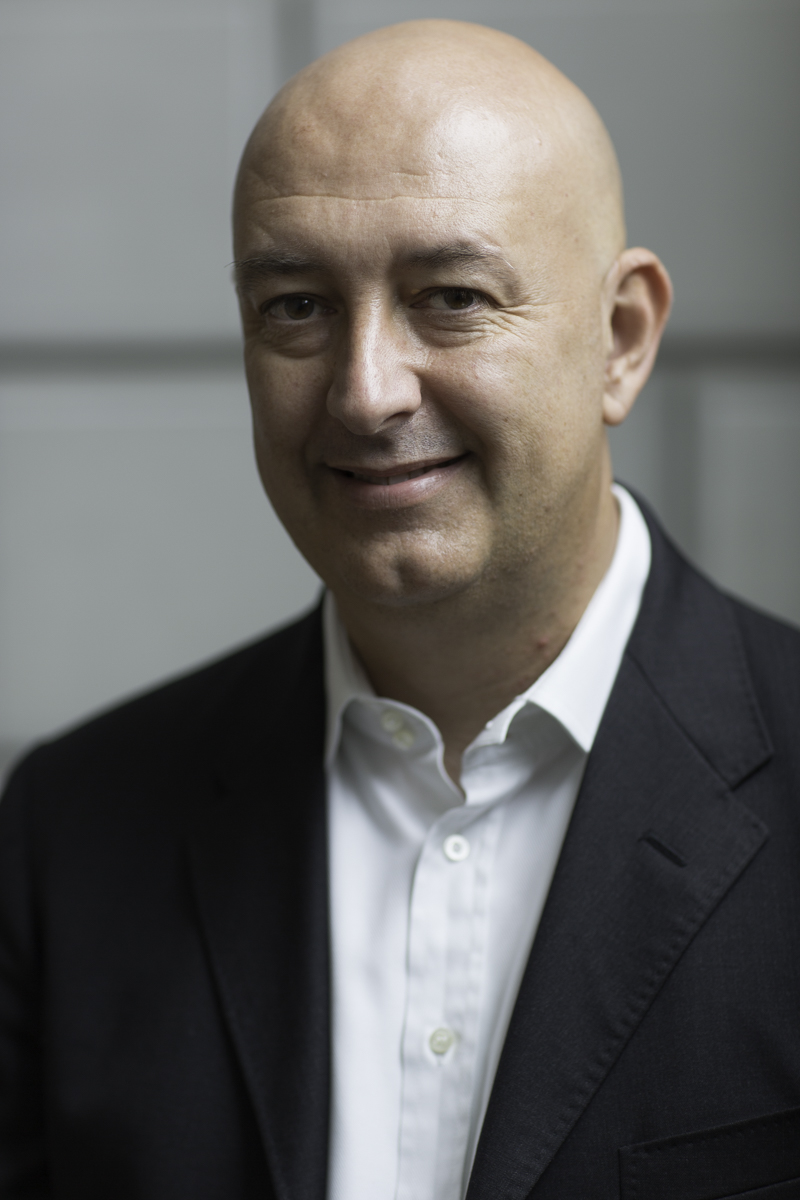
    Come riferito in una nota ufficiale da Antonio Madoglio (nella foto), Director Systems Engineering Italy & Malta di Fortinet: «In questo periodo i nostri FortiGuard Labs hanno monitorato attivamente il panorama delle minacce e abbiamo assistito a un aumento significativo di minacce che colpiscono gli utenti attraverso il phishing e i siti web infetti. Le email possono contenere allegati malevoli, il che spiega perché abbiamo registrato un aumento del 131% nel numero dei virus a marzo di quest’anno e abbiamo assistito a una riduzione degli attacchi tradizionali».

    È probabile che gli incidenti dovuti a ransomware aumentino dal momento che gli hacker cercano di utilizzare i dispositivi degli utenti finali compromessi come canale di ritorno verso un network centrale che potrebbe non essere più sorvegliato con la stessa attenzione di una volta.

    10 consigli per difendere la propria azienda
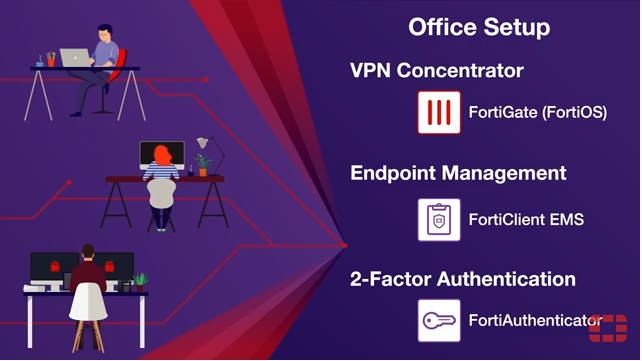
    Siamo in un momento di transizione particolarmente vulnerabile verso l’economia digitale. Le aziende devono prendere provvedimenti per proteggere i loro network e le loro risorse dal problema dei ransomware, che sono sempre più sofisticati. Anche se ogni sistema di rete è diverso, ecco 10 consigli che ogni azienda può iniziare ad implementare da subito per ridurre il rischio di ransomware o altre minacce avanzate.

    1. Assicurarsi che tutti i dispositivi endpoint abbiano un livello di sicurezza avanzato, come soluzioni anti-exploit e EDR.
    2. Verificare che siano presenti soluzioni di controllo dell’accesso al network e l’autenticazione multi-factor.
    3. Utilizzare NAC per ispezionare e bloccare i dispositivi che non soddisfano i criteri di sicurezza.
    4. Segmentare il network in zone di sicurezza per prevenire la diffusione di una minaccia e legare i controlli di accesso alla segmentazione dinamica.
    5. Assicurarsi che il recupero del ransomware faccia parte del proprio BCDR, identificare il team di recovery, eseguire le esercitazioni e preassegnare le responsabilità in modo che i sistemi possano essere ripristinati rapidamente in caso di una violazione riuscita.
    6. Assicurarsi che le soluzioni CDR (Content Disarm and Recovery) siano in grado di disattivare allegati malevoli.
    7. Utilizzare un accesso rete zero-trust che includa l’analisi dei virus in modo che gli utenti non possano infettare applicazioni, dati o servizi business-critical.
    8. Prevenire le applicazioni SaaS non autorizzate con una soluzione CASB.
    9. Utilizzare strumenti di analisi forense per identificare la provenienza di un’infezione, la sua durata nell’ambiente e assicurarsi di averla rimossa da ogni dispositivo.
    10. Raccogliere rapidamente le informazioni sulle minacce e gli attacchi attivi sulle reti e agire tempestivamente, utilizzando l’automazione, ove possibile. Questo è fondamentale per fermare un attacco avanzato ed evitare che progredisca.

    La maggior parte delle aziende dovrebbe avere una strategia per il lavoro da remoto. Questo è il momento perfetto per rivedere i passi sopra illustrati, fare una revisione approfondita delle policy di sicurezza e apportare gli interventi necessari. Innanzitutto, bisogna dare delle priorità: ogni passo fatto ora per rendere più rigorose le policy è una minaccia evitata. Una preoccupazione in meno.

    Antonio Madoglio FortiLab Guards Fortinet ransomware
    Share. Facebook Twitter LinkedIn Reddit Telegram WhatsApp Email
    Redazione LineaEDP
    • Facebook
    • X (Twitter)

    LineaEDP è parte di BitMAT Edizioni, una casa editrice che ha sede a Milano con copertura a 360° per quanto riguarda la comunicazione rivolta agli specialisti dell'lnformation & Communication Technology.

    Correlati

    AI agentica, Akamai lancia l’allarme sulla sicurezza delle identità non umane

    29/09/2026

    Cyber resilience: ransomware e AI impongono un nuovo modello di sicurezza

    29/09/2026

    Cybersecurity, tra AI e ransomware cresce la minaccia degli attacchi multilivello

    28/09/2026
    Newsletter

    Iscriviti alla Newsletter per ricevere gli aggiornamenti dai portali di BitMAT Edizioni.

    Security Words

    INFRASTRUTTURA APPLICATIVA: PROTEGGIAMOLA

    29/01/2024

    PASSWORD E STRATEGIA

    29/01/2024
    BitMATv – I video di BitMAT
    TrendAI rafforza l’ecosistema: partnership, competenze e innovazione per la cybersecurity del futuro
    TrendAI punta sul canale: competenze, consulenza e servizi gestiti al centro della strategia
    Perché sono importanti i protocolli?
    Titanium: l’evoluzione del Motion Control
    IA in azienda: obblighi normativi, governance e protezione dei dati
    Defence Tech

    AI agentica, Akamai lancia l’allarme sulla sicurezza delle identità non umane

    29/09/2026

    Cyber resilience: ransomware e AI impongono un nuovo modello di sicurezza

    29/09/2026

    Cybersecurity, tra AI e ransomware cresce la minaccia degli attacchi multilivello

    28/09/2026

    Manufacturing sotto attacco: in Italia il 18,4% degli incidenti

    24/09/2026
    Report

    SAS: la Trustworthy AI moltiplica il ROI dell’intelligenza artificiale

    21/09/2026

    Le PMI italiane preoccupate dall’AI: rischi per la competitività

    15/09/2026

    Agenti shadow, Veeam lancia l’allarme sulla governance dell’AI

    09/09/2026

    Commercialisti, il ricambio generazionale passa dalla tecnologia

    09/09/2026
    Rete BitMAT
    • Bitmat
    • BitMATv
    • Top Trade
    • LineaEdp
    • ItisMagazine
    • Speciale Sicurezza
    • Industry 4.0
    • Sanità Digitale
    • Redazione
    • Contattaci
    NAVIGAZIONE
    • Cio
    • Cloud
    • Mercato
    • News
    • Tecnologia
    • Case History
    • Report
    • Sicurezza
    • IOT
    Chi Siamo
    Chi Siamo

    LineaEDP è una testata giornalistica appartenente al gruppo BitMAT Edizioni, una casa editrice che ha sede a Milano con una copertura a 360° per quanto riguarda la comunicazione online ed offline rivolta agli specialisti dell'lnformation & Communication Technology.

    Facebook X (Twitter) Instagram Vimeo LinkedIn RSS
    • Contattaci
    • Cookies Policy
    • Privacy Policy
    • Redazione
    © 2012 - 2026 BitMAT Edizioni - P.Iva 09091900960 - tutti i diritti riservati - Iscrizione al tribunale di Milano n° 293 del 28-11-2018 - Testata giornalistica iscritta al ROC

    Type above and press Enter to search. Press Esc to cancel.