



• BitMAT
  • BitMATv
  • Top Trade
  • Linea EDP
  • Itis Magazine
  • Industry 5.0
  • Sanità Digitale
  • ReStart in Green
  • Speciale Sicurezza
  • Contattaci
Close Menu
LineaEDPLineaEDP
    Facebook X (Twitter) Vimeo Instagram LinkedIn RSS
    Trending
    • Ransomware Citrus: Kaspersky rileva attacchi con l’AI
    • Microsoft Pavilion: la nuova sede di Microsoft a Roma
    • Reti mobili per l’AI: Ericsson punta su fiducia e 5G SA
    • Telefonia, Snom punta su PMI e mobilità
    • Servizi investigativi e compliance: come condurre verifiche nel rispetto delle regole
    • TeamSystem Wine: il nuovo ERP cloud per le aziende vitivinicole
    • Disservizi IT: perché serve il recovery continuo
    • Prevenzione delle frodi finanziarie: il ruolo dell’AI
    Facebook X (Twitter) Vimeo Instagram LinkedIn RSS
    LineaEDPLineaEDP
    • Cio
    • Cloud
    • Mercato
    • News
    • Tecnologia
    • Case History
    • Report
    • Sicurezza
    • IOT
    LineaEDPLineaEDP
    Sei qui:Home»Rubriche»Sicurezza»Ransomware Citrus: Kaspersky rileva attacchi con l’AI

    Ransomware Citrus: Kaspersky rileva attacchi con l’AI

    By Redazione LineaEDP17/11/20263 Mins Read
    Facebook Twitter LinkedIn Reddit Telegram WhatsApp Email

    Il ransomware Citrus usa credenziali compromesse e strumenti potenziati dall’intelligenza artificiale per colpire le aziende

    ransomware Citrus

    Kaspersky Security Services ha individuato Citrus, un nuovo gruppo ransomware di lingua russa che colpisce i sistemi Windows negli ambienti aziendali. Negli incidenti analizzati da Kaspersky, gli attaccanti hanno ottenuto l’accesso tramite account compromessi di collaboratori esterni e hanno utilizzato script e comandi generati dall’AI nelle fasi successive dell’intrusione.

    Secondo gli esperti di Kaspersky, Citrus è entrato nelle reti delle vittime utilizzando credenziali rubate di collaboratori esterni per accedere a servizi VPN o a server RDP (remote desktop protocol) esposti su internet.

    Kaspersky ha osservato che il gruppo si affida in larga misura agli strumenti integrati di Windows e a PowerShell. Durante gli attacchi, gli operatori hanno creato ed eseguito script PowerShell, file batch e singoli comandi che sembravano essere stati generati con modelli LLM. Gli esperti hanno inoltre individuato script completi con commenti coerenti con un output generato dall’AI, il che suggerisce che gli attaccanti abbiano utilizzato questi strumenti per sviluppare e adattare componenti operativi nel corso dell’intrusione. Per ridurre la visibilità, Citrus ha rimosso strumenti e file di output dopo l’esecuzione, cancellato la cronologia dei comandi e, in alcuni casi, eliminato i log degli eventi. Il gruppo ha inoltre mascherato strumenti e artefatti correlati con nomi dall’aspetto innocuo, utilizzando il nome di un brand affidabile per farli apparire legittimi. I prodotti Kaspersky rilevano e bloccano tali file.

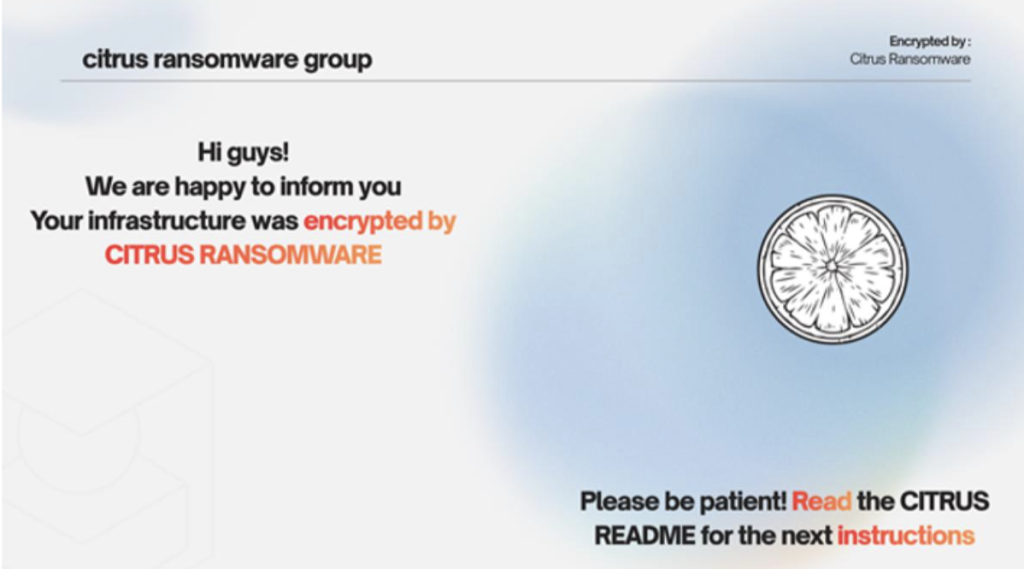
    Prima della cifratura dei file, gli aggressori hanno raccolto dati dalle applicazioni di messaggistica presenti sui sistemi accessibili, li hanno compressi con 7-Zip e caricati su un servizio web esterno tramite Google Chrome. Per una diffusione più ampia, hanno utilizzato archivi autoestraenti, script PowerShell e GPO dannose per distribuire il ransomware su larga scala, creare attività pianificate per l’esecuzione, abilitare la gestione remota, indebolire le protezioni integrate e mostrare una richiesta di riscatto sui dispositivi infetti.

    Citrus ha utilizzato una variante del ransomware della famiglia Sn00py scritta in Go. Sui sistemi Windows, il malware ha cifrato i file degli utenti aggiungendo l’estensione .citrus. Una volta avviato, apriva una finestra della console e tentava di modificare le impostazioni di sistema, a indicare l’intento sia di cifrare i dati sia di ostacolare il ripristino e la risposta agli incidenti.

    Durante l’analisi dell’attività di Citrus, Kaspersky ha inoltre individuato diverse analogie con le tattiche, tecniche e procedure (TTP) di Toy Ghouls, tra cui la cifratura dei sistemi delle vittime e insiemi di strumenti simili.

    “Citrus si distingue per il modo in cui i contenuti generati dall’AI sembrano supportare l’attività di intrusione manuale sui sistemi compromessi”, ha dichiarato Stanislav Larinsky, Expert di Kaspersky Security Services. “Nei casi che abbiamo analizzato, gli attaccanti hanno combinato l’accesso tramite account di terze parti, tentativi di escalation dei privilegi e tecniche di distribuzione a livello di dominio. Questi incidenti dimostrano come un accesso limitato concesso a un collaboratore esterno possa diventare una via verso una compromissione più ampia, se non viene controllato rigorosamente e monitorato in modo continuo”.

    Kaspersky
    Share. Facebook Twitter LinkedIn Reddit Telegram WhatsApp Email
    Redazione LineaEDP
    • Facebook
    • X (Twitter)

    LineaEDP è parte di BitMAT Edizioni, una casa editrice che ha sede a Milano con copertura a 360° per quanto riguarda la comunicazione rivolta agli specialisti dell'lnformation & Communication Technology.

    Correlati

    NIS2 e sicurezza delle comunicazioni: perché conta

    16/11/2026

    Cybersecurity burnout: perché i dipendenti cadono nel phishing

    12/11/2026

    Cybersecurity per le PMI: una su quattro perde un contratto

    12/11/2026
    Newsletter

    Iscriviti alla Newsletter per ricevere gli aggiornamenti dai portali di BitMAT Edizioni.

    Security Words

    INFRASTRUTTURA APPLICATIVA: PROTEGGIAMOLA

    29/01/2024

    PASSWORD E STRATEGIA

    29/01/2024
    BitMATv – I video di BitMAT
    AI agentica: come cambia il futuro del SOC
    Meno password, più cure
    Data center, CTS Group punta sull’Italia
    Jabra PanaCast U30 alla prova: fare “Call” intelligenti con un solo cavo USB-C
    Transizione energetica, a Casa Siemens nasce Engage X
    Defence Tech

    Ransomware Citrus: Kaspersky rileva attacchi con l’AI

    17/11/2026

    NIS2 e sicurezza delle comunicazioni: perché conta

    16/11/2026

    Cybersecurity burnout: perché i dipendenti cadono nel phishing

    12/11/2026

    Cybersecurity per le PMI: una su quattro perde un contratto

    12/11/2026
    Report

    Adozione dell’AI, le priorità delle imprese italiane

    13/11/2026

    Cyber resilienza: le priorità delle imprese europee

    10/11/2026

    Intelligenza artificiale, 8 agenti su 10 lavorano dietro le quinte

    22/10/2026

    Governance dell’AI agentica, il 70% delle aziende non è pronto

    15/10/2026
    Rete BitMAT
    • Bitmat
    • BitMATv
    • Top Trade
    • LineaEdp
    • ItisMagazine
    • Speciale Sicurezza
    • Industry 4.0
    • Sanità Digitale
    • Redazione
    • Contattaci
    NAVIGAZIONE
    • Cio
    • Cloud
    • Mercato
    • News
    • Tecnologia
    • Case History
    • Report
    • Sicurezza
    • IOT
    Chi Siamo
    Chi Siamo

    LineaEDP è una testata giornalistica appartenente al gruppo BitMAT Edizioni, una casa editrice che ha sede a Milano con una copertura a 360° per quanto riguarda la comunicazione online ed offline rivolta agli specialisti dell'lnformation & Communication Technology.

    Facebook X (Twitter) Instagram Vimeo LinkedIn RSS
    • Contattaci
    • Cookies Policy
    • Privacy Policy
    • Redazione
    © 2012 - 2026 BitMAT Edizioni - P.Iva 09091900960 - tutti i diritti riservati - Iscrizione al tribunale di Milano n° 293 del 28-11-2018 - Testata giornalistica iscritta al ROC

    Type above and press Enter to search. Press Esc to cancel.