



• BitMAT
  • BitMATv
  • Top Trade
  • Linea EDP
  • Itis Magazine
  • Industry 5.0
  • Sanità Digitale
  • ReStart in Green
  • Speciale Sicurezza
  • Contattaci
Close Menu
LineaEDPLineaEDP
    Facebook X (Twitter) Vimeo Instagram LinkedIn RSS
    Trending
    • Commvault rafforza la resilienza di Microsoft 365 contro le minacce informatiche
    • Cybersecurity Awareness Month: Object First punta sulla resilienza informatica
    • Vertiv: dall’AI pilota alla produzione, una guida per scegliere l’infrastruttura
    • U-Power evolve il CRM con Atlantic Technologies e Salesforce
    • Phishing aziendale, Kaspersky: le e-mail più efficaci raggiungono il 92% di clic
    • Proofpoint acquisisce Varonis per 6,3 miliardi di dollari: svolta nella cybersecurity
    • ServiceNow accelera sull’AI agentica: governance degli agenti e nuovi assistenti per il lavoro
    • UNGUESS: il 90% degli hacker etici usa l’IA, ma serve l’intuito umano
    Facebook X (Twitter) Vimeo Instagram LinkedIn RSS
    LineaEDPLineaEDP
    • Cio
    • Cloud
    • Mercato
    • News
    • Tecnologia
    • Case History
    • Report
    • Sicurezza
    • IOT
    LineaEDPLineaEDP
    Sei qui:Home»Uncategorized»ESET rileva l’ultima versione di Gelsemium

    ESET rileva l’ultima versione di Gelsemium

    By Redazione LineaEDP14/06/20212 Mins Read
    Facebook Twitter LinkedIn Reddit Telegram WhatsApp Email

    ESET ritiene che Gelsemium, malware molto specifico, sia coinvolto in attività di cyberspionaggio contro il Governo e altri obiettivi in Asia

    Gelsemium è un malware molto specifico – con un numero limitato di vittime, secondo la telemetria di ESET – ma considerando le sue potenzialità, si ritiene che il gruppo sia coinvolto in attività di cyberspionaggio.
    Il gruppo ha un ampio numero di componenti adattabili.

    Come riferito in una nota ufficiale da Thomas Dupuy, Ricercatore di ESET: «L’intera catena di Gelsemium potrebbe sembrare semplice a prima vista, ma il numero esaustivo di configurazioni, impiantate in ogni fase, può modificare in un attimo le impostazioni del payload finale, rendendolo più difficile da cogliere».

    Non a caso, dalla metà del 2020, ESET ha analizzato molteplici iniziative malevoli, attribuite in un secondo tempo al gruppo di cyberspionaggio Gelsemium, ed è risalita alla prima versione del loro malware principale, Gelsevirine, del 2014.

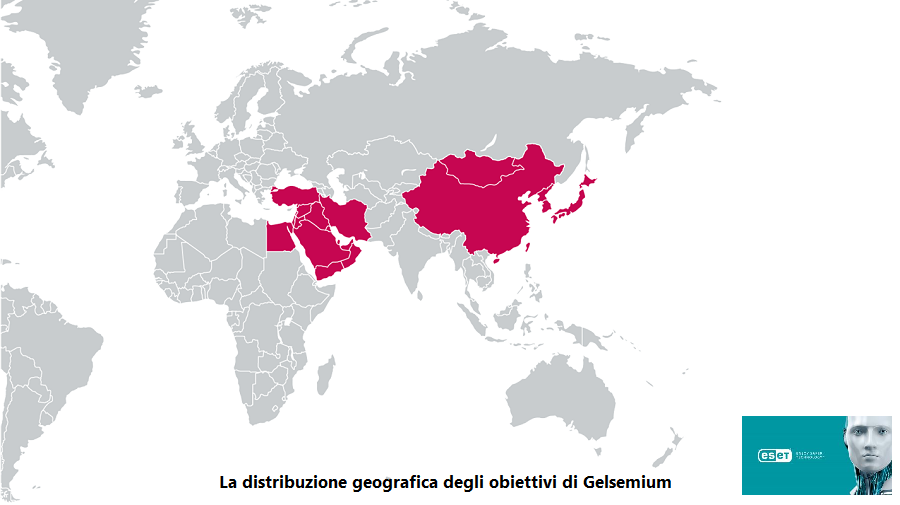
    Da qui la scelta di condurre una vera e propria indagine da parte dei ricercatori di ESET (tra cui lo stesso Dupuy), che hanno scoperto una nuova versione di Gelsevirine, una backdoor complessa e modulare. Le vittime delle sue campagne si trovano in Asia orientale e in Medio Oriente e includono organizzazioni governative, religiose, produttori di elettronica e università. Al momento, il gruppo è riuscito a operare senza dare troppo nell’occhio. La ricerca è stata presentata in anteprima esclusiva alla conferenza annuale ESET World della scorsa settimana.

    Gelsemium utilizza tre componenti e un sistema di plug-in per dare agli utilizzatori una serie di possibilità di raccolta delle informazioni: il dropper Gelsemine, il loader Gelsenicine e il plugin principale Gelsevirine.

    I ricercatori di ESET ritengono che Gelsemium sia responsabile dell’attacco alla catena di approvvigionamento contro BigNox, precedentemente segnalato da ESET come Operazione NightScout. Si trattava di un attacco alla supply-chain, che ha compromesso il meccanismo di aggiornamento di NoxPlayer, un emulatore Android per PC e Mac, e parte della gamma di prodotti BigNox, con oltre 150 milioni di utenti in tutto il mondo.

    L’indagine ha scoperto una certa analogia tra questo attacco e il gruppo Gelsemium. Le vittime originariamente compromesse dall’attacco alla supply-chain sono state successivamente violate da Gelsemine. Tra le diverse varianti esaminate, la “variante 2” illustrata in questo articolo mostra similitudini con il malware Gelsemium.

    Cyberspionaggio Eset Gelsemium malware
    Share. Facebook Twitter LinkedIn Reddit Telegram WhatsApp Email
    Redazione LineaEDP
    • Facebook
    • X (Twitter)

    LineaEDP è parte di BitMAT Edizioni, una casa editrice che ha sede a Milano con copertura a 360° per quanto riguarda la comunicazione rivolta agli specialisti dell'lnformation & Communication Technology.

    Correlati

    Cybersecurity, la velocità è decisiva

    12/10/2026

    Cybersecurity, tra AI e ransomware cresce la minaccia degli attacchi multilivello

    28/09/2026

    Phishing via QR code: i cybercriminali eludono le difese aziendali

    14/09/2026
    Newsletter

    Iscriviti alla Newsletter per ricevere gli aggiornamenti dai portali di BitMAT Edizioni.

    Security Words

    INFRASTRUTTURA APPLICATIVA: PROTEGGIAMOLA

    29/01/2024

    PASSWORD E STRATEGIA

    29/01/2024
    BitMATv – I video di BitMAT
    Jabra PanaCast U30 alla prova: fare “Call” intelligenti con un solo cavo USB-C
    Transizione energetica, a Casa Siemens nasce Engage X
    TrendAI rafforza l’ecosistema: partnership, competenze e innovazione per la cybersecurity del futuro
    TrendAI punta sul canale: competenze, consulenza e servizi gestiti al centro della strategia
    Perché sono importanti i protocolli?
    Defence Tech

    Commvault rafforza la resilienza di Microsoft 365 contro le minacce informatiche

    16/10/2026

    Cybersecurity Awareness Month: Object First punta sulla resilienza informatica

    16/10/2026

    Phishing aziendale, Kaspersky: le e-mail più efficaci raggiungono il 92% di clic

    16/10/2026

    UNGUESS: il 90% degli hacker etici usa l’IA, ma serve l’intuito umano

    15/10/2026
    Report

    Governance dell’AI agentica, il 70% delle aziende non è pronto

    15/10/2026

    Modernizzazione IT, l’AI accelera la trasformazione

    09/10/2026

    Data center in Italia, investimenti potenziali per 37 miliardi di euro

    09/10/2026

    AI, la sfida è organizzativa

    08/10/2026
    Rete BitMAT
    • Bitmat
    • BitMATv
    • Top Trade
    • LineaEdp
    • ItisMagazine
    • Speciale Sicurezza
    • Industry 4.0
    • Sanità Digitale
    • Redazione
    • Contattaci
    NAVIGAZIONE
    • Cio
    • Cloud
    • Mercato
    • News
    • Tecnologia
    • Case History
    • Report
    • Sicurezza
    • IOT
    Chi Siamo
    Chi Siamo

    LineaEDP è una testata giornalistica appartenente al gruppo BitMAT Edizioni, una casa editrice che ha sede a Milano con una copertura a 360° per quanto riguarda la comunicazione online ed offline rivolta agli specialisti dell'lnformation & Communication Technology.

    Facebook X (Twitter) Instagram Vimeo LinkedIn RSS
    • Contattaci
    • Cookies Policy
    • Privacy Policy
    • Redazione
    © 2012 - 2026 BitMAT Edizioni - P.Iva 09091900960 - tutti i diritti riservati - Iscrizione al tribunale di Milano n° 293 del 28-11-2018 - Testata giornalistica iscritta al ROC

    Type above and press Enter to search. Press Esc to cancel.