• BitMAT
  • BitMATv
  • Top Trade
  • Linea EDP
  • Itis Magazine
  • Industry 5.0
  • Sanità Digitale
  • ReStart in Green
  • Speciale Sicurezza
  • Contattaci
Close Menu
LineaEDPLineaEDP
    Facebook X (Twitter) Vimeo Instagram LinkedIn RSS
    Trending
    • Hacking agentico: gli agenti AI negli attacchi reali
    • Sicurezza degli agenti AI: come governarne le azioni
    • AI nel finance: perché serve un piano di rewind
    • Hybrid by Default: meno costi e lock-in nel cloud
    • Identity and Access Management: 5 priorità per le aziende
    • AI e supercalcolo: Lenovo rinnova le infrastrutture
    • Cyberattacchi agli studi legali: cresce la minaccia
    • Cybersecurity nell’era dell’AI: la difesa deve accelerare
    Facebook X (Twitter) Vimeo Instagram LinkedIn RSS
    LineaEDPLineaEDP
    • Cio
    • Cloud
    • Mercato
    • News
    • Tecnologia
    • Case History
    • Report
    • Sicurezza
    • IOT
    LineaEDPLineaEDP
    Sei qui:Home»News»In un mondo post-macro, quali sono le nuove minacce?

    In un mondo post-macro, quali sono le nuove minacce?

    By Laura Del Rosario02/08/20222 Mins Read
    Facebook Twitter LinkedIn Reddit Telegram WhatsApp Email

    In risposta all’annuncio di Microsoft di bloccare le macro XL4 e VBA di default nelle applicazioni di Microsoft Office, Proofpoint mette in evidenza come gli attori delle minacce hanno iniziato ad adottare nuove tecniche d’azione

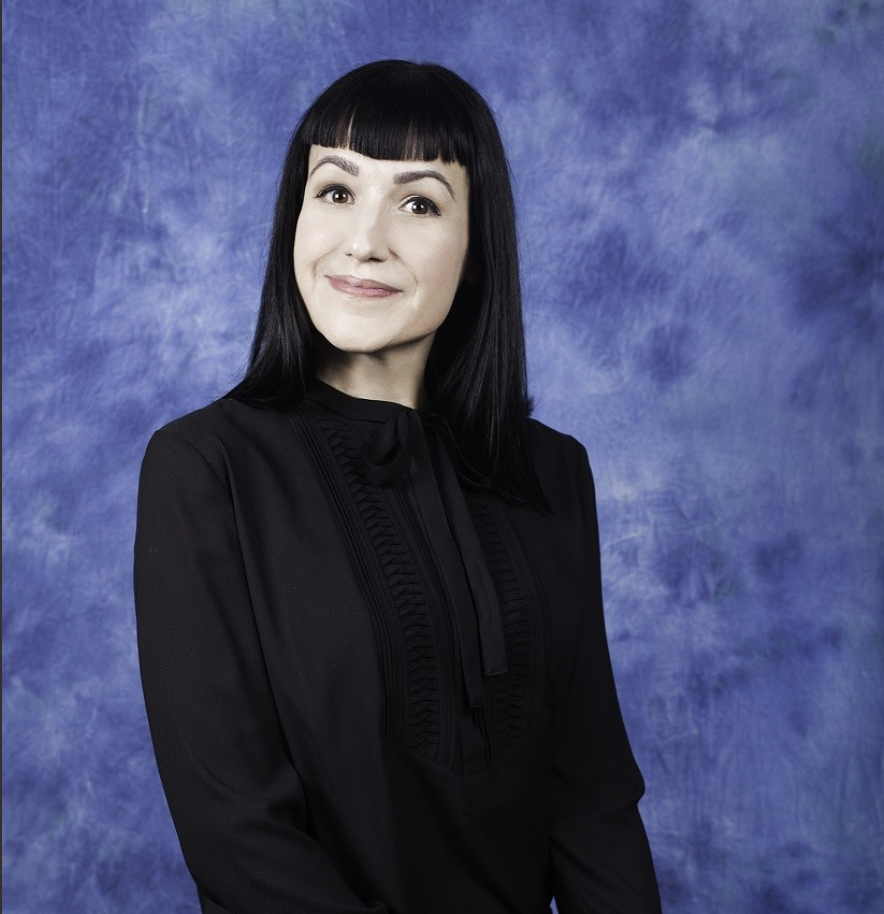
    Sherrod DeGrippo, Vice President, Threat Research and Detection di Proofpoint
    Sherrod DeGrippo, Vice President, Threat Research and Detection di Proofpoint

    Se Microsoft ha recentemente annunciato che bloccherà l’esecuzione delle macro VBA e XL4 presenti nei documenti Office scaricati da Internet per garantire una maggiore sicurezza, la risposta dei cybercriminali non si è fatta attendere. Gli attori delle minacce hanno reagito abbandonando le minacce basate su macro adottando nuove tattiche, tecniche e procedure (TTP). Sulla base delle analisi delle minacce delle campagne di Proofpoint, che comprendono sia quelle analizzate manualmente che quelle contestualizzate dai ricercatori, da ottobre 2021 a giugno 2022, l’utilizzo di documenti macro allegati ai messaggi per diffondere il malware si è ridotto di circa il 66%, con un aumento dell’utilizzo di file container, come allegati ISO e RAR e file di collegamento a Windows (LNK).

    “L’abbandono da parte degli attori delle minacce della distribuzione diretta di allegati basati su macro nelle email rappresenta un cambiamento significativo nel panorama delle minacce. Stanno adottando nuove tattiche per distribuire malware e si prevede che l’aumento dell’uso di file come ISO, LNK e RAR continuerà,” sottolinea Sherrod DeGrippo, Vice President, Threat Research and Detection di Proofpoint.

    Le macro VBA sono utilizzate dagli attori delle minacce per eseguire automaticamente contenuti dannosi quando l’utente ha abilitato attivamente le macro nelle applicazioni di Office. Le macro XL4 sono specifiche dell’applicazione Excel, ma possono essere utilizzate da parte dei cybercriminali come vettori di malware. Solitamente, gli attori delle minacce che distribuiscono documenti abilitati alle macro si affidano al social engineering per convincere il destinatario che il contenuto è importante e che per visualizzarlo sia necessario abilitare le macro.

    La ricerca completa è disponibile QUI.

    Proofpoint
    Share. Facebook Twitter LinkedIn Reddit Telegram WhatsApp Email
    Laura Del Rosario

    Correlati

    AI nel finance: perché serve un piano di rewind

    11/11/2026

    Hybrid by Default: meno costi e lock-in nel cloud

    11/11/2026

    BluePhishing: il nuovo attacco contro gli agenti AI Microsoft

    10/11/2026
    Newsletter

    Iscriviti alla Newsletter per ricevere gli aggiornamenti dai portali di BitMAT Edizioni.

    Security Words

    INFRASTRUTTURA APPLICATIVA: PROTEGGIAMOLA

    29/01/2024

    PASSWORD E STRATEGIA

    29/01/2024
    BitMATv – I video di BitMAT
    Meno password, più cure
    Data center, CTS Group punta sull’Italia
    Jabra PanaCast U30 alla prova: fare “Call” intelligenti con un solo cavo USB-C
    Transizione energetica, a Casa Siemens nasce Engage X
    TrendAI rafforza l’ecosistema: partnership, competenze e innovazione per la cybersecurity del futuro
    Defence Tech

    Hacking agentico: gli agenti AI negli attacchi reali

    11/11/2026

    Sicurezza degli agenti AI: come governarne le azioni

    11/11/2026

    Identity and Access Management: 5 priorità per le aziende

    11/11/2026

    Cybersecurity nell’era dell’AI: la difesa deve accelerare

    10/11/2026
    Report

    Cyber resilienza: le priorità delle imprese europee

    10/11/2026

    Intelligenza artificiale, 8 agenti su 10 lavorano dietro le quinte

    22/10/2026

    Governance dell’AI agentica, il 70% delle aziende non è pronto

    15/10/2026

    Modernizzazione IT, l’AI accelera la trasformazione

    09/10/2026
    Rete BitMAT
    • Bitmat
    • BitMATv
    • Top Trade
    • LineaEdp
    • ItisMagazine
    • Speciale Sicurezza
    • Industry 4.0
    • Sanità Digitale
    • Redazione
    • Contattaci
    NAVIGAZIONE
    • Cio
    • Cloud
    • Mercato
    • News
    • Tecnologia
    • Case History
    • Report
    • Sicurezza
    • IOT
    Chi Siamo
    Chi Siamo

    LineaEDP è una testata giornalistica appartenente al gruppo BitMAT Edizioni, una casa editrice che ha sede a Milano con una copertura a 360° per quanto riguarda la comunicazione online ed offline rivolta agli specialisti dell'lnformation & Communication Technology.

    Facebook X (Twitter) Instagram Vimeo LinkedIn RSS
    • Contattaci
    • Cookies Policy
    • Privacy Policy
    • Redazione
    © 2012 - 2026 BitMAT Edizioni - P.Iva 09091900960 - tutti i diritti riservati - Iscrizione al tribunale di Milano n° 293 del 28-11-2018 - Testata giornalistica iscritta al ROC

    Type above and press Enter to search. Press Esc to cancel.