



• BitMAT
  • BitMATv
  • Top Trade
  • Linea EDP
  • Itis Magazine
  • Industry 5.0
  • Sanità Digitale
  • ReStart in Green
  • Speciale Sicurezza
  • Contattaci
Close Menu
LineaEDPLineaEDP
    Facebook X (Twitter) Vimeo Instagram LinkedIn RSS
    Trending
    • Italian Cable Company sceglie SAP S/4HANA Cloud per l’ERP
    • Cloudflare lancia Basin per semplificare la gestione dei dati
    • Intelligent Document Processing: l’AI entra nella supply chain
    • Pubblica amministrazione e AI: il 73% delle infrastrutture non è pronto
    • Supply chain, Stesi digitalizza la logistica di Cherubini
    • Sovranità digitale, la piena indipendenza non è un obiettivo realistico
    • Agentic AI: dall’intelligenza che risponde a quella che agisce
    • TA419: impersonificazione e phishing per infiltrarsi nei circoli USA sull’AI
    Facebook X (Twitter) Vimeo Instagram LinkedIn RSS
    LineaEDPLineaEDP
    • Cio
    • Cloud
    • Mercato
    • News
    • Tecnologia
    • Case History
    • Report
    • Sicurezza
    • IOT
    LineaEDPLineaEDP
    Sei qui:Home»Categorie Funzionali»Posizione Home-Page»Quasar, Sobaken e Vermin dietro gli attacchi all’Ucraina

    Quasar, Sobaken e Vermin dietro gli attacchi all’Ucraina

    By Redazione LineaEDP20/07/20183 Mins Read
    Facebook Twitter LinkedIn Reddit Telegram WhatsApp Email

    Sono tre i RAT utilizzati per campagne di cyber spionaggio ai danni delle istituzioni governative ucraine individuati dai ricercatori ESET

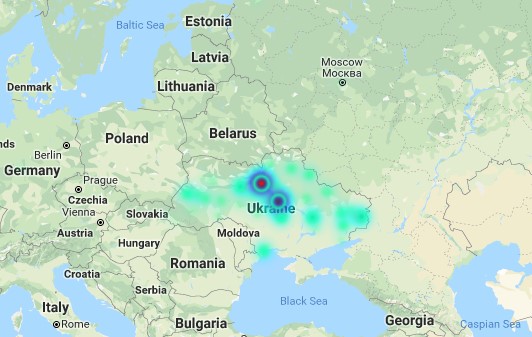
    I ricercatori di ESET hanno individuato Quasar, Sobaken e Vermin, tre RAT utilizzati per campagne di spionaggio ai danni delle istituzioni governative ucraine. I tre malware sono stati utilizzati contro obiettivi diversi allo stesso tempo, condividono parti della loro infrastruttura e si collegano agli stessi server C & C.

    I criminali dietro queste campagne di spionaggio sono stati individuati dai ricercatori di ESET dalla metà del 2017 e le loro attività sono state rese pubbliche per la prima volta nel gennaio 2018. Da allora i cyber criminali hanno continuato a migliorare le loro campagne sviluppando nuove versioni dei loro strumenti di spionaggio.

    Vermin è una backdoor con numerose funzionalità e componenti opzionali: la sua versione più recente supporta 24 comandi, implementati nella payload principale, oltre a diversi comandi aggiuntivi implementati tramite componenti opzionali, tra cui registrazione audio, keylogging e password stealing. Apparso per la prima volta a metà del 2016, Vermin è ancora in uso. Come Quasar e Sobaken, Vermin è scritto in .NET.

    Quasar è un RAT open-source, liberamente disponibile su GitHub, le cui tracce sono state individuate dai ricercatori di ESET già dall’ottobre 2015. Sobaken è una versione molto modificata di Quasar: alcune funzionalità sono state rimosse per rendere l'eseguibile più piccolo e sono stati aggiunti diversi trucchi anti-sandbox.

    Le campagne analizzate dai ricercatori di ESET sono basate sul social engineering e veicolano i tre RAT come allegati alle email. Sono stati comunque utilizzati diversi trucchi per attirare le vittime nel download e nell'esecuzione del malware, come l'override da destra a sinistra per oscurare la reale estensione degli allegati e una combinazione appositamente predisposta di un documento Word che contiene un exploit CVE-2017-0199.

    Tutte le famiglie di malware analizzate sono installate nello stesso modo: un dropper rilascia un file contenente una payload dannosa nella cartella %APPDATA%, inserendolo all’interno di una sottocartella denominata con il nome di una società legittima (solitamente Adobe, Intel o Microsoft). Quindi, crea un'attività pianificata che esegue la payload ogni 10 minuti per garantire la sua persistenza.

    Per assicurarsi che il RAT venga eseguito solo su macchine mirate ed eviti sistemi di analisi e sandbox automatici, gli hacker hanno implementato diverse misure: il malware cessa di funzionare se non sono installati layout di tastiera russi o ucraini, se l'indirizzo IP del sistema di destinazione si trova al di fuori di questi due paesi o se è registrato da uno dei numerosi fornitori di soluzioni di sicurezza o provider cloud selezionati.

    Cyber attacchi Cyber Defence Eset istituzioni governative Quasar Sobaken Ucraina Vermin
    Share. Facebook Twitter LinkedIn Reddit Telegram WhatsApp Email
    Redazione LineaEDP
    • Facebook
    • X (Twitter)

    LineaEDP è parte di BitMAT Edizioni, una casa editrice che ha sede a Milano con copertura a 360° per quanto riguarda la comunicazione rivolta agli specialisti dell'lnformation & Communication Technology.

    Correlati

    Agentic AI: dall’intelligenza che risponde a quella che agisce

    01/10/2026

    TA419: impersonificazione e phishing per infiltrarsi nei circoli USA sull’AI

    01/10/2026

    Agentic SOC, dai dati alla risposta automatizzata agli attacchi

    01/10/2026
    Newsletter

    Iscriviti alla Newsletter per ricevere gli aggiornamenti dai portali di BitMAT Edizioni.

    Security Words

    INFRASTRUTTURA APPLICATIVA: PROTEGGIAMOLA

    29/01/2024

    PASSWORD E STRATEGIA

    29/01/2024
    BitMATv – I video di BitMAT
    TrendAI rafforza l’ecosistema: partnership, competenze e innovazione per la cybersecurity del futuro
    TrendAI punta sul canale: competenze, consulenza e servizi gestiti al centro della strategia
    Perché sono importanti i protocolli?
    Titanium: l’evoluzione del Motion Control
    IA in azienda: obblighi normativi, governance e protezione dei dati
    Defence Tech

    TA419: impersonificazione e phishing per infiltrarsi nei circoli USA sull’AI

    01/10/2026

    Agentic SOC, dai dati alla risposta automatizzata agli attacchi

    01/10/2026

    Data-Centric Security, la nuova frontiera della sicurezza dei dati

    01/10/2026

    Attacchi DDoS, sul darknet offerte a partire da 30 dollari

    30/09/2026
    Report

    Pubblica amministrazione e AI: il 73% delle infrastrutture non è pronto

    02/10/2026

    Sovranità digitale, la piena indipendenza non è un obiettivo realistico

    01/10/2026

    SAS: la Trustworthy AI moltiplica il ROI dell’intelligenza artificiale

    21/09/2026

    Le PMI italiane preoccupate dall’AI: rischi per la competitività

    15/09/2026
    Rete BitMAT
    • Bitmat
    • BitMATv
    • Top Trade
    • LineaEdp
    • ItisMagazine
    • Speciale Sicurezza
    • Industry 4.0
    • Sanità Digitale
    • Redazione
    • Contattaci
    NAVIGAZIONE
    • Cio
    • Cloud
    • Mercato
    • News
    • Tecnologia
    • Case History
    • Report
    • Sicurezza
    • IOT
    Chi Siamo
    Chi Siamo

    LineaEDP è una testata giornalistica appartenente al gruppo BitMAT Edizioni, una casa editrice che ha sede a Milano con una copertura a 360° per quanto riguarda la comunicazione online ed offline rivolta agli specialisti dell'lnformation & Communication Technology.

    Facebook X (Twitter) Instagram Vimeo LinkedIn RSS
    • Contattaci
    • Cookies Policy
    • Privacy Policy
    • Redazione
    © 2012 - 2026 BitMAT Edizioni - P.Iva 09091900960 - tutti i diritti riservati - Iscrizione al tribunale di Milano n° 293 del 28-11-2018 - Testata giornalistica iscritta al ROC

    Type above and press Enter to search. Press Esc to cancel.