



• BitMAT
  • BitMATv
  • Top Trade
  • Linea EDP
  • Itis Magazine
  • Industry 5.0
  • Sanità Digitale
  • ReStart in Green
  • Speciale Sicurezza
  • Contattaci
Close Menu
LineaEDPLineaEDP
    Facebook X (Twitter) Vimeo Instagram LinkedIn RSS
    Trending
    • Akamai: le truffe AI superano il phishing tradizionale
    • AI e cybersecurity: come controllare i rischi dei modelli avanzati
    • AWS: sviluppo AI-native, produttività fino a 4,5 volte superiore
    • Vertiv acquisisce UtilityInnovation Group per 1,45 miliardi di dollari
    • Data center, CTS Group punta sull’Italia
    • NTT DATA amplia la rete globale di AI Factory
    • Aruba e Asseco creano un hub europeo per la PEC
    • Cloudera: sovranità dei dati, ostacolo alla scalabilità dell’AI
    Facebook X (Twitter) Vimeo Instagram LinkedIn RSS
    LineaEDPLineaEDP
    • Cio
    • Cloud
    • Mercato
    • News
    • Tecnologia
    • Case History
    • Report
    • Sicurezza
    • IOT
    LineaEDPLineaEDP
    Sei qui:Home»Uncategorized»Proofpoint commenta la vulnerabilità di Microsoft Windows

    Proofpoint commenta la vulnerabilità di Microsoft Windows

    By Redazione LineaEDP16/01/20202 Mins Read
    Facebook Twitter LinkedIn Reddit Telegram WhatsApp Email

    Sherrod DeGrippo di Proofpoint espone le sue considerazioni sulla gravità di della minaccia che colpisce sistemi Windows 10 e Windows Server 2016 e 2019

    dati IDC-crescita dei dati

    Microsoft ha rilasciato di recente un aggiornamento di sicurezza per affrontare CVE-2020-0601, una vulnerabilità di spoofing che sfrutta il modo in cui Windows CryptoAPI (Crypt32.dll) convalida i certificati ECC (Elliptic Curve Cryptography). La vulnerabilità colpisce sistemi Windows 10 e Windows Server 2016 e 2019, e può essere utilizzata per abilitare possibili malintenzionati a firmare malware sfruttando certificati digitali contraffatti, oltre a condurre attacchi man-in-the-middle.
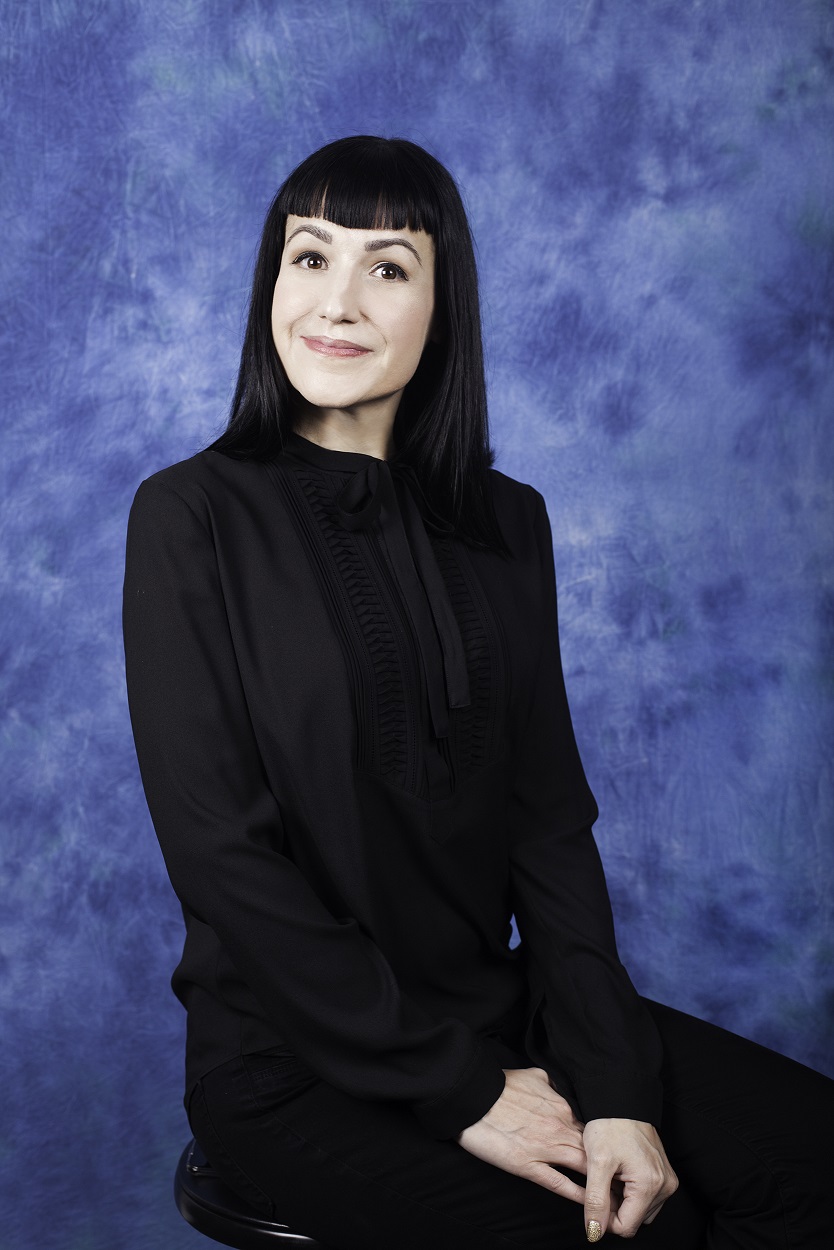
    In un apposito blog, Sherrod DeGrippo (nella foto), Sr. Director, Threat Research and Detection di Proofpoint ha esposto le sue considerazioni sulla gravità di questa minaccia e su come un adeguato software di sicurezza possa ridurre sensibilmente i rischi legati a questa vulnerabilità.

    Con questo aggiornamento di sicurezza Microsoft ha risolto una vulnerabilità che potrebbe consentire agli aggressori di far apparire legittimo il codice dannoso o di raccogliere informazioni da conversazioni di rete criptate. Anche se si tratta di una vulnerabilità grave per cui è assolutamente consigliabile applicare la patch, non c’è bisogno di farsi prendere dal panico.

    Se si pensa alla vulnerabilità e al numero di sistemi potenzialmente interessati, siamo lontani dagli scenari passati di Heartbleed o WannaCry. Inoltre, l’approfondimento di Proofpoint mostra come l’analisi comportamentale del malware sia in grado di identificare comunque codice dannoso, anche se è firmato con un certificato apparentemente legittimo.


    microsoft Proofpoint Sherrod DeGrippo vulnerabilità
    Share. Facebook Twitter LinkedIn Reddit Telegram WhatsApp Email
    Redazione LineaEDP
    • Facebook
    • X (Twitter)

    LineaEDP è parte di BitMAT Edizioni, una casa editrice che ha sede a Milano con copertura a 360° per quanto riguarda la comunicazione rivolta agli specialisti dell'lnformation & Communication Technology.

    Correlati

    Agentic AI: come proteggerla dai rischi informatici

    26/10/2026

    Phishing, Proofpoint contribuisce a bloccare i kit CoGUI

    20/10/2026

    Proofpoint acquisisce Varonis per 6,3 miliardi di dollari: svolta nella cybersecurity

    16/10/2026
    Newsletter

    Iscriviti alla Newsletter per ricevere gli aggiornamenti dai portali di BitMAT Edizioni.

    Security Words

    INFRASTRUTTURA APPLICATIVA: PROTEGGIAMOLA

    29/01/2024

    PASSWORD E STRATEGIA

    29/01/2024
    BitMATv – I video di BitMAT
    Meno password, più cure
    Data center, CTS Group punta sull’Italia
    Jabra PanaCast U30 alla prova: fare “Call” intelligenti con un solo cavo USB-C
    Transizione energetica, a Casa Siemens nasce Engage X
    TrendAI rafforza l’ecosistema: partnership, competenze e innovazione per la cybersecurity del futuro
    Defence Tech

    Akamai: le truffe AI superano il phishing tradizionale

    30/10/2026

    AI e cybersecurity: come controllare i rischi dei modelli avanzati

    30/10/2026

    Commvault rafforza la resilienza delle identità

    29/10/2026

    Defence Tech, infodas e Leonardo per la sicurezza dei dati

    29/10/2026
    Report

    Intelligenza artificiale, 8 agenti su 10 lavorano dietro le quinte

    22/10/2026

    Governance dell’AI agentica, il 70% delle aziende non è pronto

    15/10/2026

    Modernizzazione IT, l’AI accelera la trasformazione

    09/10/2026

    Data center in Italia, investimenti potenziali per 37 miliardi di euro

    09/10/2026
    Rete BitMAT
    • Bitmat
    • BitMATv
    • Top Trade
    • LineaEdp
    • ItisMagazine
    • Speciale Sicurezza
    • Industry 4.0
    • Sanità Digitale
    • Redazione
    • Contattaci
    NAVIGAZIONE
    • Cio
    • Cloud
    • Mercato
    • News
    • Tecnologia
    • Case History
    • Report
    • Sicurezza
    • IOT
    Chi Siamo
    Chi Siamo

    LineaEDP è una testata giornalistica appartenente al gruppo BitMAT Edizioni, una casa editrice che ha sede a Milano con una copertura a 360° per quanto riguarda la comunicazione online ed offline rivolta agli specialisti dell'lnformation & Communication Technology.

    Facebook X (Twitter) Instagram Vimeo LinkedIn RSS
    • Contattaci
    • Cookies Policy
    • Privacy Policy
    • Redazione
    © 2012 - 2026 BitMAT Edizioni - P.Iva 09091900960 - tutti i diritti riservati - Iscrizione al tribunale di Milano n° 293 del 28-11-2018 - Testata giornalistica iscritta al ROC

    Type above and press Enter to search. Press Esc to cancel.