



• BitMAT
  • BitMATv
  • Top Trade
  • Linea EDP
  • Itis Magazine
  • Industry 5.0
  • Sanità Digitale
  • ReStart in Green
  • Speciale Sicurezza
  • Contattaci
Close Menu
LineaEDPLineaEDP
    Facebook X (Twitter) Vimeo Instagram LinkedIn RSS
    Trending
    • Lenovo AI Library, nuovi casi d’uso per accelerare l’AI nelle imprese
    • AI sovrana, il controllo è la vera sfida per le imprese
    • Sicurezza OT/IoT: 10 priorità per i CISO
    • SentinelOne, sicurezza AI contro gli agenti malevoli
    • PEC, dall’Italia all’Europa: la sfida dell’interoperabilità
    • PHP2Shell, l’IA accelera gli attacchi informatici
    • Data center, Butti: «L’Italia deve attrarre gli investimenti internazionali»
    • AI factory, Vertiv e NVIDIA accelerano il deployment
    Facebook X (Twitter) Vimeo Instagram LinkedIn RSS
    LineaEDPLineaEDP
    • Cio
    • Cloud
    • Mercato
    • News
    • Tecnologia
    • Case History
    • Report
    • Sicurezza
    • IOT
    LineaEDPLineaEDP
    Sei qui:Home»Categorie Funzionali»Posizione Home-Page»Phantom Taurus: una minaccia di alto livello sponsorizzata dalla Cina

    Phantom Taurus: una minaccia di alto livello sponsorizzata dalla Cina

    By Redazione LineaEDP01/10/20252 Mins Read
    Facebook Twitter LinkedIn Reddit Telegram WhatsApp Email

    Unit 42 di Palo Alto Networks ha scovato Phantom Taurus, un nuovo APT che opera con tattiche eccezionali e un arsenale personalizzato di malware non documentato

    Phantom-Taurus

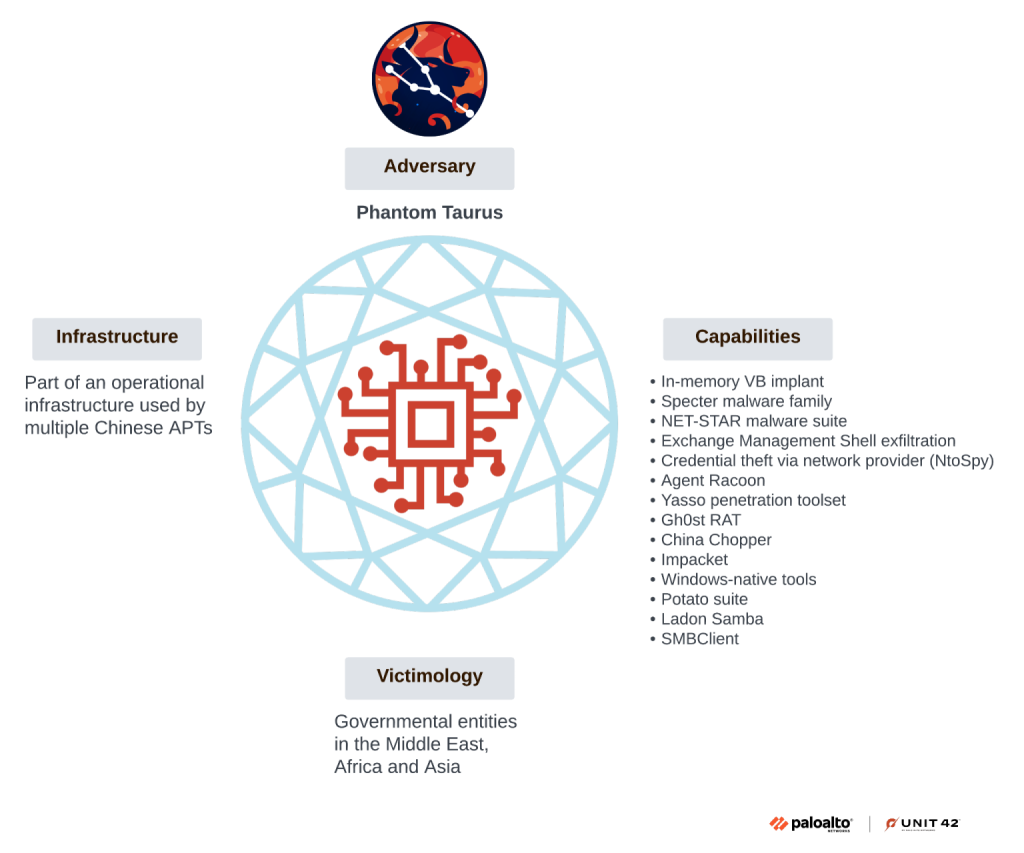
    A seguito di un’analisi durata quasi tre anni, Unit 42 di Palo Alto Networks ha identificato un attore di minacce denominato Phantom Taurus. Precedentemente sconosciuto e sponsorizzato dallo stato cinese non si tratta di un semplice cybercriminale: metodi, strumenti e l’implacabile persistenza lo collocano in una nuova categoria di minacce globali di alto livello.

    Perchè Phantom Taurus è così rilevante?

    Unico e sofisticato: Phantom Taurus opera con tattiche eccezionali e un arsenale personalizzato di malware non documentato, distinguendolo da tutti gli altri APT cinesi conosciuti. La suite malware, denominata NetStar e progettata per i furti, consente di ottenere accessi backdoor e di operare senza essere rilevata.

    Doppio obiettivo della missione: sta prendendo di mira – in modo chirurgico – intelligence ed enti geopolitici di alto livello (ambasciate, ministeri degli esteri, diplomatici) e infrastrutture critiche di telecomunicazione.

    Persistenza senza precedenti: è questo l’elemento principale che lo contraddistingue. Quando gli attori di minacce vengono scoperti, di solito si ritirano per settimane o mesi. Phantom Taurus invece si riorganizza e si infiltra nelle reti target entro ore o giorni. La sua missione è così importante che è disposto a rischiare di esporsi per mantenere l’accesso.

    Dritto al punto: invece dei comuni attacchi di phishing, Phantom Taurus ricerca meticolosamente i propri obiettivi e bypassa gli utenti per compromettere direttamente le infrastrutture critiche al fine di impossessarsi di caselle di posta o di punti d’appoggio persistenti per la raccolta di dati.

    Questo gruppo è ben attrezzato, consapevole a livello geopolitico e rappresenta una minaccia formidabile e continua con un focus geografico primario su Africa, Medio Oriente e Asia.

    cybersecurity malware palo alto networks Unit 42
    Share. Facebook Twitter LinkedIn Reddit Telegram WhatsApp Email
    Redazione LineaEDP
    • Facebook
    • X (Twitter)

    LineaEDP è parte di BitMAT Edizioni, una casa editrice che ha sede a Milano con copertura a 360° per quanto riguarda la comunicazione rivolta agli specialisti dell'lnformation & Communication Technology.

    Correlati

    Sicurezza OT/IoT: 10 priorità per i CISO

    23/10/2026

    SentinelOne, sicurezza AI contro gli agenti malevoli

    23/10/2026

    PHP2Shell, l’IA accelera gli attacchi informatici

    23/10/2026
    Newsletter

    Iscriviti alla Newsletter per ricevere gli aggiornamenti dai portali di BitMAT Edizioni.

    Security Words

    INFRASTRUTTURA APPLICATIVA: PROTEGGIAMOLA

    29/01/2024

    PASSWORD E STRATEGIA

    29/01/2024
    BitMATv – I video di BitMAT
    Jabra PanaCast U30 alla prova: fare “Call” intelligenti con un solo cavo USB-C
    Transizione energetica, a Casa Siemens nasce Engage X
    TrendAI rafforza l’ecosistema: partnership, competenze e innovazione per la cybersecurity del futuro
    TrendAI punta sul canale: competenze, consulenza e servizi gestiti al centro della strategia
    Perché sono importanti i protocolli?
    Defence Tech

    Sicurezza OT/IoT: 10 priorità per i CISO

    23/10/2026

    SentinelOne, sicurezza AI contro gli agenti malevoli

    23/10/2026

    PHP2Shell, l’IA accelera gli attacchi informatici

    23/10/2026

    Social engineering: proteggere le identità dagli attacchi

    22/10/2026
    Report

    Intelligenza artificiale, 8 agenti su 10 lavorano dietro le quinte

    22/10/2026

    Governance dell’AI agentica, il 70% delle aziende non è pronto

    15/10/2026

    Modernizzazione IT, l’AI accelera la trasformazione

    09/10/2026

    Data center in Italia, investimenti potenziali per 37 miliardi di euro

    09/10/2026
    Rete BitMAT
    • Bitmat
    • BitMATv
    • Top Trade
    • LineaEdp
    • ItisMagazine
    • Speciale Sicurezza
    • Industry 4.0
    • Sanità Digitale
    • Redazione
    • Contattaci
    NAVIGAZIONE
    • Cio
    • Cloud
    • Mercato
    • News
    • Tecnologia
    • Case History
    • Report
    • Sicurezza
    • IOT
    Chi Siamo
    Chi Siamo

    LineaEDP è una testata giornalistica appartenente al gruppo BitMAT Edizioni, una casa editrice che ha sede a Milano con una copertura a 360° per quanto riguarda la comunicazione online ed offline rivolta agli specialisti dell'lnformation & Communication Technology.

    Facebook X (Twitter) Instagram Vimeo LinkedIn RSS
    • Contattaci
    • Cookies Policy
    • Privacy Policy
    • Redazione
    © 2012 - 2026 BitMAT Edizioni - P.Iva 09091900960 - tutti i diritti riservati - Iscrizione al tribunale di Milano n° 293 del 28-11-2018 - Testata giornalistica iscritta al ROC

    Type above and press Enter to search. Press Esc to cancel.