



• BitMAT
  • BitMATv
  • Top Trade
  • Linea EDP
  • Itis Magazine
  • Industry 5.0
  • Sanità Digitale
  • ReStart in Green
  • Speciale Sicurezza
  • Contattaci
Close Menu
LineaEDPLineaEDP
    Facebook X (Twitter) Vimeo Instagram LinkedIn RSS
    Trending
    • NTT DATA amplia la rete globale di AI Factory
    • Aruba e Asseco creano un hub europeo per la PEC
    • Cloudera: sovranità dei dati, ostacolo alla scalabilità dell’AI
    • Commvault rafforza la resilienza delle identità
    • Defence Tech, infodas e Leonardo per la sicurezza dei dati
    • Sovranità digitale: il ruolo dell’AI affidabile
    • ESET: aumentano gli attacchi APT filoiraniani e la cooperazione cyber tra Russia e Bielorussia
    • Customer Care e AI: la governance dei dati diventa strategica
    Facebook X (Twitter) Vimeo Instagram LinkedIn RSS
    LineaEDPLineaEDP
    • Cio
    • Cloud
    • Mercato
    • News
    • Tecnologia
    • Case History
    • Report
    • Sicurezza
    • IOT
    LineaEDPLineaEDP
    Sei qui:Home»Rubriche»Sicurezza»QR dannosi: l’allarme di Kaspersky per le nuove tecniche

    QR dannosi: l’allarme di Kaspersky per le nuove tecniche

    By Redazione LineaEDP25/05/20263 Mins Read
    Facebook Twitter LinkedIn Reddit Telegram WhatsApp Email

    Kaspersky riporta l’attenzione agli hacker che usano simboli di testo per creare codici QR dannosi

    QR dannosi-Kaspersky

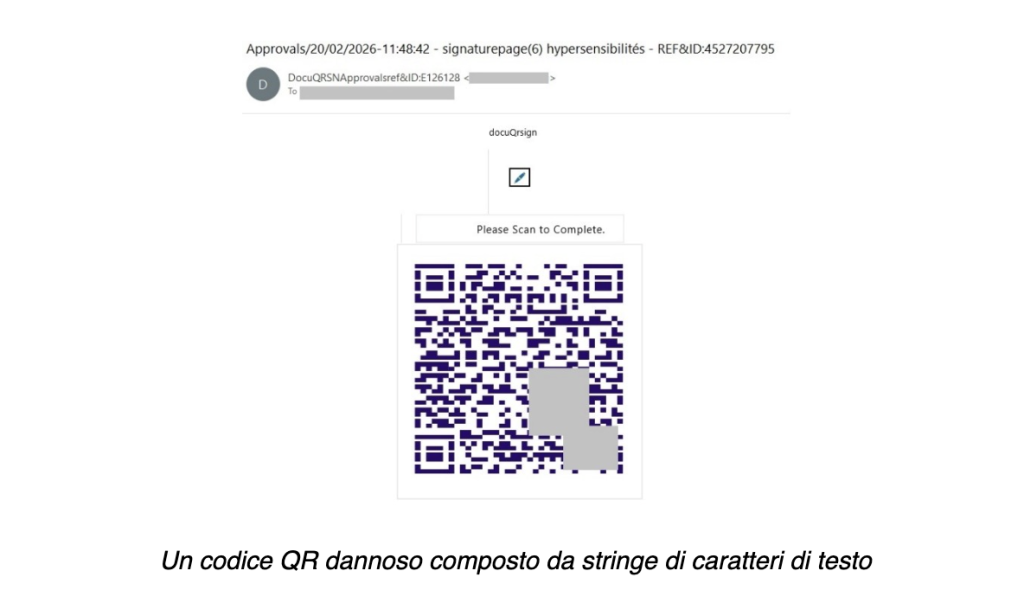
    I codici QR inseriti nelle e-mail rappresentano da tempo uno strumento utilizzato per phishing e truffe online. Nella seconda metà del 2025, Kaspersky ha registrato un aumento di cinque volte degli attacchi di phishing tramite QR code. Oggi i ricercatori dell’azienda hanno individuato una nuova tattica: gli hacker creano codici QR utilizzano caratteri di testo invece delle tradizionali immagini. Questo metodo consente ai codici QR dannosi di eludere molte soluzioni di sicurezza per la posta elettronica basate sulla scansione delle immagini o sul rilevamento dei link.  

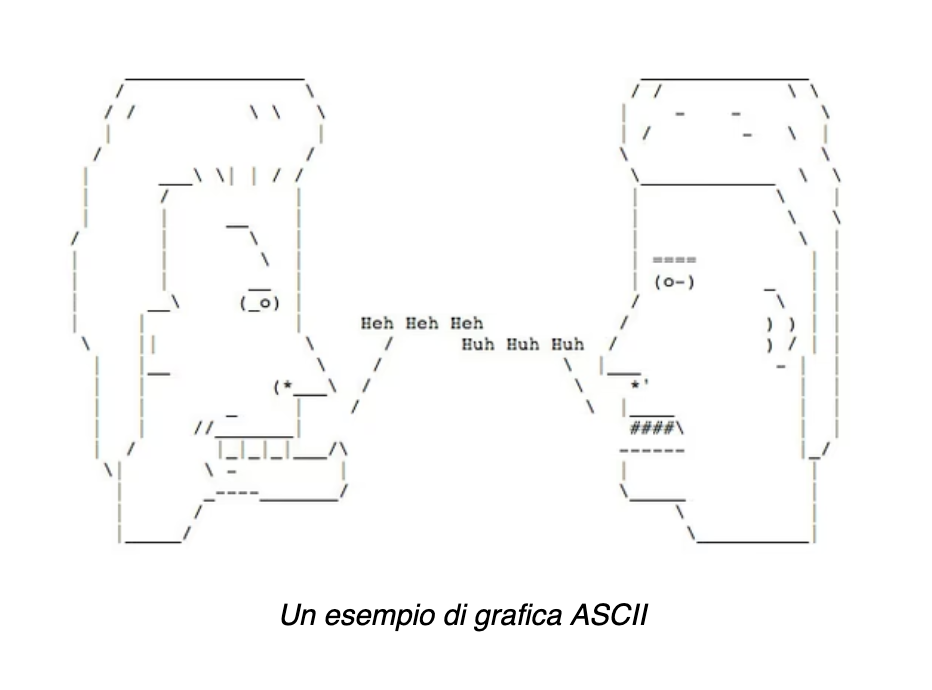
    I primi computer non era in grado di riprodurre immagini vere e proprie e le immagini visualizzate erano composte interamente da caratteri di testo. Storicamente, questo avveniva utilizzando i simboli del set di caratteri ASCII (American Standard Code for Information Interchange), introdotto nel 1963. Le immagini create con questa tecnica venivano definite “grafica ASCII”. Successivamente sono stati utilizzati anche altri set di caratteri, come Unicode, ma il termine “grafica ASCII” è rimasto in uso.  
    QR dannosi-Kaspersky

    Già negli anni 2000, gli spammer utilizzavano immagini composte da simboli di testo. Attraverso grafici basati su testo anziché immagini incorporate, gli hacker cercavano infatti di aggirare i meccanismi di rilevamento  

    Utilizzando la grafica ASCII per creare i codici QR, lo schema di phishing segue uno schema familiare, analogo a quello dei codici QR nelle immagini descritto in precedenza da Kaspersky. Le vittime ricevono un’e-mail apparentemente proveniente da un partner commerciale, che sostiene di contenere un documento riservato da firmare tramite DocuSign. Il messaggio invita il destinatario a scansionare un codice QR per accedere al documento, reindirizzandolo verso un sito web falso in cui vengono richieste le credenziali aziendali. Poiché il codice QR è rappresentato da caratteri di testo, molte soluzioni di protezione non riuscirebbero a identificare eventuali link sospetti.  

    “In passato abbiamo visto i phisher tentare di eludere la scansione dei link nascondendo gli URL nelle immagini. Ora stanno cercando di aggirare anche la scansione delle immagini tornando al testo, questa volta per riprodurre un codice QR. Qualsiasi situazione in cui un codice QR richieda l’inserimento di credenziali aziendali su un dispositivo mobile dovrebbe destare immediatamente sospetti. Quando il codice QR viene creato utilizzando arte ASCII testuale, si tratta quasi certamente di un tentativo di phishing o di un’esca verso un URL dannoso. Questo trucco ha un unico obiettivo: aggirare le tecnologie di sicurezza.”, ha commentato Roman Dedenok, Anti-Spam Expert di Kaspersky. 

    Per difendersi da questa minaccia, Kaspersky consiglia di implementare una soluzione affidabile per la sicurezza dei server di posta elettronica, come Kaspersky Security for Mail Server, che garantisce uno scambio sicuro delle e-mail aziendali contrastando spam, infezioni trasmesse tramite posta elettronica, tutte le forme di phishing, il Business Email Compromise (BEC), gli attacchi tramite codici QR e altre minacce.  

    Kaspersky QR
    Share. Facebook Twitter LinkedIn Reddit Telegram WhatsApp Email
    Redazione LineaEDP
    • Facebook
    • X (Twitter)

    LineaEDP è parte di BitMAT Edizioni, una casa editrice che ha sede a Milano con copertura a 360° per quanto riguarda la comunicazione rivolta agli specialisti dell'lnformation & Communication Technology.

    Correlati

    Commvault rafforza la resilienza delle identità

    29/10/2026

    Defence Tech, infodas e Leonardo per la sicurezza dei dati

    29/10/2026

    ESET: aumentano gli attacchi APT filoiraniani e la cooperazione cyber tra Russia e Bielorussia

    28/10/2026
    Newsletter

    Iscriviti alla Newsletter per ricevere gli aggiornamenti dai portali di BitMAT Edizioni.

    Security Words

    INFRASTRUTTURA APPLICATIVA: PROTEGGIAMOLA

    29/01/2024

    PASSWORD E STRATEGIA

    29/01/2024
    BitMATv – I video di BitMAT
    Jabra PanaCast U30 alla prova: fare “Call” intelligenti con un solo cavo USB-C
    Transizione energetica, a Casa Siemens nasce Engage X
    TrendAI rafforza l’ecosistema: partnership, competenze e innovazione per la cybersecurity del futuro
    TrendAI punta sul canale: competenze, consulenza e servizi gestiti al centro della strategia
    Perché sono importanti i protocolli?
    Defence Tech

    Commvault rafforza la resilienza delle identità

    29/10/2026

    Defence Tech, infodas e Leonardo per la sicurezza dei dati

    29/10/2026

    ESET: aumentano gli attacchi APT filoiraniani e la cooperazione cyber tra Russia e Bielorussia

    28/10/2026

    Cybersecurity e resilienza: la velocità è il nuovo perimetro di difesa

    28/10/2026
    Report

    Intelligenza artificiale, 8 agenti su 10 lavorano dietro le quinte

    22/10/2026

    Governance dell’AI agentica, il 70% delle aziende non è pronto

    15/10/2026

    Modernizzazione IT, l’AI accelera la trasformazione

    09/10/2026

    Data center in Italia, investimenti potenziali per 37 miliardi di euro

    09/10/2026
    Rete BitMAT
    • Bitmat
    • BitMATv
    • Top Trade
    • LineaEdp
    • ItisMagazine
    • Speciale Sicurezza
    • Industry 4.0
    • Sanità Digitale
    • Redazione
    • Contattaci
    NAVIGAZIONE
    • Cio
    • Cloud
    • Mercato
    • News
    • Tecnologia
    • Case History
    • Report
    • Sicurezza
    • IOT
    Chi Siamo
    Chi Siamo

    LineaEDP è una testata giornalistica appartenente al gruppo BitMAT Edizioni, una casa editrice che ha sede a Milano con una copertura a 360° per quanto riguarda la comunicazione online ed offline rivolta agli specialisti dell'lnformation & Communication Technology.

    Facebook X (Twitter) Instagram Vimeo LinkedIn RSS
    • Contattaci
    • Cookies Policy
    • Privacy Policy
    • Redazione
    © 2012 - 2026 BitMAT Edizioni - P.Iva 09091900960 - tutti i diritti riservati - Iscrizione al tribunale di Milano n° 293 del 28-11-2018 - Testata giornalistica iscritta al ROC

    Type above and press Enter to search. Press Esc to cancel.