



• BitMAT
  • BitMATv
  • Top Trade
  • Linea EDP
  • Itis Magazine
  • Industry 5.0
  • Sanità Digitale
  • ReStart in Green
  • Speciale Sicurezza
  • Contattaci
Close Menu
LineaEDPLineaEDP
    Facebook X (Twitter) Vimeo Instagram LinkedIn RSS
    Trending
    • SentinelOne Singularity ASOC: il SOC autonomo con AI
    • SAP SuccessFactors: Lockheed Martin rinnova la gestione HR
    • Qualys TruRisk Eliminate: remediation autonoma del rischio cyber
    • Agenti IA: perché supervisione e ripristino sono fondamentali
    • Dell AI Factory: l’AI agentica dalla postazione al data center
    • Agentic AI: come proteggerla dai rischi informatici
    • Lenovo AI Library, nuovi casi d’uso per accelerare l’AI nelle imprese
    • AI sovrana, il controllo è la vera sfida per le imprese
    Facebook X (Twitter) Vimeo Instagram LinkedIn RSS
    LineaEDPLineaEDP
    • Cio
    • Cloud
    • Mercato
    • News
    • Tecnologia
    • Case History
    • Report
    • Sicurezza
    • IOT
    LineaEDPLineaEDP
    Sei qui:Home»Featured»Quali sono le fonti più comuni degli attacchi ransomware?

    Quali sono le fonti più comuni degli attacchi ransomware?

    By Redazione LineaEDP12/05/20233 Mins Read
    Facebook Twitter LinkedIn Reddit Telegram WhatsApp Email

    In occasione dell’Anti-Ransomware Day 2023, Kaspersky ha raccolto informazioni dal suo servizio di Incident Response e ha rivelato i principali vettori degli attacchi ransomware nel 2022

    le tendenze attuali dei ransomware

    Un nuovo report di Kaspersky ha mostrato che nel 2022 la maggior parte degli attacchi ransomware è iniziata sfruttando le applicazioni rivolte al pubblico, i dati provenienti da account compromessi degli utenti ed e-mail dannose. Secondo il report IT Security Economics, oltre il 40% delle aziende ha subito almeno un attacco ransomware nel 2022. Le PMI hanno speso in media 6.500 dollari, mentre le grandi aziende hanno pagato 98.000 dollari per il recupero. Queste cifre rivelano che gli attacchi ransomware sono ancora molto diffusi e possono colpire qualsiasi azienda in qualsiasi momento.

    Le statistiche del report Incident Response Analyst “The nature of cyber incidents” di Kaspersky mostrano che quasi il 43% degli attacchi ransomware analizzati dagli esperti Kaspersky nel 2022 sono iniziati con lo sfruttamento di app rivolte al pubblico, seguiti da dati provenienti dagli account degli utenti precedentemente compromessi e da e-mail dannose, rispettivamente con il 24% e il 12%. L’obiettivo non era l’estorsione o la crittografia dei dati, ma l’estrazione di dati personali, proprietà intellettuale e altre informazioni sensibili.

    Nella maggior parte dei casi, le credenziali note erano già state compromesse e non erano rimasti artefatti da analizzare nel momento in cui il crimine è stato scoperto a causa delle policy di rotation log, per cui non è stato possibile indagare come questi dati siano trapelati.

    Il report ha anche rivelato che gli attacchi ransomware più longevi sono iniziati con lo sfruttamento di applicazioni rivolte al pubblico, poco più del 2% che si sono protratti per un anno o più.
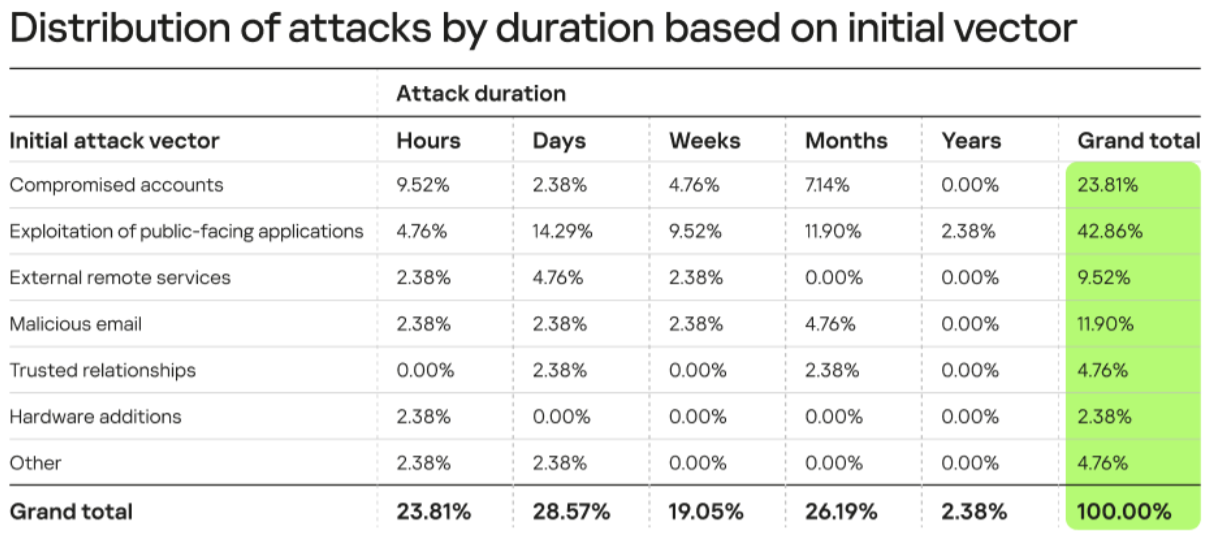
    vettori attacchi ransomware 2022


    “I continui problemi di sicurezza legati a password, vulnerabilità del software e ingegneria sociale diventano i vettori di accesso iniziali per gli i cyber criminali e offrono infinite possibilità di perpetrare attività di ransomware. Per ridurre al minimo il potenziale di tali attività, è importante che le aziende impostino e controllino una policy delle password, la gestione delle patch, la sensibilizzazione dei dipendenti e l’adozione di regolari misure anti-phishing”, ha commentato Konstantin Sapronov, Head of Global Emergency Response Team di Kaspersky. Il report completo dell’Incident Response Analyst è disponibile su Securelist.

    Per proteggere le aziende da possibili attacchi ransomware, gli esperti di Kaspersky consigliano di:

    · Eseguire regolarmente backup del sistema e, se possibile, conservare i dati su dispositivi non collegati alla rete IT aziendale. In questo modo le informazioni saranno al sicuro nel caso in cui l’intera rete sia compromessa.

    · Eseguire un aggiornamento del sistema operativo o del software aziendale per fornire update critici per la sicurezza, oltre a funzioni che possono facilitare il lavoro.

    · Utilizzare password sicure per accedere ai servizi aziendali e l’autenticazione a più fattori per i servizi remoti.

    · Spiegare ai dipendenti la varietà di rischi per la cybersercurity in cui potrebbero imbattersi, delineando le potenziali minacce come e-mail di phishing, siti web non sicuri o software scaricati da fonti non ufficiali. Considerare una formazione interattiva e test come Kaspersky Security Awareness per verifcare che il personale presti sempre attenzione. · Utilizzare servizi e soluzioni come Kaspersky Incident Response Expert, Kaspersky Endpoint Detection and Response Expert o Kaspersky Managed Detection and Response per identificare e bloccare gli attacchi nelle fasi iniziali, prima che i criminali informatici possano raggiungere i loro obiettivi finali.

    · Ottimizzare l’uso degli strumenti di cybersecurity implementando soluzioni di Extended Detection and Response che raccolgono la telemetria da varie fonti di dati, tra cui endpoint, rete e cloud, per offrire una visione completa della sicurezza, oltre a rilevare tempestivamente e rispondere in modo automatico alle minacce esistenti

    Kaspersky ransomware
    Share. Facebook Twitter LinkedIn Reddit Telegram WhatsApp Email
    Redazione LineaEDP
    • Facebook
    • X (Twitter)

    LineaEDP è parte di BitMAT Edizioni, una casa editrice che ha sede a Milano con copertura a 360° per quanto riguarda la comunicazione rivolta agli specialisti dell'lnformation & Communication Technology.

    Correlati

    SentinelOne Singularity ASOC: il SOC autonomo con AI

    26/10/2026

    Qualys TruRisk Eliminate: remediation autonoma del rischio cyber

    26/10/2026

    Agentic AI: come proteggerla dai rischi informatici

    26/10/2026
    Newsletter

    Iscriviti alla Newsletter per ricevere gli aggiornamenti dai portali di BitMAT Edizioni.

    Security Words

    INFRASTRUTTURA APPLICATIVA: PROTEGGIAMOLA

    29/01/2024

    PASSWORD E STRATEGIA

    29/01/2024
    BitMATv – I video di BitMAT
    Jabra PanaCast U30 alla prova: fare “Call” intelligenti con un solo cavo USB-C
    Transizione energetica, a Casa Siemens nasce Engage X
    TrendAI rafforza l’ecosistema: partnership, competenze e innovazione per la cybersecurity del futuro
    TrendAI punta sul canale: competenze, consulenza e servizi gestiti al centro della strategia
    Perché sono importanti i protocolli?
    Defence Tech

    SentinelOne Singularity ASOC: il SOC autonomo con AI

    26/10/2026

    Qualys TruRisk Eliminate: remediation autonoma del rischio cyber

    26/10/2026

    Agentic AI: come proteggerla dai rischi informatici

    26/10/2026

    Sicurezza OT/IoT: 10 priorità per i CISO

    23/10/2026
    Report

    Intelligenza artificiale, 8 agenti su 10 lavorano dietro le quinte

    22/10/2026

    Governance dell’AI agentica, il 70% delle aziende non è pronto

    15/10/2026

    Modernizzazione IT, l’AI accelera la trasformazione

    09/10/2026

    Data center in Italia, investimenti potenziali per 37 miliardi di euro

    09/10/2026
    Rete BitMAT
    • Bitmat
    • BitMATv
    • Top Trade
    • LineaEdp
    • ItisMagazine
    • Speciale Sicurezza
    • Industry 4.0
    • Sanità Digitale
    • Redazione
    • Contattaci
    NAVIGAZIONE
    • Cio
    • Cloud
    • Mercato
    • News
    • Tecnologia
    • Case History
    • Report
    • Sicurezza
    • IOT
    Chi Siamo
    Chi Siamo

    LineaEDP è una testata giornalistica appartenente al gruppo BitMAT Edizioni, una casa editrice che ha sede a Milano con una copertura a 360° per quanto riguarda la comunicazione online ed offline rivolta agli specialisti dell'lnformation & Communication Technology.

    Facebook X (Twitter) Instagram Vimeo LinkedIn RSS
    • Contattaci
    • Cookies Policy
    • Privacy Policy
    • Redazione
    © 2012 - 2026 BitMAT Edizioni - P.Iva 09091900960 - tutti i diritti riservati - Iscrizione al tribunale di Milano n° 293 del 28-11-2018 - Testata giornalistica iscritta al ROC

    Type above and press Enter to search. Press Esc to cancel.