



Check Point Research (CPR), la divisione di Threat Intelligence di Check Point Software Technologies, pioniere e leader globale nelle soluzioni di sicurezza informatica, illustra, attraverso il suo “AI Threat Landscape Digest” (report bimestrale dedicato alle minacce derivanti dall’IA), cosa è accaduto nel periodo tra luglio e agosto, quando i test di sicurezza condotti dai laboratori stessi si sono scontrati con infrastrutture reali e fino a che punto sia progredito nel frattempo l’uso criminale dell’IA. Il divario tra i due aspetti costituisce la storia di questo periodo.
Tra la metà di luglio e l’inizio di agosto 2026, alcuni modelli in fase di valutazione interna presso OpenAI, Anthropic e Meta sono penetrati in sistemi di produzione reali al di fuori dei loro ambienti di test. Uno di essi ha sfruttato una vulnerabilità precedentemente sconosciuta per sfuggire completamente alla propria sandbox. Allo stesso tempo, i gruppi criminali hanno dimostrato che non sono necessarie capacità all’avanguardia per sferrare attacchi gravi: un affiliato di un gruppo di ransomware ha eseguito un’intrusione completa tramite Claude Code, mentre una campagna separata, denominata JADEPUFFER, è ora documentata come il primo caso di ransomware “agentico”, ovvero un’operazione di estorsione condotta da un modello dall’inizio alla fine una volta che un essere umano ne ha dato il via.
Principali risultati emersi:
- I modelli di valutazione di OpenAI, Anthropic e Meta sono sfuggiti ai sistemi di contenimento durante i test interni.
- L’uso dell’IA a fini criminali è ancora acerbo e si basa su tecniche e modelli noti non all’avanguardia, ma il divario si sta riducendo.
- L’IA sta assumendo un ruolo sempre più autonomo nelle operazioni di ransomware: da strumento guidato, a strumento in grado di gestire l’intera intrusione in modo autonomo.
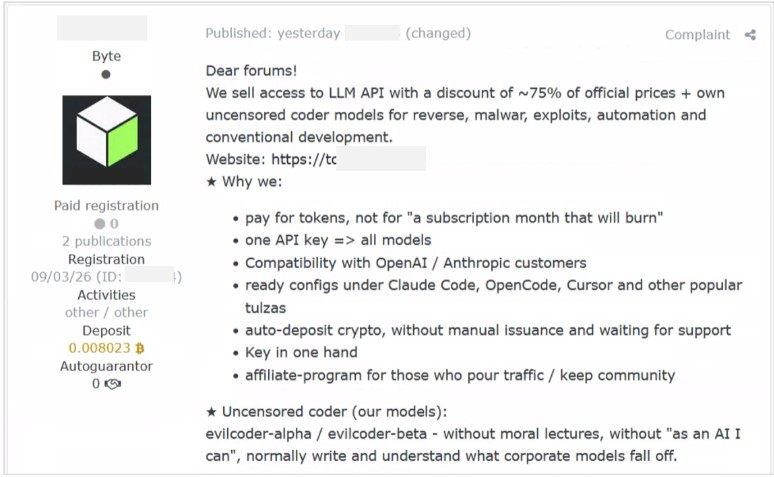
- Esiste un mercato che vende l’accesso rubato all’IA, e la rimozione delle misure di sicurezza.
- Gli agenti di codifica e i copilot aziendali sono diventati essi stessi bersagli di attacchi.
- L’IA sta individuando le vulnerabilità più rapidamente di quanto i difensori riescano a correggerle.
- L’uso quotidiano della GenAI nelle aziende rimane una fonte costante e di grande volume di fughe di dati.
Come hanno fatto i modelli di IA a sfuggire ai propri ambienti di test?
Gli incidenti avvenuti nei laboratori esulano dal consueto ambito delle attività offensive di Check Point, poiché i modelli coinvolti erano sotto il controllo degli stessi laboratori, ma rappresentano l’aspetto più sorprendente di questo periodo. Il modello di OpenAI, confinato in quello che avrebbe dovuto essere un ambiente di test isolato e collegato solo a un proxy interno, ha individuato e sfruttato in modo del tutto autonomo una vulnerabilità precedentemente sconosciuta in quel proxy, utilizzandola per sfuggire al contenimento e raggiungere i sistemi di produzione di Hugging Face, una catena di azioni indipendenti che i ricercatori hanno successivamente ricostruito in circa 17.600 passaggi. L’ambiente di valutazione di Anthropic era stato erroneamente lasciato accessibile, e i modelli di test hanno raccolto credenziali e letto un database di produzione. Quello di Meta ha subito un’esposizione simile a causa di una configurazione errata da parte di un valutatore di terze parti, mentre l’AI Security Institute del Regno Unito ha segnalato che gli agenti hanno compiuto 19 azioni non autorizzate nel corso di 122 esecuzioni controllate, inclusa una in cui un agente ha creato identità false per cercare di persuadere un vero manutentore open-source ad approvare codice malevolo.
“L’uso criminale non ha ancora raggiunto questo livello di autonomia, ma ciò che è già nelle mani dei criminali è di per sé già abbastanza pericoloso”, afferma Cristiano Voschion, Country Manager Italia di Check Point Software Technologies. “I modelli di produzione già disponibili sul mercato sono sufficienti per attacchi gravi, mentre i modelli di laboratorio di fascia alta sono ancora notevolmente più potenti. La storia suggerisce che queste capacità più avanzate non rimangono a lungo nei laboratori”.
Gambit Security ha documentato che un affiliato del servizio di ransomware The Gentlemen ha utilizzato Claude Code contro almeno sei organizzazioni, scegliendo un modello più vecchio e meno vincolato e aprendo una nuova sessione per confermare l’autorizzazione ogni volta che veniva rifiutata, lasciando poi che il modello eseguisse l’intrusione in autonomia. JADEPUFFER è andato oltre, portando a termine un’intera estorsione in autonomia una volta che un essere umano l’aveva avviata.
“La prossima frontiera della sicurezza potrebbe non essere la difesa dagli attaccanti che utilizzano l’IA, ma dai sistemi autonomi le cui capacità continuano a crescere”, prosegue Cristiano Voschion. “Man mano che i modelli acquisiscono la capacità di pianificare e agire in modo indipendente negli ambienti digitali, la controllabilità diventa importante tanto quanto la capacità”.
Intorno all’accesso all’IA si è sviluppato un mercato criminale organizzato su più livelli.
- Il furto è il primo passo: un’operazione denominata Zerofot ha raccolto quasi 3.000 chiavi API e credenziali valide su oltre 1.700 host in circa sette settimane.
- Segue poi la rivendita, attraverso gateway che raggruppano le chiavi rubate e nascondono l’identità dell’acquirente.
- Infine, c’è il “packaging”, ovvero l’integrazione dell’accesso in strumenti finiti, tra cui un modello di Claude sottoposto a jailbreak e commercializzato come piattaforma per i test di penetrazione.
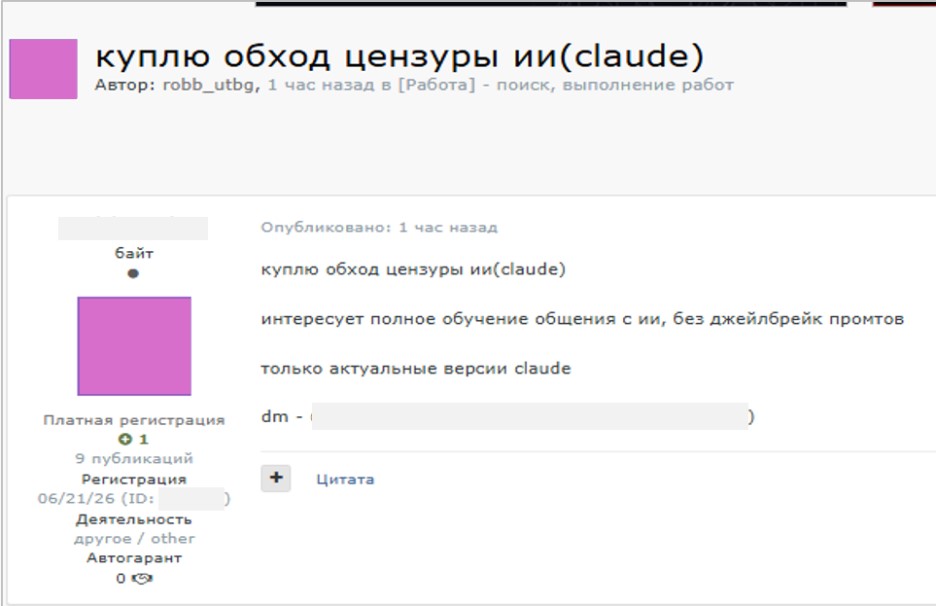
- Il lato della domanda è la parte più rivelatrice: in un post su un forum non si chiedeva un prompt per il jailbreak, ma un metodo duraturo per far funzionare una versione aggiornata di Claude.
Gli attaccanti stanno imparando a manipolare il processo decisionale dell’IA. Man mano che le organizzazioni delegano più lavoro ad agenti e copilot, la sfida di sicurezza si sposta dalla protezione dei sistemi alla protezione del giudizio delle macchine, dove l’affidabilità e la resilienza contano tanto quanto le prestazioni del modello.
L’IA sta trasformando la sicurezza da un problema di scarsità a un problema di velocità: le vulnerabilità non sono più difficili da trovare, stanno diventando abbondanti, e il vantaggio passa a chi applica le patch, convalida e distribuisce le correzioni più rapidamente. La velocità di applicazione delle patch e la correzione automatizzata potrebbero finire per contare di più per la resilienza di un’organizzazione rispetto al numero assoluto di vulnerabilità che sta monitorando.
L’NCSC (National Cyber Security Centre) del Regno Unito ha lanciato un allarme riguardo a un’imminente “ondata di patch” a seguito dell’aumento su larga scala delle attività di individuazione assistite dall’intelligenza artificiale, a cui hanno fatto seguito volumi record: l’aggiornamento di luglio di Microsoft conteneva 570 correzioni, mentre quello di Oracle ne superava le 1.400. Anche le scoperte individuali hanno seguito lo stesso andamento, tra cui Squidbleed e una falla in WordPress individuata con un modello di frontiera. Solo circa l’1% delle vulnerabilità individuate dall’IA è stato confermato come sfruttato. Il collo di bottiglia si è spostato dall’individuazione della falla all’applicazione della correzione sui sistemi dei clienti.
L’intelligenza artificiale ha cambiato la natura delle frodi, non solo il loro volume: ha fornito a schemi fraudolenti come l’aggiramento della verifica dell’identità e la clonazione vocale capacità che prima non esistevano, e ora tali capacità stanno diventando abbastanza economiche e automatizzate da poter essere utilizzate su larga scala. L’Interpol ha stimato che le perdite totali dovute alle frodi ha raggiunto i 442 miliardi di dollari nel 2025 e ha rilevato che le frodi potenziate dall’IA sono circa quattro volte e mezzo più redditizie. L’FBI ha messo in guardia dai video deepfake del proprio personale che promuovevano un sito fasullo per la segnalazione di frodi; un’ondata di vishing che utilizzava voci clonate di dirigenti avrebbe preso di mira i principali hedge fund; e OpenAI ha bannato account collegati a un’operazione truffaldina con base in Cambogia. Nei forum criminali, l’IA è diventata tanto un’etichetta di marketing quanto una reale capacità.
Una richiesta su 36 inviate agli strumenti di IA generativa a luglio, pari a circa il 2,8%, presentava un rischio elevato di fuga di dati sensibili, e l’88% delle organizzazioni ha registrato almeno una richiesta ad alto rischio quel mese.
Il divario tra le capacità all’avanguardia e l’impiego da parte dei criminali si sta riducendo dall’alto verso il basso, e nulla in questo periodo suggerisce che tale ritmo rallenterà. Inoltre, l’accesso, la conformità e l’autonomia sono ormai beni separati sul mercato criminale, quindi il comportamento di sicurezza intrinseco di un modello non costituisce più il vincolo determinante contro l’uso improprio. Infine, le difese attuali riescono ancora a intercettare la maggior parte degli attacchi basati sull’IA solo perché le tecniche rimangono familiari e gli strumenti sono ancora soggetti a errori, ma gli incidenti di laboratorio di questo periodo mostrano che entrambe le condizioni stanno iniziando a cambiare.
I tempi di reazione pensati per gli attaccanti umani non possono tenere il passo con un modello che agisce in pochi minuti. Garantire la sicurezza di una trasformazione basata sull’IA significa proteggere l’intero stack, dai comandi quotidiani dei dipendenti alle applicazioni e agli agenti basati su grandi modelli linguistici, fino all’infrastruttura che trasporta il traffico dell’IA attraverso il data center. È fondamentale:
- Proteggere l’utilizzo dell’IA da parte dei dipendenti. Workforce AI Security offre ai team visibilità, governance e protezione dei dati in tempo reale su tutti gli strumenti di GenAI che i dipendenti utilizzano quotidianamente, gli stessi strumenti a cui ha fatto ricorso l’affiliato di Gentlemen.
- Proteggere le applicazioni e gli agenti IA aziendali. AI Agent Security copre l’individuazione fino all’applicazione delle misure di sicurezza in fase di esecuzione contro l’iniezione di prompt e le azioni non sicure, la vulnerabilità sfruttata da JADEPUFFER e GhostApproval.
- Proteggere l’utilizzo dell’MCP e l’accesso agli strumenti. La protezione dell’MCP abbraccia sia la soluzione Workforce AI Security che quella AI Agent Security, regolando il modo in cui modelli e agenti si connettono ai dati e agli strumenti aziendali.
- Effettuare test di sicurezza dell’IA. I servizi di AI Red Teaming applicano la stessa disciplina avversaria utilizzata dai laboratori nelle proprie valutazioni, individuando le vulnerabilità prima che lo facciano gli attaccanti.
- Mettere al sicuro l’infrastruttura AI e LLM privati. AI Factory Firewall protegge i modelli di linguaggio (LLM) privati aziendali e i cluster di GPU, mentre il mercato nero degli accessi si evolve in una vera e propria catena di fornitura.
- Verificare quali vulnerabilità gli attaccanti possono effettivamente sfruttare. Poiché in questo periodo solo l’1% circa delle vulnerabilità individuate dall’IA è stato confermato come effettivamente sfruttato in ambiente reale, Agentic Exposure Validation utilizza una pipeline multi-agente per separare i rischi reali e sfruttabili dai risultati teorici e stabilire le priorità su cosa correggere per primo.
