



• BitMAT
  • BitMATv
  • Top Trade
  • Linea EDP
  • Itis Magazine
  • Industry 5.0
  • Sanità Digitale
  • ReStart in Green
  • Speciale Sicurezza
  • Contattaci
Close Menu
LineaEDPLineaEDP
    Facebook X (Twitter) Vimeo Instagram LinkedIn RSS
    Trending
    • SentinelOne Singularity ASOC: il SOC autonomo con AI
    • SAP SuccessFactors: Lockheed Martin rinnova la gestione HR
    • Qualys TruRisk Eliminate: remediation autonoma del rischio cyber
    • Agenti IA: perché supervisione e ripristino sono fondamentali
    • Dell AI Factory: l’AI agentica dalla postazione al data center
    • Agentic AI: come proteggerla dai rischi informatici
    • Lenovo AI Library, nuovi casi d’uso per accelerare l’AI nelle imprese
    • AI sovrana, il controllo è la vera sfida per le imprese
    Facebook X (Twitter) Vimeo Instagram LinkedIn RSS
    LineaEDPLineaEDP
    • Cio
    • Cloud
    • Mercato
    • News
    • Tecnologia
    • Case History
    • Report
    • Sicurezza
    • IOT
    LineaEDPLineaEDP
    Sei qui:Home»Rubriche»Sicurezza»Mallox, da private malware a Ransomware-as-a-Service

    Mallox, da private malware a Ransomware-as-a-Service

    By Redazione LineaEDP05/09/20243 Mins Read
    Facebook Twitter LinkedIn Reddit Telegram WhatsApp Email

    Kaspersky ha pubblicato il report “Mallox Ransomware: In-Depth Analysis and Evolution”, che fornisce un’analisi esaustiva del ransomware Mallox, descrivendo la sua trasformazione da un malware gestito privatamente a un’operazione Ransomware-as-a-Service (RaaS) su larga scala

    ransomware
    Foto di Pete Linforth da Pixabay

    La recente rapida diffusione e l’aumento della complessità del ransomware Mallox segnalano la necessità per le organizzazioni di rafforzare urgentemente le proprie difese, proteggendo i propri asset digitali e mitigando i rischi. Per rispondere a questa esigenza, Kaspersky ha pubblicato il report “Mallox Ransomware: In-Depth Analysis and Evolution”, che fornisce un’analisi esaustiva del ransomware Mallox, descrivendo la sua trasformazione da un malware gestito privatamente a un’operazione Ransomware-as-a-Service (RaaS) su larga scala.

    Il report evidenzia l’impatto significativo di Mallox fin dal suo esordio, all’inizio del 2021. Nato come ransomware altamente mirato e gestito dall’uomo, Mallox ha causato danni considerevoli alle organizzazioni a livello globale. La ricerca di Kaspersky illustra come questa minaccia, un tempo confinata, si sia rapidamente evoluta, con oltre 700 nuovi campioni identificati dal 2021 alla metà del 2024. Questo aumento di attività è principalmente dovuto alla trasformazione di Mallox in un modello RaaS, che ha permesso al ransomware di espandersi in modo aggressivo reclutando affiliati e partner attraverso i forum nel dark web.

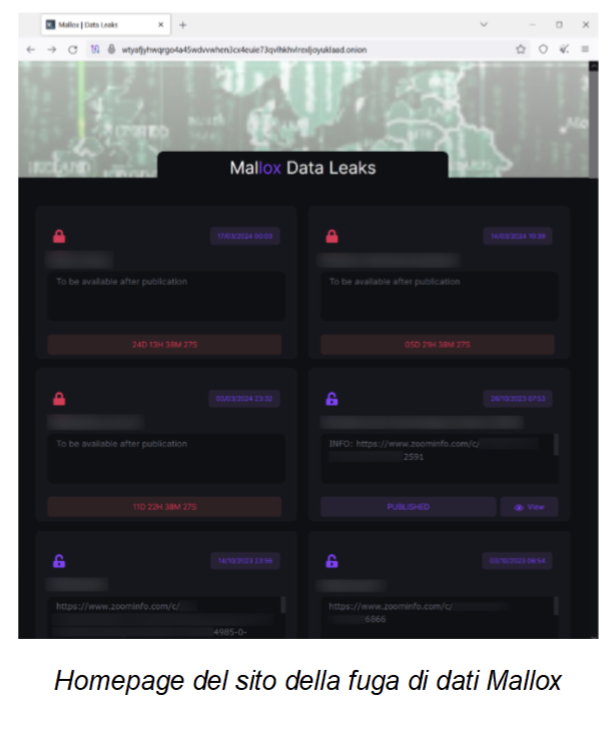
    A gennaio 2023, gli autori di Mallox hanno lanciato un importante programma di affiliazione RaaS, cercando attivamente “pentester” qualificati per ampliare il loro raggio di azione. Offrendo condizioni vantaggiose in termini di condivisione dei profitti, il programma ha attirato numerosi criminali informatici, contribuendo a un aumento significativo degli attacchi legati a Mallox. Il report analizza anche i progressi nelle tecniche di crittografia di Mallox, che sono diventate sempre più sofisticate. L’analisi dettagliata di Kaspersky di queste tecniche crittografate sottolinea la continua innovazione degli sviluppatori di Mallox per migliorare l’efficacia del ransomware.
    Mallox-Kaspersky

    Homepage del sito della fuga di dati Mallox

    Inoltre, il report fa luce sulla diffusione globale di Mallox, concentrandosi sui vettori di infezione più comuni. Gli aggressori sfruttano frequentemente le vulnerabilità dei server MS SQL e PostgreSQL, dimostrando la sua adattabilità e la sua pericolosità per un’ampia gamma di settori. Questa analisi rappresenta una risorsa essenziale per i professionisti della sicurezza informatica, offrendo spunti critici sulla natura e l’evoluzione di questa pericolosa minaccia.
    Mallox-Kaspersky

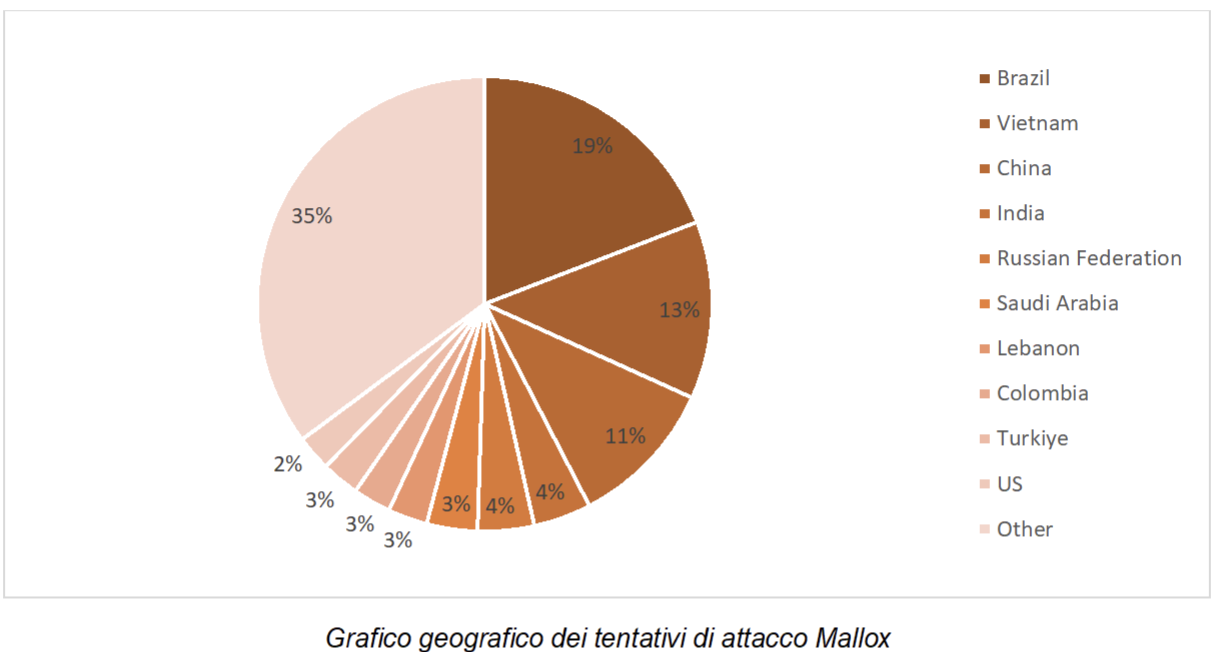
    Grafico geografico dei tentativi di attacco Mallox

    Mallox ha dimostrato una particolare preferenza nel colpire alcune regioni: Brasile, Vietnam, Cina, Arabia Saudita e India, che sono stati i paesi più colpiti. Sebbene Russia, Colombia, Spagna, Stati Uniti e Messico abbiano subito un minor numero di attacchi, rimangono vulnerabili alla minaccia del ransomware.

    “Comprendere il ransomware Mallox, la sua evoluzione, le sue caratteristiche e il suo potenziale devastante consente alle aziende di rafforzare le proprie difese. Con le giuste misure di sicurezza, le aziende possono non solo proteggere i loro asset digitali, ma anche ridurre il rischio di diventare il prossimo bersaglio di questa temibile minaccia”, ha commentato Fedor Sinitsyn, Kaspersky Security Expert.

    Il report completo sull’evoluzione del ransomware Mallox è disponibile su Securelist.


    cybersecurity Kaspersky Mallox ransomware
    Share. Facebook Twitter LinkedIn Reddit Telegram WhatsApp Email
    Redazione LineaEDP
    • Facebook
    • X (Twitter)

    LineaEDP è parte di BitMAT Edizioni, una casa editrice che ha sede a Milano con copertura a 360° per quanto riguarda la comunicazione rivolta agli specialisti dell'lnformation & Communication Technology.

    Correlati

    SentinelOne Singularity ASOC: il SOC autonomo con AI

    26/10/2026

    Qualys TruRisk Eliminate: remediation autonoma del rischio cyber

    26/10/2026

    Agentic AI: come proteggerla dai rischi informatici

    26/10/2026
    Newsletter

    Iscriviti alla Newsletter per ricevere gli aggiornamenti dai portali di BitMAT Edizioni.

    Security Words

    INFRASTRUTTURA APPLICATIVA: PROTEGGIAMOLA

    29/01/2024

    PASSWORD E STRATEGIA

    29/01/2024
    BitMATv – I video di BitMAT
    Jabra PanaCast U30 alla prova: fare “Call” intelligenti con un solo cavo USB-C
    Transizione energetica, a Casa Siemens nasce Engage X
    TrendAI rafforza l’ecosistema: partnership, competenze e innovazione per la cybersecurity del futuro
    TrendAI punta sul canale: competenze, consulenza e servizi gestiti al centro della strategia
    Perché sono importanti i protocolli?
    Defence Tech

    SentinelOne Singularity ASOC: il SOC autonomo con AI

    26/10/2026

    Qualys TruRisk Eliminate: remediation autonoma del rischio cyber

    26/10/2026

    Agentic AI: come proteggerla dai rischi informatici

    26/10/2026

    Sicurezza OT/IoT: 10 priorità per i CISO

    23/10/2026
    Report

    Intelligenza artificiale, 8 agenti su 10 lavorano dietro le quinte

    22/10/2026

    Governance dell’AI agentica, il 70% delle aziende non è pronto

    15/10/2026

    Modernizzazione IT, l’AI accelera la trasformazione

    09/10/2026

    Data center in Italia, investimenti potenziali per 37 miliardi di euro

    09/10/2026
    Rete BitMAT
    • Bitmat
    • BitMATv
    • Top Trade
    • LineaEdp
    • ItisMagazine
    • Speciale Sicurezza
    • Industry 4.0
    • Sanità Digitale
    • Redazione
    • Contattaci
    NAVIGAZIONE
    • Cio
    • Cloud
    • Mercato
    • News
    • Tecnologia
    • Case History
    • Report
    • Sicurezza
    • IOT
    Chi Siamo
    Chi Siamo

    LineaEDP è una testata giornalistica appartenente al gruppo BitMAT Edizioni, una casa editrice che ha sede a Milano con una copertura a 360° per quanto riguarda la comunicazione online ed offline rivolta agli specialisti dell'lnformation & Communication Technology.

    Facebook X (Twitter) Instagram Vimeo LinkedIn RSS
    • Contattaci
    • Cookies Policy
    • Privacy Policy
    • Redazione
    © 2012 - 2026 BitMAT Edizioni - P.Iva 09091900960 - tutti i diritti riservati - Iscrizione al tribunale di Milano n° 293 del 28-11-2018 - Testata giornalistica iscritta al ROC

    Type above and press Enter to search. Press Esc to cancel.