



• BitMAT
  • BitMATv
  • Top Trade
  • Linea EDP
  • Itis Magazine
  • Industry 5.0
  • Sanità Digitale
  • ReStart in Green
  • Speciale Sicurezza
  • Contattaci
Close Menu
LineaEDPLineaEDP
    Facebook X (Twitter) Vimeo Instagram LinkedIn RSS
    Trending
    • NTT DATA amplia la rete globale di AI Factory
    • Aruba e Asseco creano un hub europeo per la PEC
    • Cloudera: sovranità dei dati, ostacolo alla scalabilità dell’AI
    • Commvault rafforza la resilienza delle identità
    • Defence Tech, infodas e Leonardo per la sicurezza dei dati
    • Sovranità digitale: il ruolo dell’AI affidabile
    • ESET: aumentano gli attacchi APT filoiraniani e la cooperazione cyber tra Russia e Bielorussia
    • Customer Care e AI: la governance dei dati diventa strategica
    Facebook X (Twitter) Vimeo Instagram LinkedIn RSS
    LineaEDPLineaEDP
    • Cio
    • Cloud
    • Mercato
    • News
    • Tecnologia
    • Case History
    • Report
    • Sicurezza
    • IOT
    LineaEDPLineaEDP
    Sei qui:Home»Rubriche»Sicurezza»PhantomRPC: vulnerabilità RPC di Windows che consente agli hacker di creare server falsi

    PhantomRPC: vulnerabilità RPC di Windows che consente agli hacker di creare server falsi

    By Redazione BitMAT27/04/20263 Mins Read
    Facebook Twitter LinkedIn Reddit Telegram WhatsApp Email

    Kaspersky ha individuato PhantomRPC, una vulnerabilità nell’architettura delle chiamate di procedura remota (RPC) di Windows derivante dal comportamento intrinseco della stessa architettura

    Kaspersky ha individuato PhantomRPC, una vulnerabilità nell’architettura delle chiamate di procedura remota (RPC) di Windows derivante dal comportamento intrinseco della stessa architettura.

    I ricercatori dell’azienda hanno scoperto che la vulnerabilità abilita una nuova tecnica di escalation dei privilegi a livello locale, piuttosto che derivare dallo sfruttamento di un singolo componente difettoso. Negli scenari in cui un processo dispone di privilegi di impersonificazione, gli aggressori possono sfruttare questo comportamento per ottenere accesso a livello di sistema. Sono stati esaminati cinque diversi percorsi di sfruttamento per dimostrare come sia possibile elevare i privilegi da vari contesti di servizi locali o di rete fino a raggiungere l’account SYSTEM o altri account con privilegi elevati. Poiché il problema deriva da una vulnerabilità architetturale, il numero di potenziali vettori di attacco è di fatto illimitato: qualsiasi nuovo processo o servizio che dipenda dall’RPC potrebbe introdurre un ulteriore percorso di escalation.

    “I percorsi esatti di sfruttamento possono variare da un sistema all’altro, a seconda di fattori quali il software installato, le DLL coinvolte nella comunicazione RPC e la disponibilità dei corrispondenti server RPC”, ha affermato Haidar Kabibo, Application Security Specialist di Kaspersky. “Questa variabilità rende la vulnerabilità un elemento particolarmente importante che le aziende devono tenere in considerazione nella valutazione della propria esposizione e delle strategie di mitigazione”.
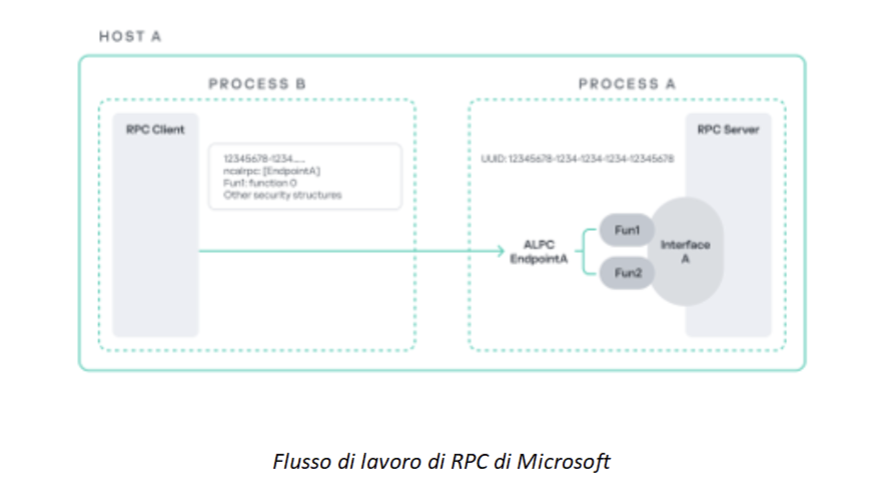
    PhantomRPC-Kaspersky

    Windows Interprocess Communication (IPC) rappresenta uno dei sottosistemi più complessi all’interno del sistema operativo. Al centro di questo ecosistema si trova il meccanismo RPC, che può operare sia come canale di comunicazione autonomo sia come livello di trasporto fondamentale per le tecnologie IPC di livello superiore. In Windows, l’RPC consente la comunicazione tra processi, permettendo a un processo di richiamare funzioni implementate in un altro, anche quando questi vengono eseguiti in contesti separati.

    Kaspersky consiglia alle aziende di adottare misure volte a individuare e mitigare potenziali abusi:

    ● Implementare il monitoraggio basato su ETW. Questa misura consente agli amministratori della sicurezza di identificare le eccezioni RPC all’interno del proprio ambiente, in particolare i casi in cui i client RPC tentano di connettersi a server non disponibili. Il monitoraggio di tali eventi può aiutare a individuare situazioni in cui ci si aspetta la presenza di server RPC legittimi che però non sono in esecuzione. In alcuni casi, è possibile ridurre la superficie di attacco abilitando i servizi corrispondenti, assicurando che gli endpoint RPC legittimi siano disponibili e limitando le opportunità per gli aggressori di distribuire server dannosi che li imitano.

    ● Limitare l’uso di SeImpersonatePrivilege. Questo privilegio dovrebbe essere riservato esclusivamente ai processi che ne hanno strettamente bisogno. Sebbene alcuni processi di sistema ne dipendano per il corretto funzionamento, talvolta viene concesso a processi personalizzati o di terze parti, pratica generalmente considerata scorretta dal punto di vista della sicurezza.

    Kaspersky PhantomRPC
    Share. Facebook Twitter LinkedIn Reddit Telegram WhatsApp Email
    Redazione BitMAT
    • Website
    • Facebook
    • X (Twitter)

    BitMAT Edizioni è una casa editrice che ha sede a Milano con una copertura a 360° per quanto riguarda la comunicazione rivolta agli specialisti dell'lnformation & Communication Technology.

    Correlati

    Commvault rafforza la resilienza delle identità

    29/10/2026

    Defence Tech, infodas e Leonardo per la sicurezza dei dati

    29/10/2026

    ESET: aumentano gli attacchi APT filoiraniani e la cooperazione cyber tra Russia e Bielorussia

    28/10/2026
    Newsletter

    Iscriviti alla Newsletter per ricevere gli aggiornamenti dai portali di BitMAT Edizioni.

    Security Words

    INFRASTRUTTURA APPLICATIVA: PROTEGGIAMOLA

    29/01/2024

    PASSWORD E STRATEGIA

    29/01/2024
    BitMATv – I video di BitMAT
    Jabra PanaCast U30 alla prova: fare “Call” intelligenti con un solo cavo USB-C
    Transizione energetica, a Casa Siemens nasce Engage X
    TrendAI rafforza l’ecosistema: partnership, competenze e innovazione per la cybersecurity del futuro
    TrendAI punta sul canale: competenze, consulenza e servizi gestiti al centro della strategia
    Perché sono importanti i protocolli?
    Defence Tech

    Commvault rafforza la resilienza delle identità

    29/10/2026

    Defence Tech, infodas e Leonardo per la sicurezza dei dati

    29/10/2026

    ESET: aumentano gli attacchi APT filoiraniani e la cooperazione cyber tra Russia e Bielorussia

    28/10/2026

    Cybersecurity e resilienza: la velocità è il nuovo perimetro di difesa

    28/10/2026
    Report

    Intelligenza artificiale, 8 agenti su 10 lavorano dietro le quinte

    22/10/2026

    Governance dell’AI agentica, il 70% delle aziende non è pronto

    15/10/2026

    Modernizzazione IT, l’AI accelera la trasformazione

    09/10/2026

    Data center in Italia, investimenti potenziali per 37 miliardi di euro

    09/10/2026
    Rete BitMAT
    • Bitmat
    • BitMATv
    • Top Trade
    • LineaEdp
    • ItisMagazine
    • Speciale Sicurezza
    • Industry 4.0
    • Sanità Digitale
    • Redazione
    • Contattaci
    NAVIGAZIONE
    • Cio
    • Cloud
    • Mercato
    • News
    • Tecnologia
    • Case History
    • Report
    • Sicurezza
    • IOT
    Chi Siamo
    Chi Siamo

    LineaEDP è una testata giornalistica appartenente al gruppo BitMAT Edizioni, una casa editrice che ha sede a Milano con una copertura a 360° per quanto riguarda la comunicazione online ed offline rivolta agli specialisti dell'lnformation & Communication Technology.

    Facebook X (Twitter) Instagram Vimeo LinkedIn RSS
    • Contattaci
    • Cookies Policy
    • Privacy Policy
    • Redazione
    © 2012 - 2026 BitMAT Edizioni - P.Iva 09091900960 - tutti i diritti riservati - Iscrizione al tribunale di Milano n° 293 del 28-11-2018 - Testata giornalistica iscritta al ROC

    Type above and press Enter to search. Press Esc to cancel.