



• BitMAT
  • BitMATv
  • Top Trade
  • Linea EDP
  • Itis Magazine
  • Industry 5.0
  • Sanità Digitale
  • ReStart in Green
  • Speciale Sicurezza
  • Contattaci
Close Menu
LineaEDPLineaEDP
    Facebook X (Twitter) Vimeo Instagram LinkedIn RSS
    Trending
    • ServiceNow accelera sull’AI agentica: governance degli agenti e nuovi assistenti per il lavoro
    • UNGUESS: il 90% degli hacker etici usa l’IA, ma serve l’intuito umano
    • Checkmk: cinque vantaggi del monitoraggio sintetico per l’IT
    • Infosecbox rinnova Ultimate Securebox per la cybersecurity delle mPMI
    • Governance dell’AI agentica, il 70% delle aziende non è pronto
    • Broadcom presenta VMware HyperArmor per proteggere l’hypervisor
    • Targa Telematics punta sull’AI on premise per proteggere i dati
    • PEC, verso il futuro digitale europeo
    Facebook X (Twitter) Vimeo Instagram LinkedIn RSS
    LineaEDPLineaEDP
    • Cio
    • Cloud
    • Mercato
    • News
    • Tecnologia
    • Case History
    • Report
    • Sicurezza
    • IOT
    LineaEDPLineaEDP
    Sei qui:Home»Rubriche»Sicurezza»NGate: nuovo allarme malware per Android

    NGate: nuovo allarme malware per Android

    By Redazione LineaEDP09/09/20244 Mins Read
    Facebook Twitter LinkedIn Reddit Telegram WhatsApp Email

    ESET scopre NGate: malware per Android che sfrutta il modulo NFC per clonare le carte di credito e debito delle vittime

    NGate-Android-ESET

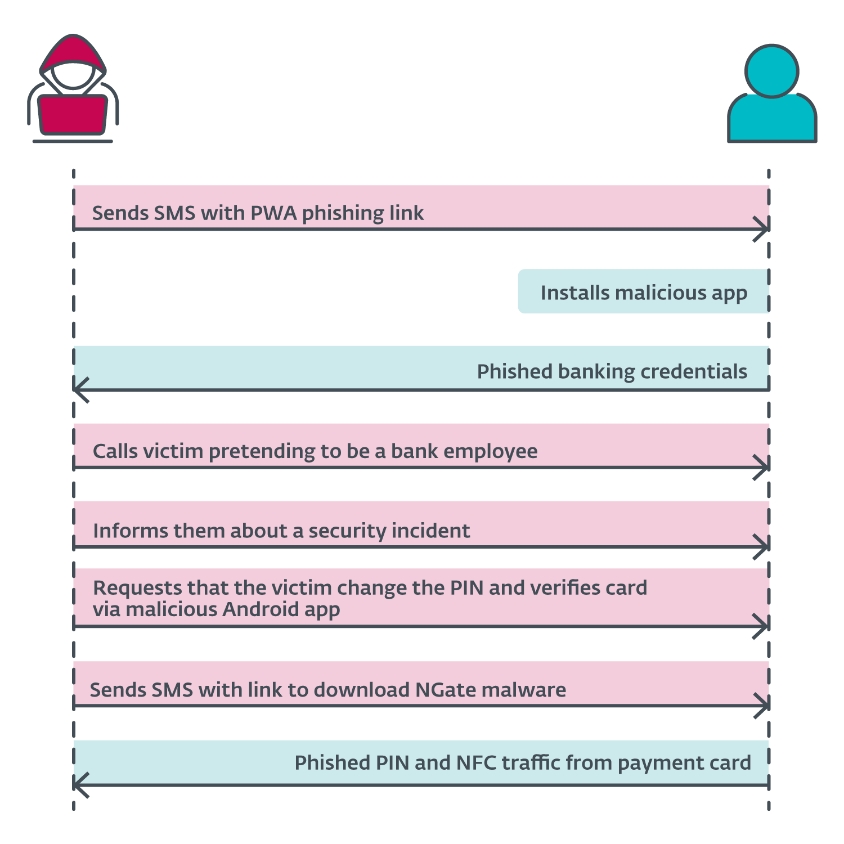
    I ricercatori di ESET, specialista europeo globale nel mercato della cybersecurity, hanno scoperto una campagna di cybercrime rivolta ai clienti di tre banche della Repubblica Ceca. Il malware utilizzato, che ESET ha denominato NGate, ha l’abilità unica di reindirizzare i dati dalle carte di credito delle vittime tramite un’app malevola installata sui loro dispositivi Android, inviandoli al telefono Android dell’attaccante. L’obiettivo principale di questa campagna era quello di facilitare prelievi non autorizzati dai conti bancari delle vittime. Ciò è stato possibile reindirizzando i dati della near field communication (NFC) delle carte di pagamento fisiche delle vittime, tramite gli smartphone Android compromessi, verso il dispositivo dell’attaccante, utilizzando il malware Android NGate. Quest’ultimo ha poi utilizzato questi dati per effettuare transazioni bancomat. In caso di fallimento dell’operazione, l’attaccante aveva un piano di riserva per trasferire fondi dai conti delle vittime ad altri conti bancari.

    “Non abbiamo mai visto questa tecnica di reindirizzamento NFC in nessun malware Android precedentemente scoperto. La tecnica si basa su uno strumento chiamato NFCGate, progettato da studenti del Politecnico di Darmstadt, in Germania, per catturare, analizzare o alterare il traffico NFC; per questo abbiamo chiamato questa nuova famiglia di malware NGate”, afferma Lukáš Štefanko, Senior Malware Researcher di ESET che ha scoperto la nuova minaccia.

    Le vittime hanno scaricato e installato il malware dopo essere state indotte a ritenere di comunicare con la propria banca, convinte che il loro dispositivo fosse compromesso. In realtà, le vittime avevano inconsapevolmente compromesso i propri dispositivi Android scaricando e installando un’app da un link in un messaggio SMS ingannevole riguardante un potenziale rimborso fiscale.

    È importante notare che NGate non è mai stato disponibile nel Google Play Store ufficiale.

    Il malware Android NGate è collegato alle attività di phishing di un attore malevolo che ha operato in Repubblica Ceca dal novembre 2023. Tuttavia, ESET ritiene che queste attività siano state sospese dopo l’arresto di un sospetto a marzo 2024. ESET Research ha rilevato i primi movimenti dell’attore malevolo contro i clienti di importanti banche ceche alla fine del novembre 2023. Il malware è stato distribuito tramite domini di breve durata che simulavano siti web bancari legittimi o applicazioni bancarie mobili ufficiali disponibili nel Google Play Store. Questi domini fraudolenti sono stati identificati attraverso l’ESET Brand Intelligence Service, che monitora le minacce che colpiscono il brand di un cliente. Durante lo stesso mese, ESET ha riportato le scoperte ai propri clienti.

    Gli aggressori hanno sfruttato il potenziale delle Progressive Web Apps (PWA), come riportato da ESET in una precedente pubblicazione, solo per poi affinare le proprie strategie utilizzando una versione più sofisticata di PWA conosciuta come WebAPKs. Alla fine, l’operazione è culminata nel dispiegamento del malware NGate.

    A marzo 2024, ESET Research ha scoperto che il malware Android NGate era disponibile sugli stessi domini di distribuzione precedentemente utilizzati per facilitare campagne di phishing che distribuivano PWA e WebAPKs malevoli. Dopo essere stato installato e aperto, NGate mostra un sito web falso che richiede le informazioni bancarie dell’utente, che vengono poi inviate al server dell’attaccante.

    Oltre al reindirizzamento dei dati NFC, un attaccante con accesso fisico alle carte di pagamento potrebbe copiarle ed emularle, ad esempio leggendole attraverso borse o portafogli in luoghi affollati. Tuttavia, questo metodo è limitato ai pagamenti contactless di piccola entità. “Proteggersi da attacchi complessi come questi richiede l’uso di misure proattive contro il phishing, social engineering e malware Android. Questo significa controllare gli URL dei siti web, scaricare app solo da store ufficiali, mantenere segreti i codici PIN, utilizzare app di sicurezza sui telefoni, disattivare la funzione NFC quando non è necessaria, utilizzare custodie protettive o carte virtuali protette da autenticazione”, consiglia Štefanko.

    Eset malware NGate
    Share. Facebook Twitter LinkedIn Reddit Telegram WhatsApp Email
    Redazione LineaEDP
    • Facebook
    • X (Twitter)

    LineaEDP è parte di BitMAT Edizioni, una casa editrice che ha sede a Milano con copertura a 360° per quanto riguarda la comunicazione rivolta agli specialisti dell'lnformation & Communication Technology.

    Correlati

    UNGUESS: il 90% degli hacker etici usa l’IA, ma serve l’intuito umano

    15/10/2026

    Infosecbox rinnova Ultimate Securebox per la cybersecurity delle mPMI

    15/10/2026

    Attacco informatico ai supermercati francesi: a rischio i sistemi di refrigerazione

    14/10/2026
    Newsletter

    Iscriviti alla Newsletter per ricevere gli aggiornamenti dai portali di BitMAT Edizioni.

    Security Words

    INFRASTRUTTURA APPLICATIVA: PROTEGGIAMOLA

    29/01/2024

    PASSWORD E STRATEGIA

    29/01/2024
    BitMATv – I video di BitMAT
    Jabra PanaCast U30 alla prova: fare “Call” intelligenti con un solo cavo USB-C
    Transizione energetica, a Casa Siemens nasce Engage X
    TrendAI rafforza l’ecosistema: partnership, competenze e innovazione per la cybersecurity del futuro
    TrendAI punta sul canale: competenze, consulenza e servizi gestiti al centro della strategia
    Perché sono importanti i protocolli?
    Defence Tech

    UNGUESS: il 90% degli hacker etici usa l’IA, ma serve l’intuito umano

    15/10/2026

    Infosecbox rinnova Ultimate Securebox per la cybersecurity delle mPMI

    15/10/2026

    Attacco informatico ai supermercati francesi: a rischio i sistemi di refrigerazione

    14/10/2026

    Thales rafforza la sicurezza dei dati con CipherTrust DSPM

    13/10/2026
    Report

    Governance dell’AI agentica, il 70% delle aziende non è pronto

    15/10/2026

    Modernizzazione IT, l’AI accelera la trasformazione

    09/10/2026

    Data center in Italia, investimenti potenziali per 37 miliardi di euro

    09/10/2026

    AI, la sfida è organizzativa

    08/10/2026
    Rete BitMAT
    • Bitmat
    • BitMATv
    • Top Trade
    • LineaEdp
    • ItisMagazine
    • Speciale Sicurezza
    • Industry 4.0
    • Sanità Digitale
    • Redazione
    • Contattaci
    NAVIGAZIONE
    • Cio
    • Cloud
    • Mercato
    • News
    • Tecnologia
    • Case History
    • Report
    • Sicurezza
    • IOT
    Chi Siamo
    Chi Siamo

    LineaEDP è una testata giornalistica appartenente al gruppo BitMAT Edizioni, una casa editrice che ha sede a Milano con una copertura a 360° per quanto riguarda la comunicazione online ed offline rivolta agli specialisti dell'lnformation & Communication Technology.

    Facebook X (Twitter) Instagram Vimeo LinkedIn RSS
    • Contattaci
    • Cookies Policy
    • Privacy Policy
    • Redazione
    © 2012 - 2026 BitMAT Edizioni - P.Iva 09091900960 - tutti i diritti riservati - Iscrizione al tribunale di Milano n° 293 del 28-11-2018 - Testata giornalistica iscritta al ROC

    Type above and press Enter to search. Press Esc to cancel.