• BitMAT
  • BitMATv
  • Top Trade
  • Linea EDP
  • Itis Magazine
  • Industry 5.0
  • Sanità Digitale
  • ReStart in Green
  • Contattaci
Close Menu
LineaEDPLineaEDP
    Facebook X (Twitter) Vimeo Instagram LinkedIn RSS
    Trending
    • Manufacturing sotto attacco: in Italia il 18,4% degli incidenti
    • Voucher Cloud & Cybersecurity 2026: la guida Zyxel per le PMI
    • VEM sistemi celebra 40 anni di innovazione con VEM ANNIVERSARY
    • AWS approvato dalla NATO per i workload NATO RESTRICTED
    • AI, come passare dai progetti pilota all’AI che scala
    • Intelligenza Artificiale, l’80% dei commercialisti italiani la usa già
    • Barracuda lancia AI Data Security
    • Proofpoint porta l’AI Security nell’era degli agenti autonomi
    Facebook X (Twitter) Vimeo Instagram LinkedIn RSS
    LineaEDPLineaEDP
    • Cio
    • Cloud
    • Mercato
    • News
    • Tecnologia
    • Case History
    • Report
    • Sicurezza
    • IOT
    LineaEDPLineaEDP
    Sei qui:Home»Rubriche»Sicurezza»Dal phishing al dark web: Kaspersky traccia il viaggio dei dati rubati

    Dal phishing al dark web: Kaspersky traccia il viaggio dei dati rubati

    By Redazione LineaEDP14/01/20261 Min Read
    Facebook Twitter LinkedIn Reddit Telegram WhatsApp Email

    Gli esperti di Kaspersky hanno tracciato il percorso dei dati sottratti durante gli attacchi di phishing, mostrando come questi vengano successivamente utilizzati e scambiati sui mercati clandestini

    phishing AI -Barracuda-GhostFrame-Device Code Phishing
    Foto di DIDIER PETIT da Pixabay

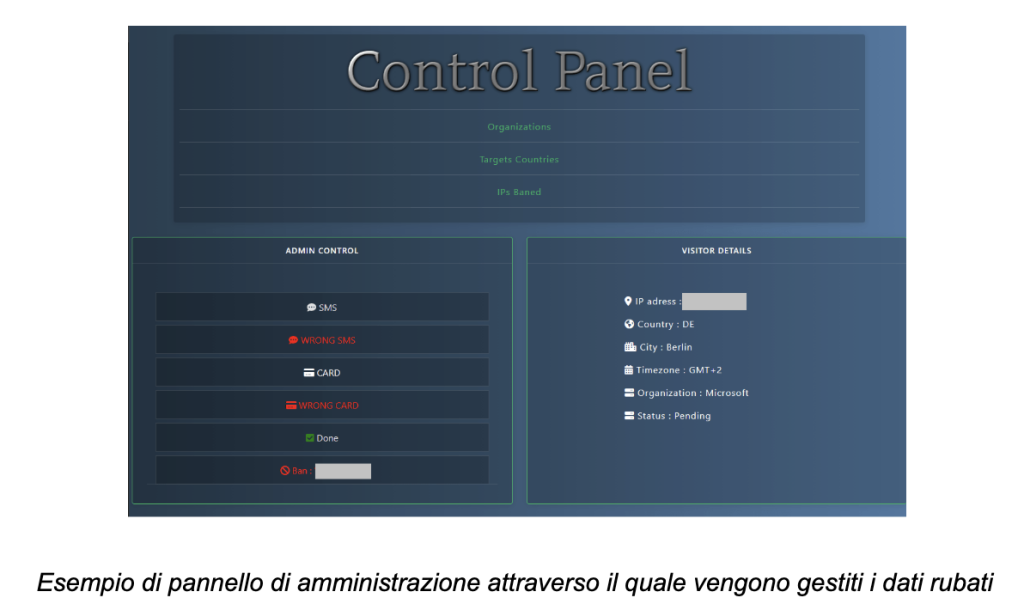
    Secondo i nuovi dati forniti da Kaspersky, nel 20251 in Europa sono stati cliccati oltre 131 milioni di link di phishing, tutti rilevati e bloccati dalle soluzioni Kaspersky. Tuttavia, non tutti gli utenti utilizzano strumenti di protezione sui propri dispositivi e il phishing continua a essere una delle minacce informatiche più diffuse. Gli aggressori attirano infatti le vittime su siti web falsi, inducendole a cedere inconsapevolmente credenziali di accesso, informazioni personali o dettagli delle carte di credito. Gli esperti di Kaspersky hanno tracciato il percorso dei dati sottratti durante gli attacchi di phishing, mostrando come questi vengano successivamente utilizzati e scambiati sui mercati clandestini. L’analisi (QUI) mette in luce gli strumenti e i processi impiegati per raccogliere, verificare e monetizzare credenziali rubate, dati personali e informazioni finanziarie, evidenziando i rischi persistenti per le vittime anche a distanza di anni dalla violazione iniziale. 

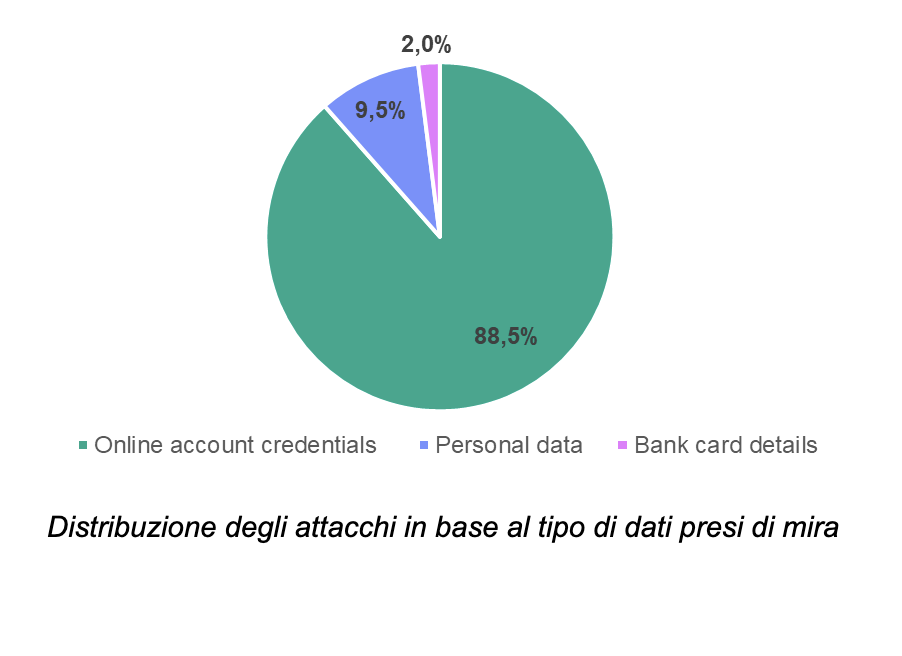
    Secondo i risultati di Kaspersky, l’88,5% degli attacchi di phishing ha preso di mira le credenziali degli account online, il 9,5% si è concentrato su dati personali – come nomi, indirizzi e date di nascita – mentre il 2% aveva come obiettivo le informazioni relative alle carte di credito. Una volta acquisiti, questi dati vengono convogliati attraverso sistemi automatizzati specializzati, progettati per gestire grandi volumi di informazioni. Tali sistemi sono offerti come Platform-as-a-Service (PaaS) e vengono sviluppati direttamente dagli aggressori oppure basati su framework legittimi utilizzati per la creazione di siti web o applicazioni. 
    phishing-kaspersky

    phishing-kaspersky

    Secondo Kaspersky Digital Footprint Intelligence, gli hacker consolidano i dati sottratti in “dump”, ovvero grandi lotti di informazioni verificate, spesso venduti sui forum del dark web a 50 dollari o meno per le vendite all’ingrosso. Gli account di maggiore valore raggiungono prezzi più elevati: gli accessi alle piattaforme di criptovaluta hanno un prezzo medio di 105 dollari, i conti bancari di 350 dollari, i portali di e-government di 82,50 dollari e i documenti personali di 15 dollari. 

    “ I dati rubati diventano un’arma persistente per i criminali informatici. Sfruttando le informazioni disponibili pubblicamente e i dati provenienti da violazioni passate, gli aggressori possono mettere a punto truffe altamente personalizzate, trasformando vittime occasionali in obiettivi a lungo termine per furti di identità, ricatti o frodi finanziarie“, ha commentato Olga Altukhova, Security Expert di Kaspersky.  

    Per proteggersi da questi rischi, Kaspersky consiglia di:  

    • Bloccare immediatamente le carte bancarie compromesse, contattando il proprio istituto finanziario 
    • Modificare le password di tutti gli account potenzialmente compromessi, utilizzando combinazioni uniche e attivando l’autenticazione a più fattori (MFA), ove possibile 
    • Verificare le sessioni attive nelle app di messaggistica, nell’online banking e in altri servizi 
    • Utilizzare soluzioni di sicurezza affidabili per proteggere i dispositivi e monitorare eventuali fughe di dati 
    Kaspersky
    Share. Facebook Twitter LinkedIn Reddit Telegram WhatsApp Email
    Redazione LineaEDP
    • Facebook
    • X (Twitter)

    LineaEDP è parte di BitMAT Edizioni, una casa editrice che ha sede a Milano con copertura a 360° per quanto riguarda la comunicazione rivolta agli specialisti dell'lnformation & Communication Technology.

    Correlati

    Manufacturing sotto attacco: in Italia il 18,4% degli incidenti

    24/09/2026

    Barracuda lancia AI Data Security

    23/09/2026

    Proofpoint porta l’AI Security nell’era degli agenti autonomi

    23/09/2026
    Newsletter

    Iscriviti alla Newsletter per ricevere gli aggiornamenti dai portali di BitMAT Edizioni.

    Security Words

    INFRASTRUTTURA APPLICATIVA: PROTEGGIAMOLA

    29/01/2024

    PASSWORD E STRATEGIA

    29/01/2024
    BitMATv – I video di BitMAT
    TrendAI rafforza l’ecosistema: partnership, competenze e innovazione per la cybersecurity del futuro
    TrendAI punta sul canale: competenze, consulenza e servizi gestiti al centro della strategia
    Perché sono importanti i protocolli?
    Titanium: l’evoluzione del Motion Control
    IA in azienda: obblighi normativi, governance e protezione dei dati
    Defence Tech

    Manufacturing sotto attacco: in Italia il 18,4% degli incidenti

    24/09/2026

    Barracuda lancia AI Data Security

    23/09/2026

    Proofpoint porta l’AI Security nell’era degli agenti autonomi

    23/09/2026

    Cybersecurity, la nuova sfida è distruggere l’infrastruttura degli attaccanti

    23/09/2026
    Report

    SAS: la Trustworthy AI moltiplica il ROI dell’intelligenza artificiale

    21/09/2026

    Le PMI italiane preoccupate dall’AI: rischi per la competitività

    15/09/2026

    Agenti shadow, Veeam lancia l’allarme sulla governance dell’AI

    09/09/2026

    Commercialisti, il ricambio generazionale passa dalla tecnologia

    09/09/2026
    Rete BitMAT
    • Bitmat
    • BitMATv
    • Top Trade
    • LineaEdp
    • ItisMagazine
    • Speciale Sicurezza
    • Industry 4.0
    • Sanità Digitale
    • Redazione
    • Contattaci
    NAVIGAZIONE
    • Cio
    • Cloud
    • Mercato
    • News
    • Tecnologia
    • Case History
    • Report
    • Sicurezza
    • IOT
    Chi Siamo
    Chi Siamo

    LineaEDP è una testata giornalistica appartenente al gruppo BitMAT Edizioni, una casa editrice che ha sede a Milano con una copertura a 360° per quanto riguarda la comunicazione online ed offline rivolta agli specialisti dell'lnformation & Communication Technology.

    Facebook X (Twitter) Instagram Vimeo LinkedIn RSS
    • Contattaci
    • Cookies Policy
    • Privacy Policy
    • Redazione
    © 2012 - 2026 BitMAT Edizioni - P.Iva 09091900960 - tutti i diritti riservati - Iscrizione al tribunale di Milano n° 293 del 28-11-2018 - Testata giornalistica iscritta al ROC

    Type above and press Enter to search. Press Esc to cancel.